こんにちは、記者くんです。2026年10月15日(現地時間)、AWSから「Amazon CloudFrontのVPCオリジンがデュアルスタック(IPv4+IPv6)に対応した」という発表がありました。
…と言われても「そもそもVPCオリジンって何?」という方も多いと思います。そこでこの記事では、CloudFrontのVPCオリジンとは何かを基本からやさしく整理し、最後に今回のIPv6対応で何が変わったのかを解説します。
CloudFront自体がはじめての方は、先に【初心者向け】AWS CloudFrontとは?使い方と導入メリットをわかりやすく解説を読んでおくとスムーズです。
まずは用語のおさらい
CloudFrontと「オリジン」
CloudFrontは、世界中のエッジロケーションからWebサイトやアプリを配信するAWSのCDNサービスです。そしてCloudFrontがコンテンツを取りに行く「元のサーバー」のことをオリジンと呼びます。たとえばロードバランサー(ALB/NLB)やEC2インスタンスがオリジンになります。
VPCとプライベートサブネット
VPCはAWS上に作る自分専用のネットワークです。その中は「サブネット」という区画に分かれていて、インターネットから直接届くパブリックサブネットと、インターネットから直接届かないプライベートサブネットがあります。
CloudFrontのVPCオリジンとは
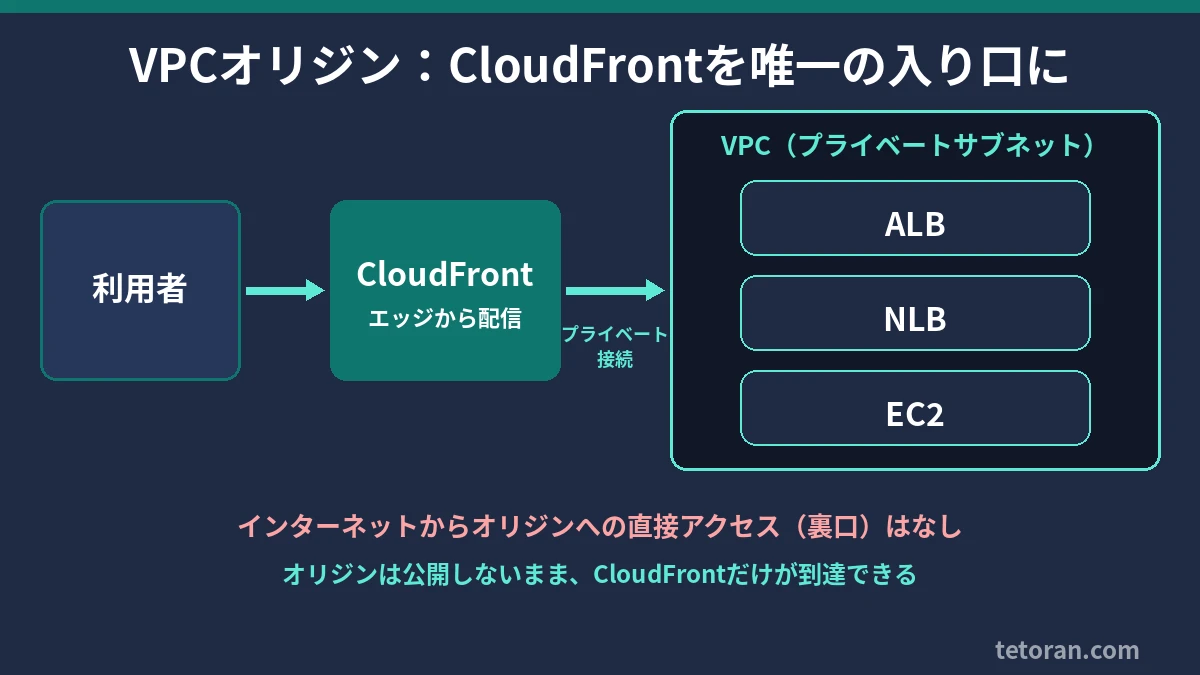
VPCオリジンは、VPCのプライベートサブネットに置いたALB・NLB・EC2インスタンスを、そのままCloudFrontのオリジンとして使える機能です。
従来、CloudFrontからオリジンにアクセスするには、オリジンをインターネットに公開(パブリックサブネットに配置)しておくのが基本でした。VPCオリジンを使うと、オリジンはプライベートサブネットに置いたまま、CloudFrontだけがプライベートな接続で到達できるようになります。AWSのドキュメントでは「CloudFrontを唯一の入り口(single point of entry)にできる」と説明されています。
なぜオリジンを公開しないほうが安全なの?
オリジンがインターネットに公開されていると、CloudFrontを通らずにオリジンへ直接アクセスされる「裏口」ができてしまいます。せっかくCloudFrontの前段でAWS WAFなどの防御を設定しても、裏口から来られると素通りされかねません。
これまでは、この裏口をふさぐためにセキュリティグループやアクセス制御リスト、カスタムヘッダーの検証などを自分で組み合わせる必要がありました。VPCオリジンならオリジンをそもそも公開しないので、AWSの説明によると次のようなメリットがあります。
- セキュリティ:ロードバランサーやEC2をプライベートサブネットに置き、CloudFrontを唯一の入り口にできる
- 管理の手間が減る:オリジンへのアクセスを制限するためのACLなどの仕組みを自前で用意しなくてよい
- スケーラビリティとパフォーマンス:CloudFrontのグローバルな配信性能はそのままに、セキュリティ管理をシンプルにできる
「外から見えないものは攻撃されにくい」というシンプルな考え方ですね。
VPCオリジンを使うための前提条件
- VPCオリジン対応リージョンにVPCがあること(東京 ap-northeast-1 も対応。ただしAZ apne1-az3 は除く)
- VPCにインターネットゲートウェイがアタッチされていること(オリジンへのルーティングには使われず、ルートの変更も不要)
- プライベートサブネットに空きIPv4アドレスが1つ以上あること(デュアルスタックの場合は空きIPv6アドレスも1つ以上)。CloudFrontがサービス管理のENI(ネットワークインターフェイス)を作るために使います
- オリジンのALB/NLB/EC2が作成済みでActive状態であること
- オリジンにセキュリティグループが付いていること
セキュリティグループでは、CloudFrontからの通信を次のどちらかの方法で許可します。
- CloudFrontのマネージドプレフィックスリストを許可する(IPv4なら
com.amazonaws.global.cloudfront.origin-facing、デュアルスタックならそれに加えてcom.amazonaws.global.ipv6.cloudfront.origin-facing) - VPCオリジン作成時に自動で作られる
CloudFront-VPCOrigins-Service-SGからの通信を許可する(自分のディストリビューションからの通信だけに絞れる、より厳しい方法)
ざっくり設定の流れ
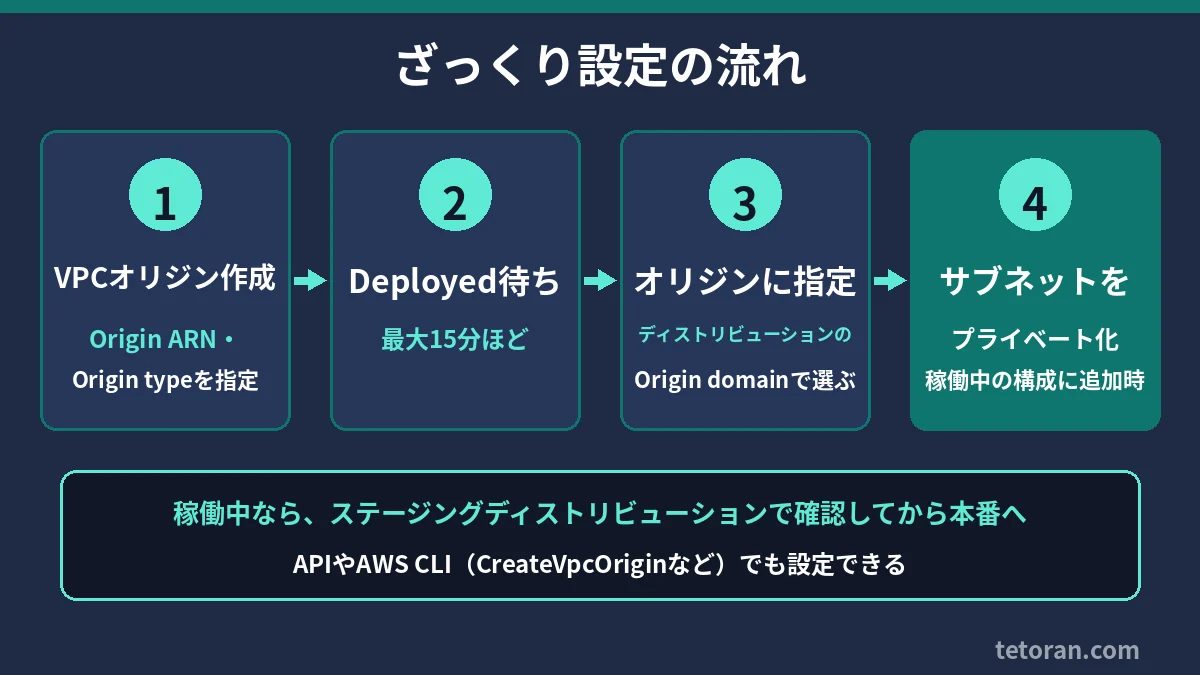
- CloudFrontコンソールで「VPC origins」→「Create VPC origin」を選ぶ
- 「Origin ARN」にALB・NLB・EC2のARNを指定する
- 「Origin type」(ドキュメント上の項目名)を選ぶ(デフォルトはIPv4)
- 作成後、ステータスが「Deployed」になるまで待つ(最大15分ほど)
- ディストリビューションの「Origin domain」でVPCオリジンを選ぶ(EC2の場合はインスタンスのPrivate IP DNS名を入力)
すでに稼働中のディストリビューションに追加する場合、AWSのドキュメントではステージングディストリビューション(継続的デプロイ)で動作を確認してから本番に昇格し、最後にサブネットをプライベート化する手順が紹介されています。APIやAWS CLI(CreateVpcOriginなど)でも設定できます。
知っておきたい制限
- Gateway Load Balancerはオリジンにできない
- TLSリスナーを持つNetwork Load Balancerはオリジンにできない
- NLBを使う場合はセキュリティグループのアタッチが必須
- gRPCトラフィックは非対応
- Lambda@Edgeのオリジンリクエスト/オリジンレスポンストリガーは非対応
- CloudFrontからの通信にはネットワークACLのインバウンドルールが評価されない(戻りのアウトバウンドルールは評価されるので、エフェメラルポート1024〜65535を許可しておく必要あり)
- VPCオリジンを更新するときは、いったんディストリビューションから外してから編集する必要がある
【2026年10月アップデート】VPCオリジンがIPv6(デュアルスタック)に対応
そもそもIPv4とIPv6って?
IPv4はインターネットで長く使われてきた住所(IPアドレス)の仕組みですが、アドレスの数が足りなくなってきています。IPv6はその後継で、ほぼ無限といえるほどのアドレスを使えます。両方を同時に使えるようにすることをデュアルスタックと呼びます。くわしくはIPv4とIPv6とは?インターネットの根幹を支えるプロトコルを徹底解説もどうぞ。
これまでの悩み:安全をとるか、IPv6をとるか
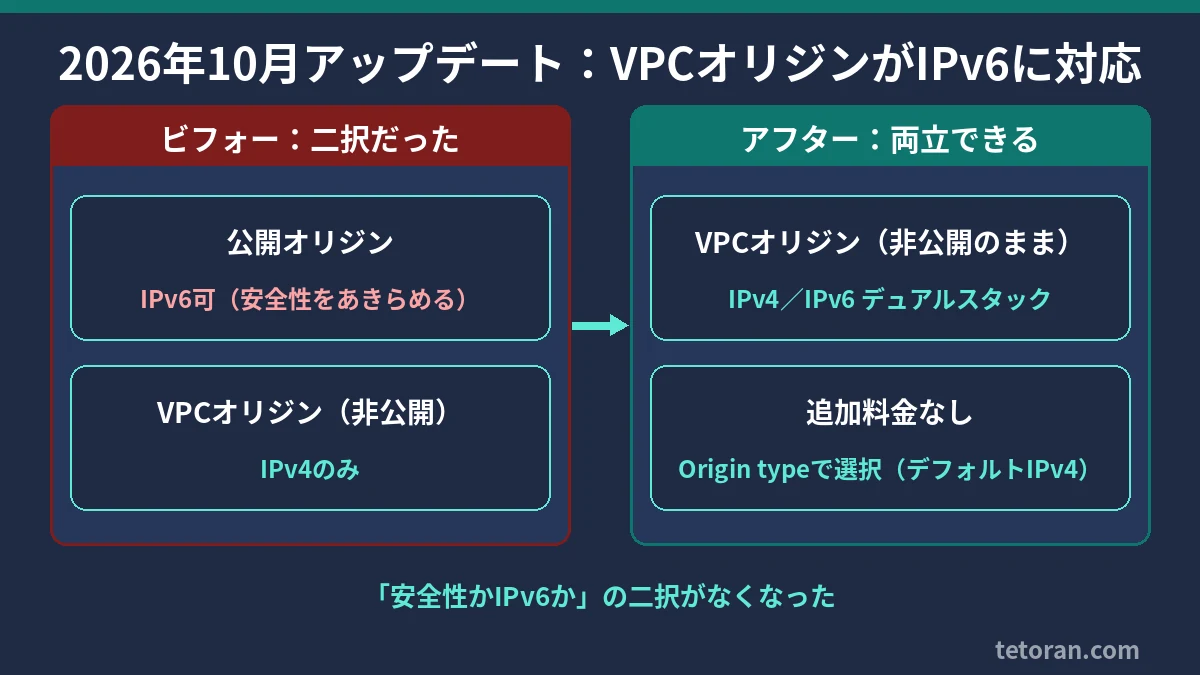
CloudFrontは公開オリジンに対してはデュアルスタック接続に対応していましたが、VPCオリジンへの接続はIPv4のみでした。そのため、
- IPv6を通したい → オリジンをパブリックサブネットに出す(VPCオリジンの安全性をあきらめる)
- 安全性を優先 → プライベートのままIPv4で我慢する
という二択を迫られていました。
これから:プライベートのままエンドツーエンドでIPv6
今回のアップデートで、VPCオリジンをデュアルスタックとして設定できるようになり、オリジンをインターネットに公開しないまま、プライベートなALB・NLB・EC2までIPv6の通信を届けられるようになりました。AWSは、IPv6のアーキテクチャ要件や規制要件への対応に役立つとしています。
ポイントまとめ
- 追加料金なしでデュアルスタックVPCオリジンを利用できる
- VPCオリジンがサポートされているすべての商用リージョンで利用可能
- AWSのドキュメントによると、VPCオリジン作成時の「Origin type」で選択(デフォルトはIPv4)。CloudFormationでは
IpAddressTypeにdualstackを指定 - プライベートサブネットに空きIPv6アドレスが必要
- セキュリティグループでプレフィックスリストを使う場合は、IPv6用の
com.amazonaws.global.ipv6.cloudfront.origin-facingも許可する
なお、CloudFrontの『Enable IPv6』のページでは『IPv6 only』の選択肢がVPCオリジンの対象外と書かれています(2026年10月16日時点)。今回対応したのはIPv4とIPv6を併用するデュアルスタックで、IPv6のみでVPCオリジンに接続できるようになったわけではない点に注意してください。
まとめ
CloudFrontのVPCオリジンは、オリジンをプライベートサブネットに隠したままCloudFront経由で配信できる、セキュリティと運用の両面でうれしい機能です。今回のデュアルスタック対応で「安全性かIPv6か」の二択がなくなり、IPv6対応を進めたいシステムでも使いやすくなりました。これからCloudFront+ALB/EC2の構成を作る方は、ぜひ候補に入れてみてください。
参考資料(AWS公式)
- Amazon CloudFront announces dual-stack support for VPC origins(AWS What’s New, 2026-10-15)
- Restrict access with VPC origins – Amazon CloudFront Developer Guide
- AWS::CloudFront::VpcOrigin VpcOriginEndpointConfig – AWS CloudFormation
- Optimizing application performance: The strategic benefits of combining Amazon CloudFront with Application Load Balancers(AWS Networking & Content Delivery Blog)
- Enable IPv6 – Amazon CloudFront Developer Guide

コメント