※本記事にはプロモーションが含まれます。
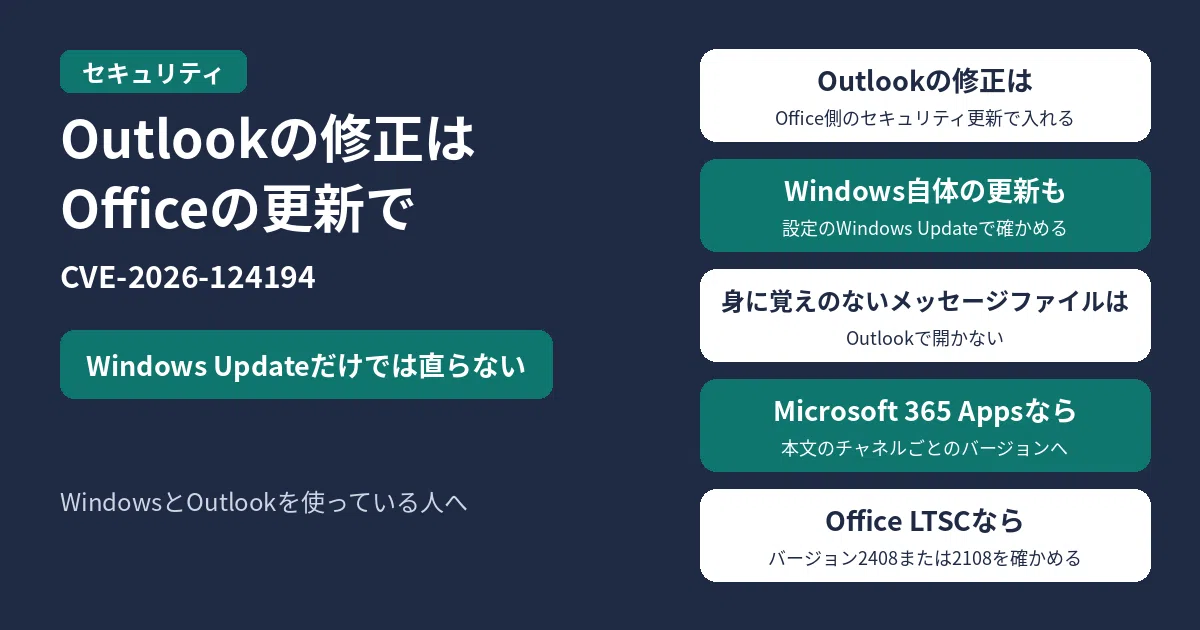
WindowsとOutlook(Microsoft 365やOffice LTSC)を使っている人は、まず次のことをしてください。
- Outlookの修正はWindows Updateだけでは入りません。Microsoft 365 AppsまたはOffice LTSCなど、Office側のセキュリティ更新を別途入れてください(マイクロソフトの脆弱性情報で、対象製品はOffice、追加の対応が必要とされています)
- Office LTSC 2024ならバージョン 2408(ビルド 16.0.17932.21140)、Office LTSC 2021ならバージョン 2108(ビルド 16.0.14334.21048)(マイクロソフトの対象製品の表と、Officeセキュリティ更新のリリースノート)。Microsoft 365 Appsは、同じリリースノートに載っているチャネルごとのバージョンへ更新する
- Windows自体の更新も、Windows Updateのよくあるご質問の手順で確かめる。[スタート]→[設定]→[Windows Update]を開き、更新プログラムを確認する
- 身に覚えのないメッセージファイルをOutlookで開かない。公式は、細工したメッセージファイルを開くと、外部コンテンツの警告なしに攻撃者側へつながり、NTLMv2の認証情報が漏れるおそれがある、としています
マイクロソフトは、2026年11月のセキュリティ更新プログラム(月例更新)を公開しました(公式の公開日時は2026年11月10日8:00(米国太平洋時間)。日本時間では11月11日1:00)。公式のリリースノートによると、今回のリリースに含まれるマイクロソフトのCVEは1,094件です。このうちCVE-2026-124194は、Outlookのなりすましの脆弱性で、深刻度は「警告」(英語ではModerate)、CVSS 6.5、悪用の事実を確認済み、とされています。米CISAは2026年11月10日、このCVEを既知の悪用脆弱性カタログ(KEV)に追加しました。米政府機関向けの対応期限は2026年11月24日です。
11月11日6時46分(日本時間)時点の、マイクロソフトのセキュリティ更新プログラム ガイド(CVE-2026-124194と2026年11月のリリースノート)、Officeセキュリティ更新のリリースノート、Windows Updateのよくあるご質問、Windows 11のリリース情報、CISAのKEVにもとづく内容です。
結論:Outlookの修正はOfficeの更新、Windowsの更新も別途
| 項目 | 内容(公式) |
|---|---|
| CVE | CVE-2026-124194(Microsoft Outlookのなりすましの脆弱性) |
| 深刻度/CVSS | 警告(Moderate)/6.5 |
| 悪用 | 確認済み(Exploitation Detected/悪用の事実を確認済み) |
| 対象(マイクロソフトの対象製品) | Microsoft 365 Apps for Enterprise、Office LTSC 2024、Office LTSC 2021 |
| 直し方 | Officeのセキュリティ更新(Windows Updateとは別。追加の対応が必要) |
| Office LTSCの修正ビルド | 2024は16.0.17932.21140、2021は16.0.14334.21048 |
| プレビューウィンドウ | 攻撃の対象にはならない(公式FAQ) |
| 今回の月例のCVE数 | 1,094件(マイクロソフトのリリースノート) |
CVE-2026-124194で何が起きるのか
マイクロソフトの日本語の説明では、認証なしの攻撃者が、特別に細工したメッセージファイルを送り、影響を受けるバージョンのOutlookで開かせるように仕向ける可能性がある、としています。ファイルを開くと、Outlookが通常の外部コンテンツの警告を出さずに、攻撃者が制御するネットワーク上の場所へ接続し、利用者になりすますために使われるおそれのある認証情報が漏れる可能性がある、と説明しています。悪用には、ネットワーク接続と、利用者がファイルを開く操作が必要です。
公式FAQでは、プレビューウィンドウはこの脆弱性の攻撃対象にはならない、としています。また、漏れるおそれがあるのは利用者のNTLMv2ハッシュで、攻撃者はこれを使ってその利用者として認証を受ける可能性がある、と説明しています。
対象製品は、マイクロソフトの更新ガイドではMicrosoft 365 Apps for Enterprise、Office LTSC 2024、Office LTSC 2021です。Windowsそのものは、このCVEの対象製品としては挙げられていません。
Officeの更新の確かめ方
Officeのセキュリティ更新のリリースノート(2026年11月10日)には、チャネルごとのバージョンとビルドが載っています。CVE-2026-124194は、Outlookの項に含まれています。
- Current Channel:バージョン 2610(ビルド 20527.20196)
- Monthly Enterprise Channel:バージョン 2610(ビルド 20527.20194)ほか(2609・2608も同日の表に記載)
- Office 2024 Retail/Office 2021 Retail:バージョン 2610(ビルド 20527.20196)
- Office LTSC 2024(ボリュームライセンス):バージョン 2408(ビルド 17932.21140)
- Office LTSC 2021(ボリュームライセンス):バージョン 2108(ビルド 14334.21048)
自分のOfficeのチャネルとビルドの番号は、お使いの入れ方に沿って、Officeの画面と、Officeセキュリティ更新のリリースノート(英語・2026年11月10日のビルド)で見比べてください。同じ日本語のリリースノートは、2026年11月11日7時03分(日本時間)の確認では最新が2026年10月13日までで、11月10日のビルドは見当たりませんでした。更新の入り方は環境によって異なるため、ここでは手順を断定しません。
Windowsの更新の確かめ方
Outlookのこの脆弱性の修正とは別に、Windows側の月例更新もあります。マイクロソフトは2026年11月10日付でKB5132061(OSビルド 26100.9974、26200.9974、26300.9974)を公開しています。KBページの Applies To は、Windows 11 バージョン25H2と26H2の全エディション、およびバージョン24H2の Enterprise/Education です。24H2の Home/Pro などは、リリース情報ですでに「更新の終了」と出ています。
Windows Update: よくあるご質問にある、手動で確認する手順です。
- [スタート]→[設定]→[Windows Update]を選ぶ
- 更新プログラムを確認する
- 見つかったらダウンロードしてインストールする
- インストールを完了するには再起動が必要になることがある。すぐに再起動できないときは、[再起動のスケジュール]で日時を指定できる
入ったかどうかは、[スタート]→[設定]→[Windows Update]→[更新履歴]で、インストールされた更新プログラムと日時を見て確認できます。公式ヘルプによると、Windows 11は更新プログラムを自動でダウンロード・インストールしますが、手動で確認すればすぐに最新の状態にできます。
Windows 11 バージョン23H2について、マイクロソフトのリリース情報では、Enterprise、Education、IoT Enterprise、Enterpriseマルチセッションの更新の終了日が2026年11月10日とされています。Home/Proなどの欄は、すでに「更新の終了」と表示されています。
同じヘルプには、Windows 10のサポートが2025年10月14日に終了し、その日以降はWindows Update経由の無料のセキュリティ修正が提供されなくなった、と書かれています。
パソコンのウイルス対策
WindowsやOfficeの更新は、マイクロソフトが見つけた穴をふさぐためのものです。今回のように、修正が出る前から悪用が確認されている場合もあります。また、フィッシングメールのように、脆弱性を使わない攻撃もあります。怪しいファイルやサイトへの対策として、セキュリティソフトを使う方法もあります。
家族のパソコンもまとめて守りたいなら、ESETのセキュリティソフトを検討する方法もあります。→ 巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ
よくある質問
Windows Updateを入れればOutlookも直りますか?
マイクロソフトの対象製品はOffice(Microsoft 365 Apps、Office LTSC)であり、このCVEには追加の対応が必要とされています。Windows Updateだけでは、このOutlookの修正は入りません。Office側の更新を別途確かめてください。
メールのプレビューを見るだけでも危ないですか?
公式FAQは、プレビューウィンドウはこの脆弱性の攻撃対象にはならない、としています。悪用には、利用者が細工されたメッセージファイルを開く操作が必要です。
今月、悪用が確認されているCVEはほかにもありますか?
取得した時点のマイクロソフトの更新ガイドで、2026年11月のリリースかつ「悪用の事実を確認済み」となっているのは、CVE-2026-124194の1件でした。件数や記載は、公式ページで改めて確かめてください。
参考リンク
- Microsoft|November 2026 Security Updates(1,094件の記載あり)
- Microsoft|CVE-2026-124194
- Microsoft|CVE-2026-124194(日本語)
- Microsoft Learn|Release notes for Microsoft Office security updates(2026年11月10日のビルド)
- Microsoft|KB5132061(Windows 11 25H2/26H2の全エディション、24H2のEnterprise/Education)
- Microsoft サポート|Windows Update: よくあるご質問
- Microsoft Learn|Windows 11 のリリース情報
- CISA|KEVに6件を追加(2026年11月10日)
- テトラン|2026年10月のマイクロソフト月例更新

コメント