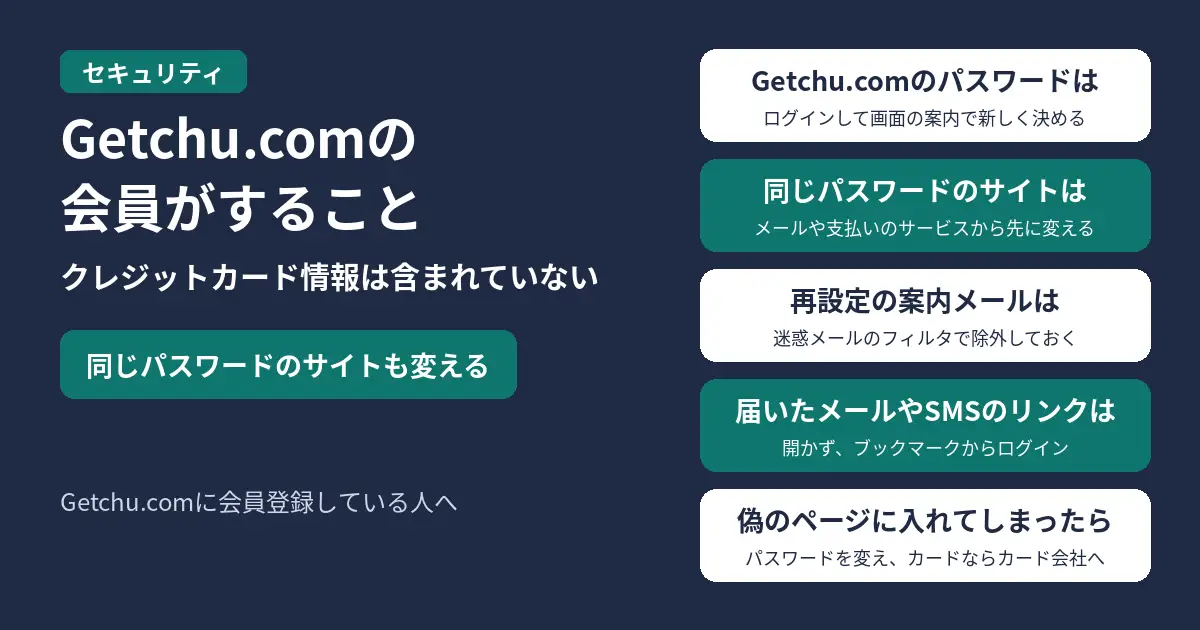
通販サイト「Getchu.com」を運営する株式会社ゲインズは、11月4日、会員管理システムが第三者による不正アクセスを受け、会員の個人情報の一部が外部に流出したと発表しました。流出したおそれがあるのは、会員ID、メールアドレス、パスワード、氏名、郵便番号、住所、電話番号です。クレジットカード情報は含まれていません。
Getchu.comのパスワードは、ゲインズがすでにリセットしています。次にログインしたときに出る画面の案内にしたがって、新しいパスワードに変えてください。Getchu.comと同じパスワードをほかのサイトでも使っているなら、そちらのパスワードも早めに変えてください。
11月5日8時18分(日本時間)時点の、ゲインズの発表(11月4日)にもとづく内容です。
何が起きたのか
ゲインズによると、会員情報を管理するシステムへの不正アクセスを10月28日に確認し、すぐに外部からの不正な通信を遮断するなどの対応をとりました。不正アクセスの遮断と安全確認が終わったのは11月4日です。
| 日時(日本時間) | ゲインズの発表 |
|---|---|
| 10月28日17時30分ごろ | 会員情報を管理するシステムへの不正アクセスを確認。外部からの不正な通信を遮断するなどの緊急の対応をとる |
| 11月4日1時ごろ | 不正アクセスの遮断と安全確認を終える |
| 11月4日 | お知らせを公表。対象の会員には、登録しているメールアドレスあてにおわびと案内を送っていくとした |
ゲインズは、外部の専門機関の助言を受けながら、システムのセキュリティ対策や監視のしくみを見直すとしています。新しくわかったことは、自社のサイトなどで知らせるとしています。
流出したおそれのある情報
| 項目 | ゲインズの発表 |
|---|---|
| 対象の会員 | 10月28日17時30分ごろまでにGetchu.comの会員登録をした人 |
| 項目 | 会員ID、メールアドレス、パスワード、氏名、郵便番号、住所、電話番号 |
| 含まれないもの | クレジットカード情報(このシステムには持っていない) |
| 流出がないサービス | DL.Getchu.com、Gyutto.com |
表の「項目」の行にあるのが、流出したおそれのある情報のすべてです。ただし、登録の状況によって対象になる項目は人ごとに違い、すべての会員のすべての情報が流出したわけではないとしています。
Getchu.comのパスワードを再設定する
ゲインズは、会員のアカウントを守るため、緊急の処置としてパスワードを一度リセットしました。いまはログインするときにパスワードの再設定を求めるようになっているので、次の順に変えてください。
- 再設定の案内メールを受け取れるようにしておく。案内メールは、ゲインズのお知らせにある「パスワード再発行ご案内アドレス」support_notify@getchu.com から届く。迷惑メールのフィルタを使っているなら、そのアドレスを除外する設定にする
- Getchu.comにログインする
- 画面の案内にしたがって、新しいパスワードを決める。ほかのサイトで使っていないものにする
同じパスワードをほかのサイトでも使っているとき
ゲインズは、流出したおそれのあるメールアドレスとパスワードの組み合わせを使って、第三者がほかの会社のサービスに不正にログインしようとするおそれがあるとしています。同じメールアドレスとパスワードの組み合わせをほかのサービスでも使っているなら、そちらのパスワードも早めに変えてください。
- Getchu.comと同じメールアドレスとパスワードでログインしているサイトやアプリを書き出す
- メール、ネット通販、支払いに使うサービスなど、乗っ取られると困るものから先に変える
- サイトごとに違うパスワードにする。覚えきれなければ、スマートフォンやブラウザのパスワード保存の機能を使う
- 2段階認証(多要素認証)を設定できるサービスでは、設定しておく
総務省も、パスワードを複数のサービスで使い回さないことと、パスワード管理の機能や多要素認証を使うことをすすめています。
不審なメール・SMS・電話への気のつけかた
ゲインズは、流出したおそれのある情報が悪用され、ゲインズや関係先を名乗る不審なメール、SMS、電話、郵便物が届くおそれがあるとしています。氏名や住所が書かれていても、それだけで本物とは限りません。
- 身に覚えのないメールやSMSのURLや添付ファイルは開かない
- 不審なサイトに個人情報や、メールアドレスとパスワードを入れない
本物の連絡か迷ったとき
メールやSMSのリンクからは開かず、自分でブックマークしたGetchu.comからログインすると、偽のページにパスワードを入れてしまうのを防ぎやすくなります。パスワードの再設定も、ログインした画面の案内から進められます。
偽のページに入れてしまったとき
- メールアドレスやパスワードを入れた:Getchu.comと、同じパスワードを使っているサービスのパスワードをすぐ変える
- クレジットカード情報を入れた:すぐにカード会社に連絡する
問い合わせ先
ゲインズは、この件の専用の問い合わせ窓口(メール)を設けています。問い合わせ先と受付時間は、ゲインズのお知らせの「5. 本件に関するお問い合わせ窓口」にあります。
よくある質問
クレジットカードを止める必要はありますか?
ゲインズは、クレジットカード情報を不正アクセスを受けたシステムには持っておらず、流出の対象に含まれないとしています。
DL.Getchu.comやGyutto.comも対象ですか?
ゲインズは、同じ会社が運営するDL.Getchu.comとGyutto.comでは、この件による情報の流出は起きていないとしています。
いまGetchu.comを使っても大丈夫ですか?
ゲインズは、必要なセキュリティ対策と安全確認を終え、買い物やサービスを使える状態になっているとしています。使う前に、ログインしてパスワードを再設定してください。

コメント