2026年10月15日(米国時間)、GitHubはプルリクエスト(PR)の変更をAIで調べて脆弱性を見つける「AI Scan for pull requests」の一般提供(GA)を発表しました。この記事では、コードスキャンをはじめて聞く方にもわかるように、AI Scanとは何か、何が変わったのか、使うための条件をまとめます。
そもそもコードスキャンとは?
GitHubの「コードスキャン(code scanning)」は、リポジトリのコードを自動で調べて、SQLインジェクションなどのセキュリティ上の問題(脆弱性)を見つける機能です。中心になっているのはCodeQLという解析エンジンで、コードをデータベースのように扱って危ないパターンを探します。GitHubそのものについてはGitHubとは?Git との違い・できること・始め方で解説しています。
ただしCodeQLは、対応していない言語やファイルの種類があります。そこを補うのが今回のAI Scanです。
AI Scan for pull requestsとは?
AI Scanは、PRで変更された部分をAIが調べ、CodeQLがまだ対応していない言語・フレームワークの脆弱性を見つける機能です。公式の発表では、対象として次のようなものが挙げられています(「など」とされているので、これがすべてではありません)。
- PHP
- Shell/Bash
- Terraformの設定ファイル(HCL)
- Dockerfile
- JavaのJSP
- C#のBlazor
WordPressのテーマやプラグインで使われるPHPや、サーバー構築で使うシェルスクリプト・Dockerfile・Terraformが入っているのは、個人開発者やインフラ担当者にもうれしいポイントです。
どう動くの?
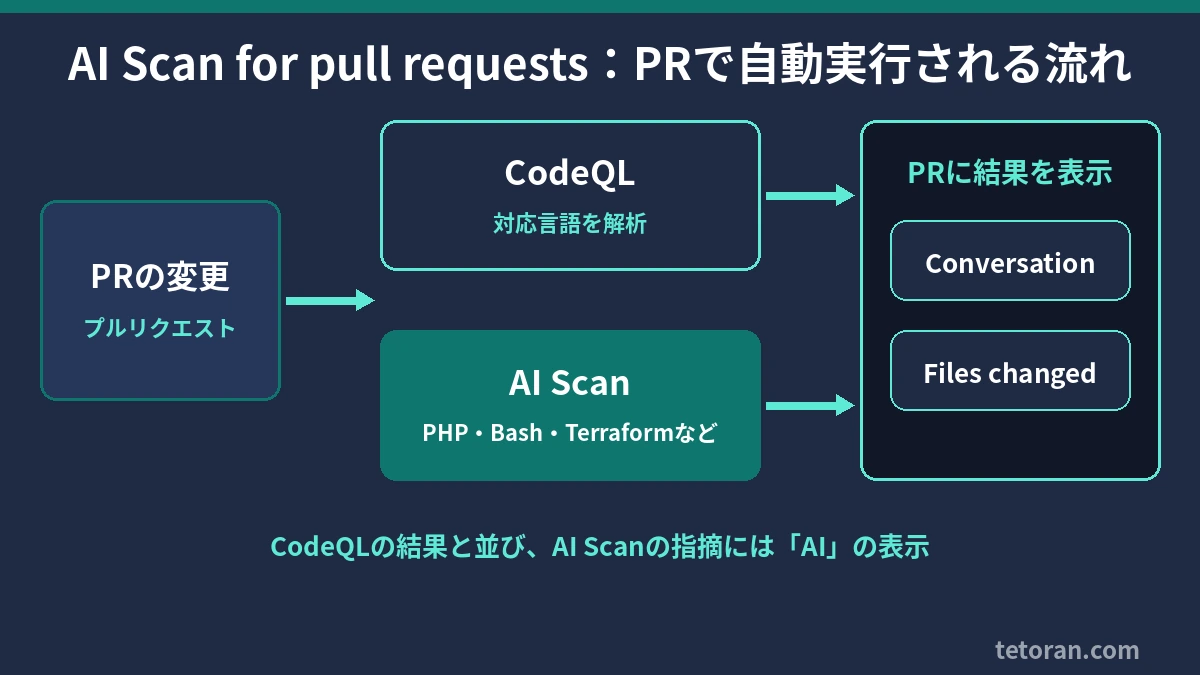
- コードスキャンが有効で、リポジトリのAI Scanの設定が有効なとき、PRで自動的に実行されます。
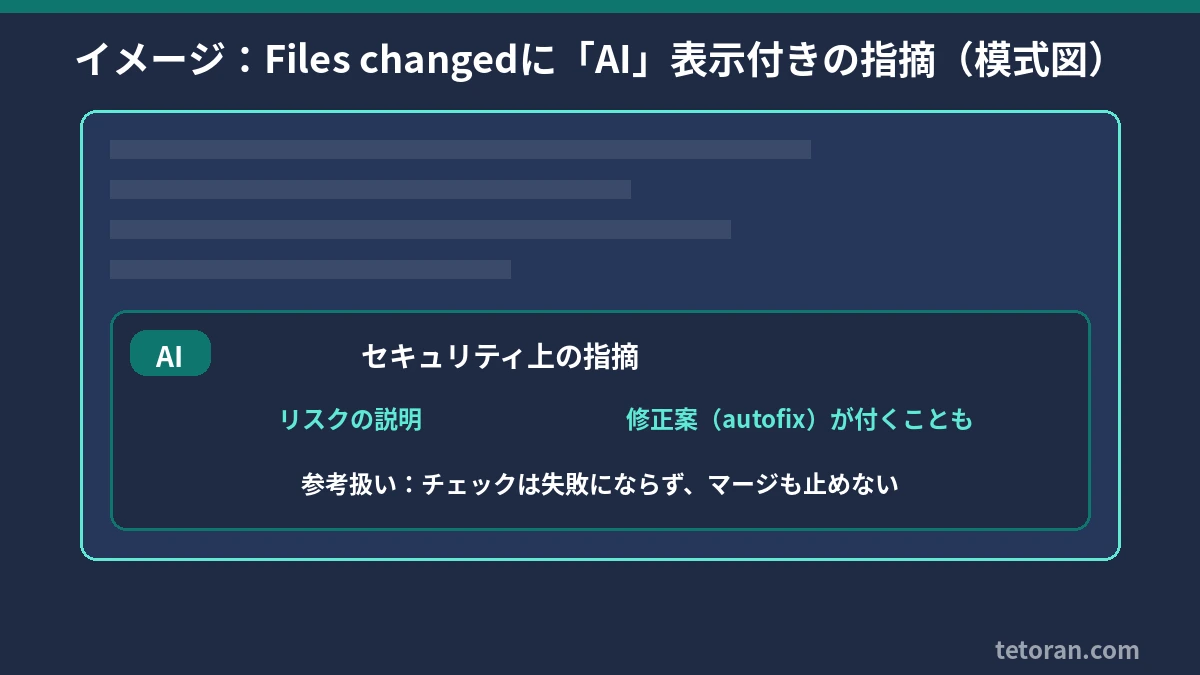
- 見つかった問題は、PRのConversationタブとFiles changedタブに、CodeQLの結果と並んで表示されます。CodeQLのアラートと区別できるよう「AI」の表示が付きます。
- 結果には、どんなセキュリティ上のリスクがあるかの説明や、修正案(autofix)が付くことがあります。
注意:AI Scanの結果は「参考」扱い
AI Scanの指摘はアドバイス(advisory)扱いです。指摘があってもコードスキャンのチェックは失敗にならず、ルールセットの必須条件にしてPRのマージを止めることもできません。AIの指摘は誤りを含むこともあるので、内容を人が確認して判断する、という前提で使うのがよいでしょう。
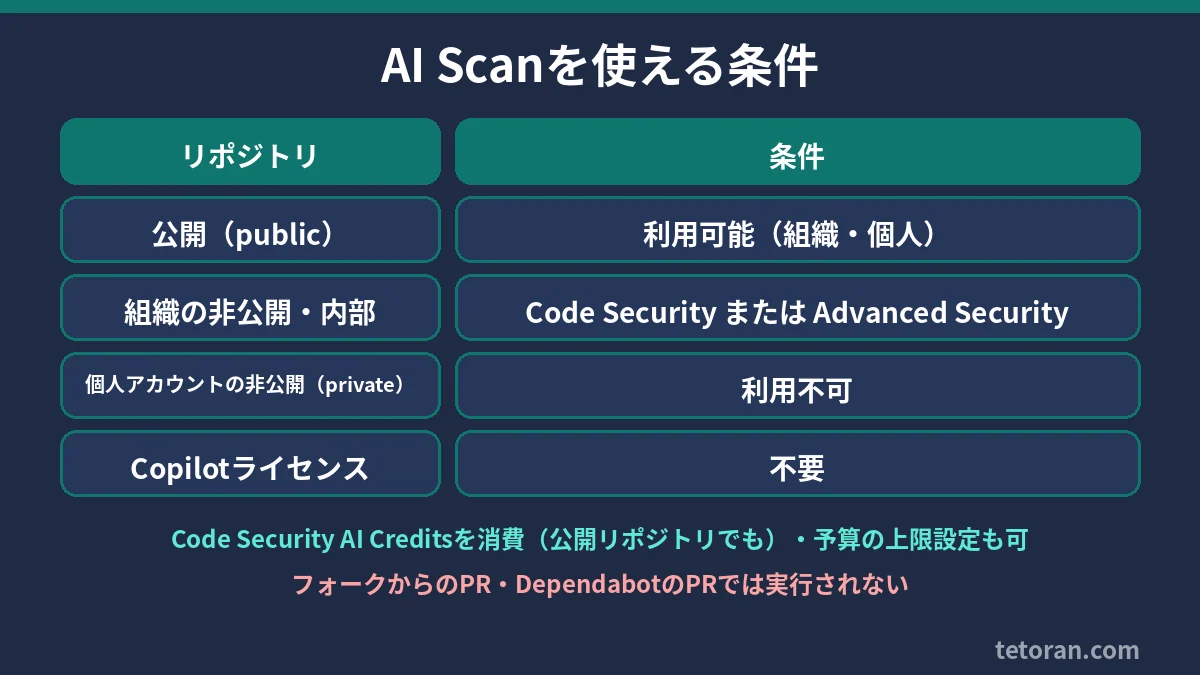
また、フォークからのPRと、Dependabotが作ったPRではAI Scanは実行されません。
使える条件と料金
| リポジトリ | 条件 |
|---|---|
| 公開(public)リポジトリ(組織・個人どちらも) | 利用可能 |
| 組織の非公開(private)・内部(internal)リポジトリ | GitHub Code Security または GitHub Advanced Security が必要 |
| 個人アカウントの非公開(private)リポジトリ | 利用不可 |
- GitHub Copilotのライセンスは不要です。
- AI Scanは「Code Security AI Credits」を消費します。使用量は企業向けの請求・ライセンス画面の「AI usage」に「Advanced Security」製品として表示され、SKU単位で予算(上限)を設定することもできます。
GitHubのドキュメントによると、公開リポジトリでもAI Creditsは消費されます。クレジットの単価は今回の発表文には書かれていないため、使う前に公式の料金ドキュメント(GitHub Advanced Security license billing)を確認してください。
同じ日に発表された関連アップデート
同じ10月15日には、コードスキャンのアラートをAIエージェントがコードベースを調べながら直す「Agentic autofix for code scanning alerts」の一般提供も発表されています(アラートをCopilotに割り当てると、修正案を作りCodeQLを再実行して確認してから、レビュー用のドラフトPRを開きます。GitHub Enterprise CloudのCode Security/Advanced Security利用者向けで、Copilotの請求方法の設定が必要です)。AI Scanが「見つける」側、Agentic autofixが「直す」側と考えるとわかりやすいでしょう。AIによる開発支援の安全な使い方はGitHub Copilotのローカルサンドボックスとは?もあわせてどうぞ。
まとめ
- AI Scan for pull requestsは、PRの変更をAIで調べ、CodeQLが未対応の言語(PHP、Bash、Terraform、Dockerfileなど)の脆弱性を見つける機能。2026年10月15日に一般提供。
- 結果はCodeQLと並んでPRに表示され、「AI」マーク付き。説明や修正案が付くこともある。
- 指摘は参考扱いでマージは止められない。フォークやDependabotのPRでは動かない。
- 公開リポジトリで利用可能。非公開・内部はCode SecurityかAdvanced Securityが必要。Copilotライセンスは不要。
アプリを公開する側がねらわれる攻撃についてはA2B攻撃とは?も参考になります。

コメント