-

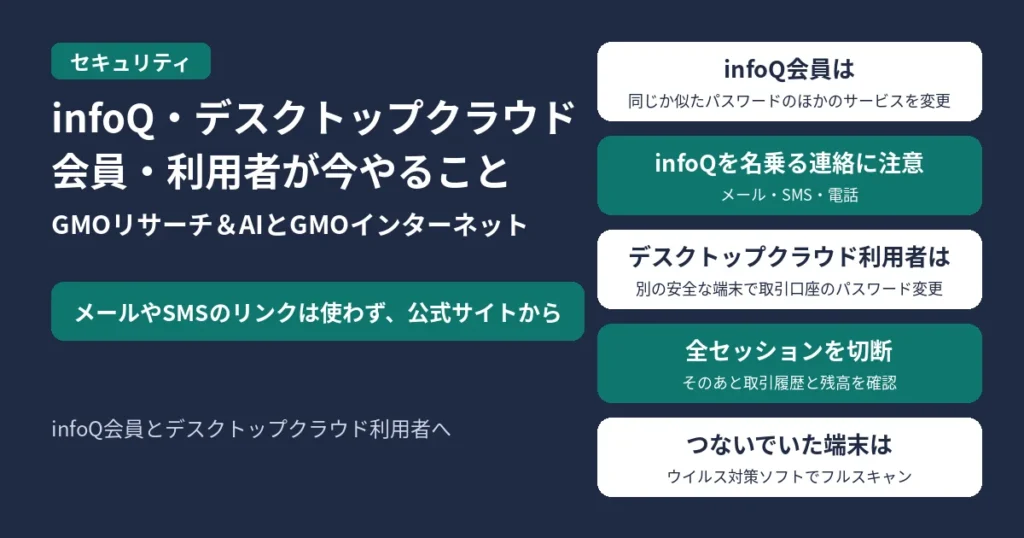
GMOの不正アクセス2件(infoQ・お名前.comのデスクトップクラウド)|対象者が今やること
infoQの会員は、同じか似たパスワードを使っているほかのサービスのパスワードを変更してください。お名前.com デスクトップクラウドの利用者は、別の安全な端末から取引口座のパスワード変更とセッションの切断をして、取引履歴と残高を確認してください。10月29日の第16報までの内容です。 -
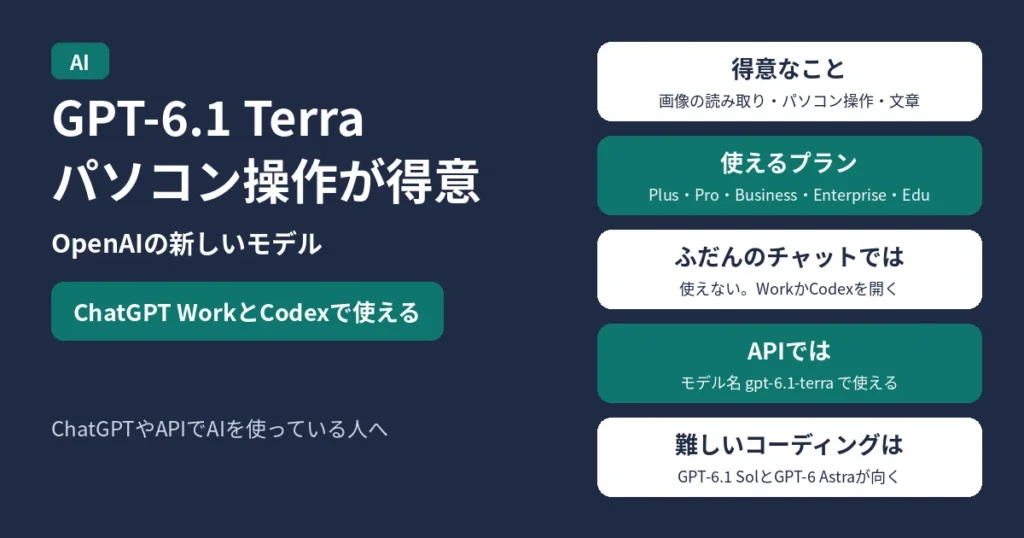
GPT-6.1 Terraとは?パソコン操作が得意な新モデルの料金と使えるプラン
GPT-6.1 Terraは、画面を見てパソコンを操作するのが得意なOpenAIの新しいモデルです。ChatGPTではPlus・Pro・Business・Enterprise・EduのChatGPT WorkとCodexで順番に使えるようになり、ふだんのチャットには出てきません。APIは入力100万トークンあたり1ドル、出力5ドルです。 -
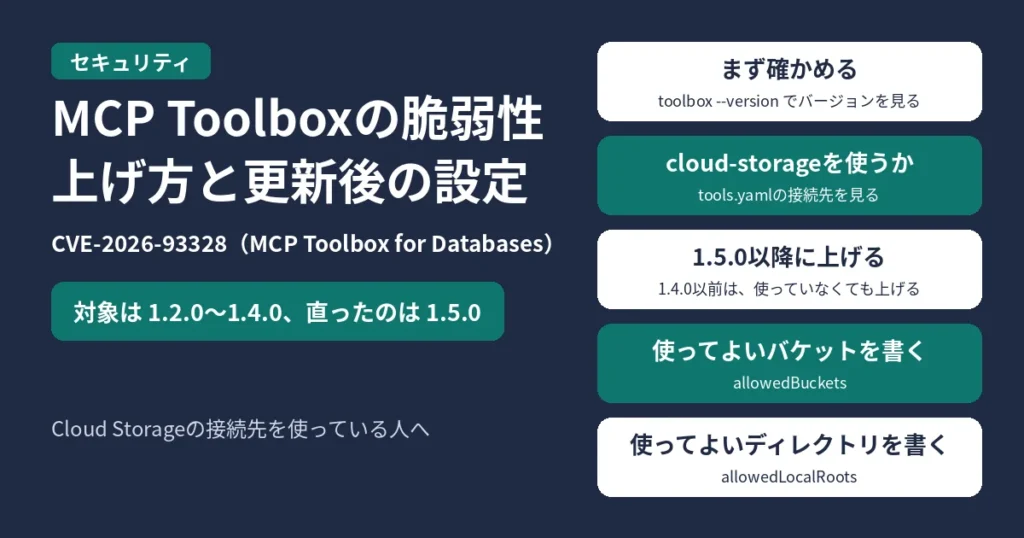
MCP Toolbox for Databasesの脆弱性CVE-2026-93328|対象のバージョンと上げ方、更新後に入れる設定
Google CloudのMCP Toolbox for Databasesで、Cloud Storageの接続先に脆弱性CVE-2026-93328(CVSS 9.3)が見つかりました。対象は1.2.0〜1.4.0で、1.5.0で直っています。cloud-storageを使っている人は1.5.0以降に上げ、allowedBucketsとallowedLocalRootsを設定します。 -
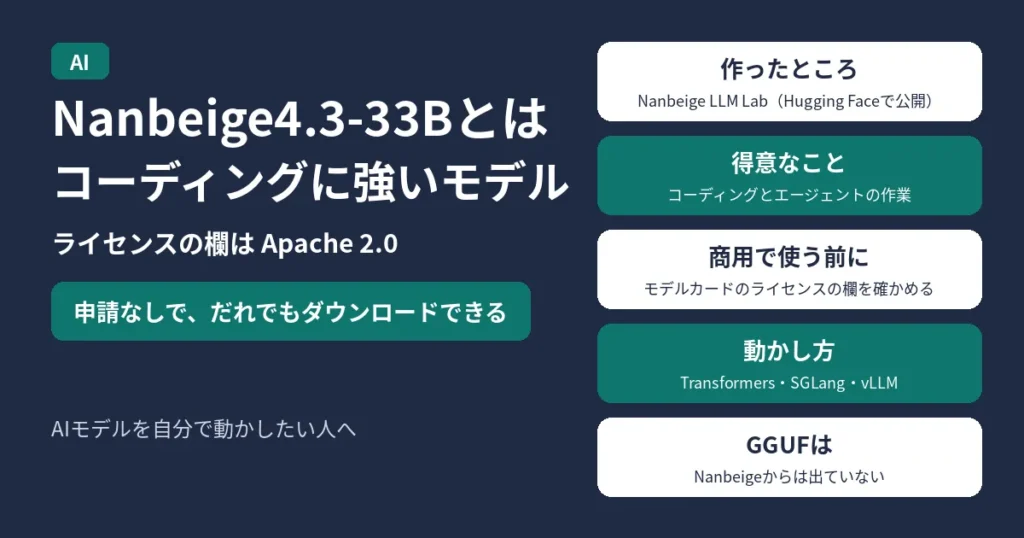
Nanbeige4.3-33Bとは?だれでもダウンロードできるApache 2.0のモデル、性能と動かし方
Nanbeige4.3-33Bは、Nanbeige LLM LabがHugging Faceで公開した、コーディングやエージェントの作業に強い33BクラスのAIモデルです。申請なしでだれでもダウンロードでき、モデルカードのライセンスの欄はApache 2.0です。開発元の測定では20項目中17項目で1位でした。 -
Tailscale SSHの脆弱性、1.104.4で修正(TS-2026-014〜017)|バージョンの確かめ方と上げ方、すぐ上げられないときの設定
Tailscaleは日本時間10月28日、Tailscale SSHとTailscale Serveの脆弱性4件(TS-2026-014〜017)を直したv1.104.4を出しました。バージョンの確かめ方と上げ方、すぐ上げられないときにフォワーディングだけを止める設定です。 -
Carbon-Xとは?DNAを読んで英語で答えるオープンモデルの特徴と、手元で動かすのに要るメモリ
Carbon-Xは、Qwen3-14Bをもとにした14.8Bのオープンモデルで、DNAの配列をチャットに貼ると、変異が良性か病原性かなどを英語で答えます。申請なしでだれでもダウンロードでき、ライセンスはApache 2.0です。GGUFのQ8_0(15.8GB)は約16GBのGPUメモリにKVキャッシュの分を足して動き、llama.cppはb11742以降のバージョンが要ります。臨床での検証はされていないので、医療の判断には使えません。 -
OpenAIのDecisions APIとは?料金(出力は無料)と3つの答えの型、Responses APIとの使い分け
OpenAIのDecisions APIは、問い合わせの振り分けや「条件に当てはまるか」の判定のように、答えの形が決まった判断をすばやく返すAPIです(OpenAIの発表では、Responses APIでgpt-6-lunaを使うときより最大で10倍速い)。使えるモデルはgpt-6-lunaだけで、料金は入力100万トークンあたり0.10ドル、出力には料金がかかりません。3つの答えの型、Responses APIとの使い分け、curlとPythonでの呼び出し方。 -
ピザハットの不正アクセスで漏れた情報は?クレジットカード情報は含まれない・ピザハットを装うメールやSMSへの注意点
2026年10月19日、ピザハットの日本国内向けオンライン注文サービスの決済APIに不正アクセスがあり、お客様ID、メールアドレス、電話番号、削除済みのお客様情報に関する記録、セッションログイントークン、取引記録が漏れたと確認されています。クレジットカード情報は含まれていません。心当たりのない連絡のリンクや添付ファイルは開かず、パスワードやカード情報は入力しないでください。 -
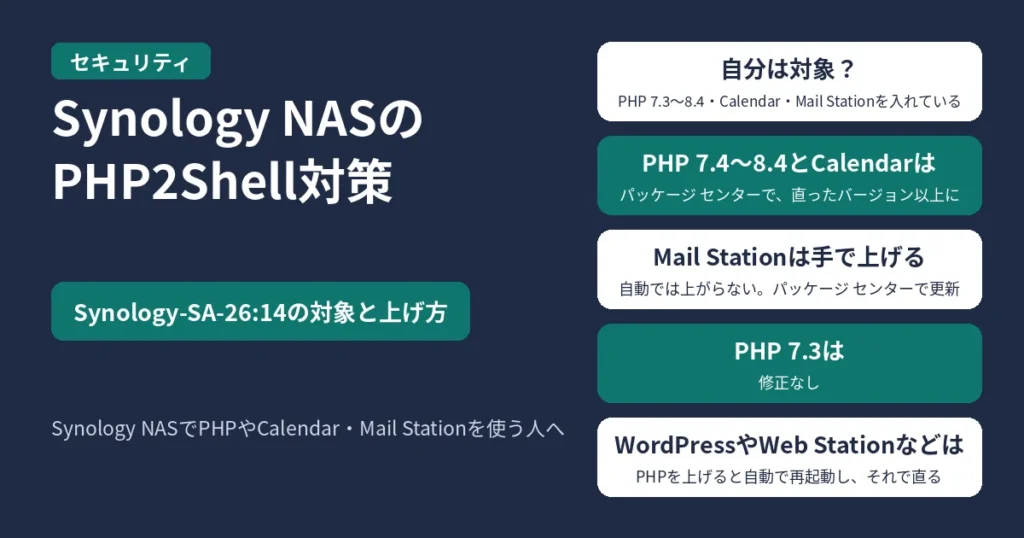
Synology NASのPHP2Shell対策(Synology-SA-26:14)|対象のパッケージと直ったバージョン、PHP 7.3の扱い
Synology NASのパッケージのPHP 7.3〜8.4、Synology Calendar、Mail Stationは、PHPの脆弱性PHP2Shell(CVE-2026-109618・109619)の対象です。PHP 7.3には修正が出ません。直ったバージョンの早見表と、パッケージ センターでの確かめ方・上げ方。 -
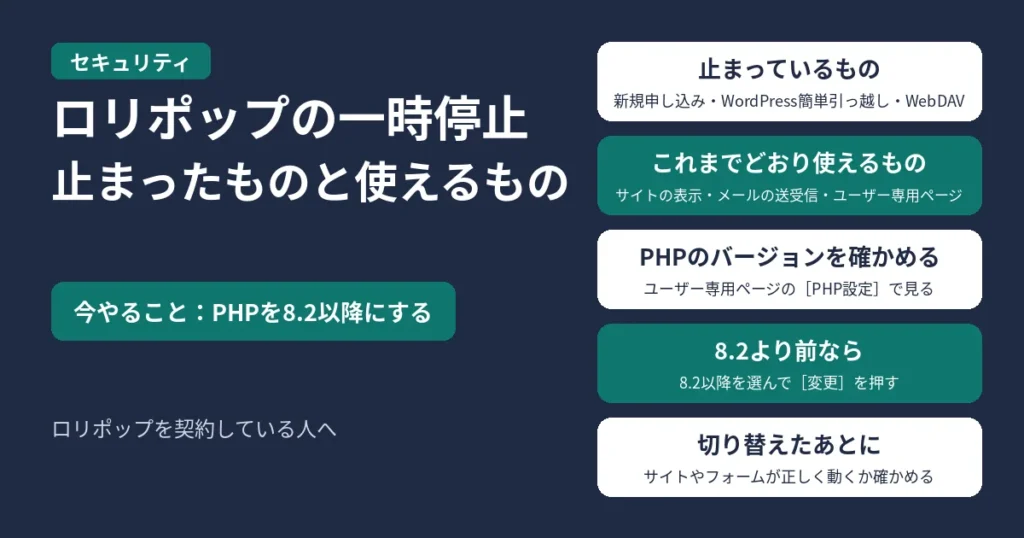
ロリポップが新規申し込み・WordPress簡単引っ越し・WebDAVを一時停止|契約中のサイトとメールは使える、今やること
ロリポップは2026年10月24日14時08分(日本時間)から新規申し込み(無料お試しを含む)を止め、WordPress簡単引っ越しとWebDAVも止めています。契約中の人は、サイトの表示、メールの送受信、ユーザー専用ページへのログインをこれまでどおり使えます。被害は確認されていません。今やることは、PHPのバージョンを確かめて8.2以降に切り替えることです。再開の時期は、決まりしだいロリポップのお知らせで案内されます。