Synology NASのPHP2Shell対策(Synology-SA-26:14)|対象のパッケージと直ったバージョン、PHP 7.3の扱い

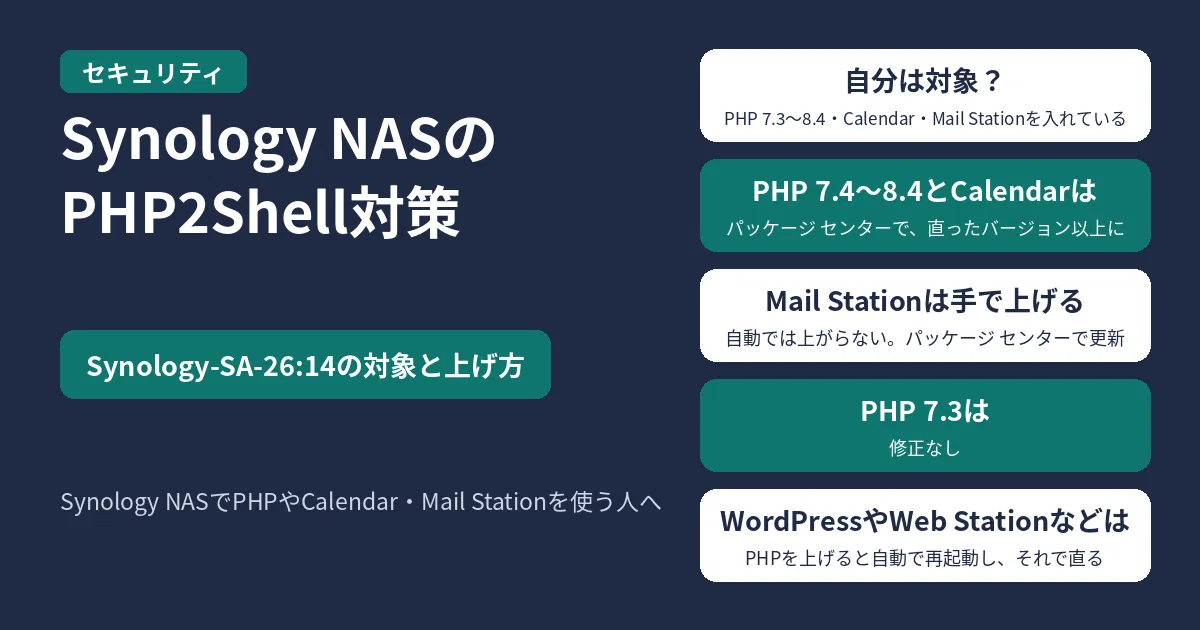
Synology NASのPHP2Shell対策(Synology-SA-26:14)。パッケージのPHP 7.3〜8.4、Synology Calendar、Mail Stationを入れていると対象。PHP 7.4〜8.4とCalendarは、パッケージ センターで直ったバージョン以上に上げる(PHP 7.4.33-0131、8.0.30-0122、8.1.34-0120、8.2.35-0171、8.3.36-0051、8.4.27-0051、Calendar 3.0.4-21435)。Mail Stationは自動では上がらないので、パッケージ センターで手で30000002.3.19-20333以上に上げる。PHP 7.3は修正なし。WordPressやWeb Stationなどは、PHPを上げると自動で再起動し、それで直る。Synology NASでPHPやCalendar・Mail Stationを使う人へ

Synology NASで、パッケージのPHP 7.3〜8.4、Synology Calendar、Mail Stationを入れていると、PHP2Shellと呼ばれるPHPの脆弱性2件の対象です。パッケージ センターで、PHPとCalendarとMail Stationを、下の表の直ったバージョン以上に上げれば直ります。

PHP 7.3だけは、サポートが終わったため修正が出ません。WordPressやphpMyAdmin、Web Stationなどは、PHPを上げると自動で再起動し、それで直るとSynologyは案内しています。

目次

結論:パッケージ センターでPHPを上げる

  • 対象は、DSMのパッケージのPHP 7.3・7.4・8.0・8.1・8.2・8.3・8.4、Synology Calendar、Mail Stationです。
  • PHPは、たとえばPHP 8.4なら8.4.27-0051以上に上げます。ほかのバージョンは早見表のとおりです。
  • PHP 7.3には修正が出ません。
  • Mail Stationは自動では上がらないので、パッケージ センターで手で上げます。
  • DSMそのものに入っているPHPは外から攻撃できるつくりではなく、悪用される危険はとても低い、とSynologyは評価しています。
  • 2026年10月26日8時15分(日本時間)時点の、Synologyの勧告、発表、リリースノート、ヘルプの内容です。

自分が対象かの早見表

パッケージ 直ったバージョン
PHP 7.3 修正は出ない
PHP 7.4 7.4.33-0131以上
PHP 8.0 8.0.30-0122以上
PHP 8.1 8.1.34-0120以上
PHP 8.2 8.2.35-0171以上
PHP 8.3 8.3.36-0051以上
PHP 8.4 8.4.27-0051以上
Calendar 3.0.4-21435以上
Mail Station 30000002.3.19-20333以上

PHPのバージョンが2つ以上入っているときは、PHP 7.3以外の入っているものをすべて上げます。

今のバージョンの確かめ方

DSMにサインインし、「パッケージ センター」→「インストール済み」で、PHP 8.4などのパッケージに移動すると、インストールされたバージョンが表示されます。

出た番号が早見表の番号より小さければ、上げる必要があります。

直し方

PHPとCalendarを上げる

「パッケージ センター」の左の「インストール済み」を開くと、更新があるパッケージが並びます。それぞれの「更新」か、「すべて更新」を押します。

PHPを上げ終わると、PHPを使うパッケージは自動で再起動し、それで脆弱性は直る、とSynologyは案内しています。

Mail Stationは手で上げる

Mail Stationは、パッケージ センターで手で更新する必要があります。リリースノートでは、30000002.3.19はDSM 7.2か7.3が必要です。

PHP 7.3を使っているとき

PHP 7.3はサポートが終わっているため、修正は出ません。PHP 7.3を使い続けるあいだは、PHP2Shellの対象のままです。

Web Stationのデフォルトのウェブ ポータルでは、「ウェブ サービス」ページの「デフォルト サービス」を選んで「編集」を押し、「PHP」でPHPのバージョンが7.3ではないPHPプロファイルを選んで「適用」を押します。PHPプロファイルは、「スクリプト言語の設定」→「PHP」で作れます。

次からの更新に気づくために

パッケージ センターの「設定」→「自動更新」の設定に合わせて、更新が出てきます。「設定」→「全般」→「通知」で、更新が出たときにメールやデスクトップで知らせてもらえます。

PHP2Shell(Synology-SA-26:14)とは

PHP2Shellは、PHPの2件の脆弱性CVE-2026-109618とCVE-2026-109619のことです。Synologyの勧告では、どちらも深刻度は「Critical」、CVSS 3.1の点数は9.8で、ネットワーク越しの攻撃者が任意のコードを実行できるおそれがあります。PHPの評価では、CVSS 4.0で9.2(Critical)です。

Synologyの調べでは、影響はPHPを使う一部のパッケージを動かしているNASに限られます。発表で挙げられているパッケージは、Calendar、IDrive、Joomla、KodExplorer、MailStation、MediaWiki、phpMyAdmin、vtigerCRM、Web Station、WordPressです。Synology Driveは対象ではありません。IDriveはSynology以外の会社のパッケージです。

PHPのセキュリティ更新は、DSM 7.4、DSM 7.3、DSM 7.2(サポート終了)向けに出ています。DSM 7.2より前のDSMでは、直ったバージョンに上げるまで、対象のパッケージを一時的に止めておくようSynologyはすすめています。

DSMに入っているPHPについて

DSMには、システムの中で使うPHPも入っています。Synologyによると、このPHPには外から使えるモジュールが入っていないため、攻撃される入り口がありません。

Synologyは危険はとても小さいと評価したうえで、脆弱性スキャンの結果をそろえるために、あとのDSMのリリースで直す予定です。

これまでの流れ

勧告Synology-SA-26:14は、10月22日20時45分(日本時間)に出され、20時51分に最後に更新されました。

Synologyの発表は10月22日付けで台北から出ています。PHP 7.4〜8.4、Calendar、Mail Stationの直ったバージョンも、リリースノートでは10月22日の日付です。

公式の発表

関連記事

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

社内エンジニアとして、SREとセキュリティの仕事をしています。サーバーの構築や運用、クラウド環境の設計にも関わってきました。趣味はゲームと漫画・アニメ。

コメント

コメントする

目次