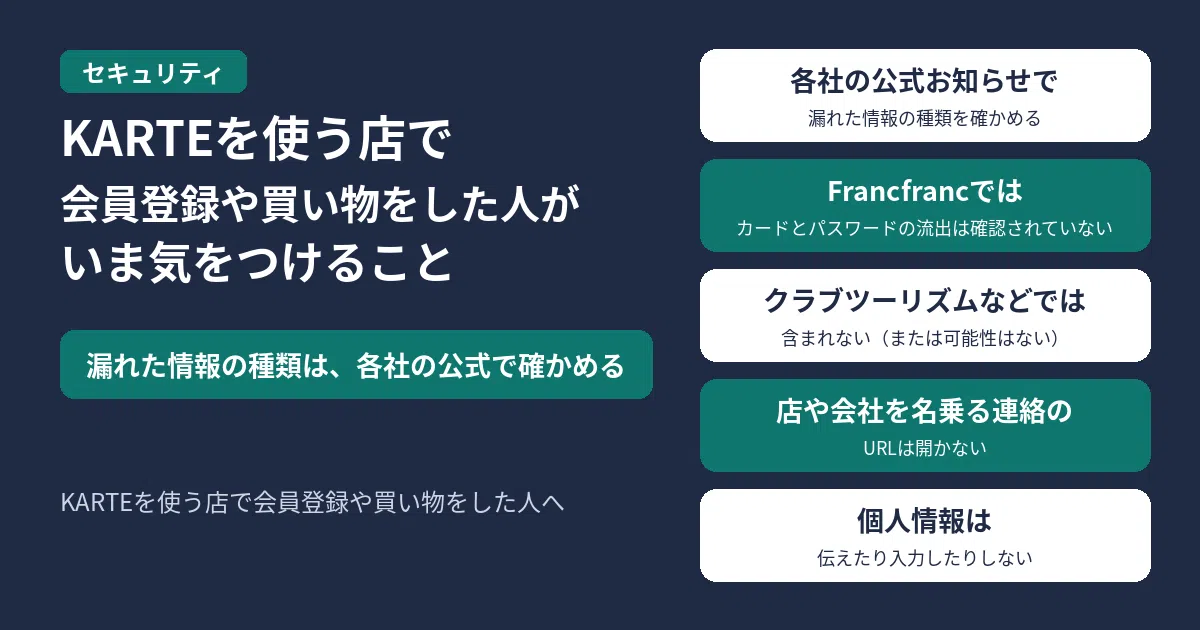
Francfranc、クラブツーリズム、ゴールドウイン、東宝のTOHO-ONE、TSIグループのmix.tokyoやナノ・ユニバース公式通販などで会員登録や買い物をした人は、まず各社の公式お知らせで、漏れたおそれがある情報の種類を確かめてください。
クレジットカードとログインパスワードは、Francfrancでは流出が確認されておらず、クラブツーリズム、ゴールドウイン、東宝では含まれない(または流出の可能性はない)とされています。
店や会社、グループを名乗る不審なメール、SMS、電話には、記載のURLを開いたり、個人情報を伝えたりしないでください。
株式会社プレイドは2026年11月16日、同社が提供する「KARTE」への不正アクセスにより、利用企業のアカウント情報と、利用企業から預かっていた情報のうち、個人情報を含む可能性のある一部が漏えいしたことを確認した、と発表しました。11月13日には、緊急メンテナンスとしてKARTE全体のサービスを停止したことを公表しています。サービス再開の目処は、プレイド公式とステータスページ(11月17日20時53分・日本時間の更新)では、現時点で未定です。
情報時点:プレイド公式(11月13日・11月16日)、ステータスページ、Francfranc、クラブツーリズム、ゴールドウイン、東宝(PDF)、TSIホールディングスの公式は、2026年11月18日6時30分および6時57分(日本時間)に取得しました。
いつ、何が起きたか(プレイド公式)
プレイドが11月16日に示した経緯は、次のとおりです。
| 時点 | 公式の説明 |
|---|---|
| 11月13日未明 | 第三者が、サーバーの脆弱性を悪用してシステムやデータベースの接続用認証情報を窃取し、データベース等からデータを外部に読み出した。窃取した認証情報で同社アカウントを乗っ取り、管理画面への不正アクセスも発生した |
| 同日8時59分 | 不正アクセスを検知。被害拡大を防ぐため、窃取された認証情報の無効化などを実施した |
| 同日14時27分頃から | サーバーの停止を開始し、KARTEの全サービスをメンテナンスモードに切り替え、順次停止した |
| 同日15時23分頃まで | 認証情報の無効化、攻撃元からの通信の遮断などの封じ込めを完了した |
| 遮断以降 | 同社システムへの新たな不正アクセスは確認されていない。サービス停止を継続し、影響範囲の調査を進めている |
漏えいの対象となった利用企業には個別に連絡している、と公式は書いています。個人情報保護委員会への報告と、警察への相談も進めている、としています。
プレイドが漏えいを確認した情報
11月16日の発表で、現時点で漏えいを確認した情報は次の3つです。件数は、公式が示しているものだけを書きます。会社ごとの件数を足した数は、公式には出ていません。
| 区分 | 公式の説明 |
|---|---|
| ① KARTEアカウントのメールアドレス | 79,249件 |
| ② 外部サービスとの連携に使う認証情報(シークレットキー、アクセストークン等) | KARTEの管理画面などで外部サービスとの連携を設定している利用企業が対象。件数は調査中 |
| ③ 利用企業が自社のお客様情報(会員情報など)をKARTEで活用するために取り込んでいたデータの一部(「紐付けテーブル」機能で取り込まれたデータ等) | 取り込む項目は利用企業が決めているため、内容によっては個人情報が含まれる可能性がある。件数は調査中 |
利用企業ごとに、KARTEへ連携・送信している項目は異なる、と公式は書いています。影響の詳細や、上記以外に預かっているデータへの影響は、引き続き調査中です。
利用企業へのお願いとして、外部サービスとの連携機能を使っている場合は、連携用の認証情報を無効化してほしい、と公式は案内しています。無効化しないと、連携先への不正アクセスにより、意図しないデータの書き込みや漏えいなどの被害が生じるおそれがある、としています。また、KARTEアカウントのメールアドレス宛てに、同社をかたる不審なメールが届く可能性があり、心当たりのないメールのURLや添付ファイルを開かず、ログイン情報を入力しないよう注意を求めています。
利用企業の公式発表(2026年11月17日)
以下は、各社が11月17日に出した公式のお知らせです。対象の情報も件数も、会社ごとに異なります。合計した数は書きません。
Francfranc
Francfrancは、KARTEへの不正アクセスにより、会員情報と公式ECサイトの購入履歴が外部に流出した可能性がある、としています。11月15日にプレイドからの連絡で、お客さま情報が含まれる可能性を把握した、と書いています。
公式が示した、流出した可能性のある情報と件数は次のとおりです。クレジットカード情報と、該当サービスへのログインパスワードの流出は確認されていない、としています。情報や件数は現時点の調査に基づくもので、今後の調査で変わる可能性がある、とも注記しています。
| 区分 | 件数(公式) | 項目(公式) |
|---|---|---|
| 会員情報 | 最大約598万件 | 氏名、生年月日、ユーザーID、都道府県・市区町村 |
| 公式ECサイトの購入履歴に関するデータ | 最大約400万件 | 性別、生年月日、郵便番号、年代 |
公式オンラインショップと公式アプリは、通常どおり利用できる、としています。今回の不正アクセスはFrancfrancのサービス提供システムとは別の外部サービス「KARTE」で起きたもので、KARTEに連携されたお客さま情報は流出の可能性があるため、連携を停止している、と書いています。
お問い合わせは、アインズ&トルペ・AYURA・Francfranc共通のお客さまサポートセンター、フリーダイヤル 0120-001-318(9時〜21時)です。
クラブツーリズム
クラブツーリズムは、KARTE上で管理していたお客様の個人情報等が外部に漏えいした可能性がある、としています。11月15日に、インターネット会員のデータの一部が漏えいした可能性がある旨の報告を受けた、と書いています。2026年10月31日に公表した同社サーバへの不正アクセス事案とは別で、関連はない、と明記しています。
対象は、2026年11月12日時点でインターネット予約システムのインターネット会員として登録されているお客様の、次の情報です。対象件数は約406万件です。インターネット会員に登録したことがないお客様の情報には影響がない、としています。
- インターネット会員の会員番号(暗号化したうえで特殊な文字列に変換している、と公式は注記)
- 予約システムで付番した顧客番号
- 性別
- 年齢
- 生年月日
氏名、住所、電話番号、メールアドレス、ログインパスワード、パスポート(旅券)情報、クレジットカード情報、金融機関口座番号等は含まれていない、と公式は書いています。
同社はKARTEの利用を停止しています。漏えいした可能性のあるお客様には順次連絡する、としています。お問い合わせは、フリーダイヤル 0120-678-786(クラブツーリズム株式会社 お客様特設窓口)。受付は平日9時30分〜17時で、2026年12月28日までは土曜・日曜・祝日・休業日も同じ時間で受け付ける、と案内しています。
ゴールドウイン
ゴールドウインは、業務委託先のKARTEに連携していたお客さま情報の一部が漏えいしたことが判明した、としています。11月15日に判明した、と書いています。対象の範囲と件数は調査中です。
漏えいの可能性がある情報は、氏名、住所、生年月日、メールアドレス、性別、メールマガジンの受信設定、イベント参加情報、最終利用店舗情報です。公式は、このほか「その他、当社が当該サービスに連携していた一部の属性情報」も、漏えいの可能性がある情報として挙げています。クレジットカード情報、銀行口座情報、ログインパスワードに関する情報は含まれていない、としています。
同社から、口座情報、クレジットカード情報、暗証番号、認証コード、パスワード等を電話・メール・SMS等で尋ねることはない、と公式は書いています。お問い合わせは、株式会社ゴールドウイン カスタマーサービスセンター、0120-307-560(9時30分〜17時、土日祝日・年末年始を除く)。メールは support@goldwinwebstore.jp です。
東宝(TOHO-ONE)
東宝は、「TOHO-ONE」で利用するKARTEに連携していたデータの一部が外部に流出した疑いがあるとの報告を、プレイドから受けた、としています。
流出の可能性があると報告を受けた情報は、会員番号、年代(例:40代)、都道府県(市区町村以下はなし)、性別です。上記以外の情報、および個人を特定できる情報の流出は、現時点では確認できていない、としています。ログインパスワードとクレジットカード情報は、流出の可能性はない、と書いています。対象件数は調査中で、TOHO-ONEサービス開始以降にログインしたお客様、とされています。
本件に起因する二次被害は確認されていない、とも書いています。流出の可能性のある情報のみではTOHO-ONEにログインされることはない、としたうえで、同社やグループ、「TOHO-ONE」を名乗る不審なメール、SMS、電話等に注意するよう案内しています。チケット販売などグループの各種サービスは通常どおり利用でき、それらへの不正アクセスは確認されていない、としています。
お客様向け窓口は、TOHO-ONE事務局、電話 03-4221-0490(全日10時〜18時)。お問い合わせフォームは公式PDFに記載があります。
TSIホールディングス(mix.tokyo、ナノ・ユニバース公式通販、HYBES)
TSIホールディングスは、KARTEに保管していたグループの情報の一部が漏えいしたとの連絡をプレイドから受けた、としています。対象は、株式会社TSIが運営する公式オンラインサイト「mix.tokyo」「ナノ・ユニバース公式通販サイト」、および株式会社HYBESがKARTEに保管していた会員に関する情報の一部、との連絡を受けている、と書いています。対象となる情報の項目、件数、会員の範囲は、現在確認中です。
自分でできること
- 使っていた店やサービスの公式お知らせで、漏れたおそれがある情報の種類を確かめる。公式が個別に連絡すると書いている場合は、その案内を待つ
- 店、会社、グループ、プレイドを名乗る不審なメール、SMS、電話、ウェブサイトでは、URLを開かない、添付ファイルを開かない、パスワードやカード番号を入力しない、電話で教えない
- Francfrancは、身に覚えのない連絡を受けたときは、メール等に書かれた連絡先ではなく、公式のお問い合わせ先へ連絡するよう案内しています。ゴールドウインは、同社を装った不審な連絡を受けた場合は、公式の窓口へ連絡するよう案内しています
よくある質問
自分のカード番号やパスワードは漏れましたか?
Francfrancは、クレジットカード情報と該当サービスへのログインパスワードの流出は確認されていない、としています。クラブツーリズムは、ログインパスワード、クレジットカード情報、金融機関口座番号等は含まれていない、としています。ゴールドウインは、クレジットカード情報、銀行口座情報、ログインパスワードに関する情報は含まれていない、としています。東宝は、ログインパスワードとクレジットカード情報は流出の可能性はない、としています。TSIホールディングスのお知らせには、項目の確定は確認中とあり、カードやパスワードの有無は書かれていません。
件数を全部足すと、何件漏れましたか?
公式は、会社ごとに異なる項目と件数を別々に示しています。足した数は、公式のお知らせには書かれていません。
KARTEのサービスはいつ再開しますか?
プレイド公式とステータスページでは、再開の目処は現時点で未定です。この記事が根拠にしたステータスページの更新は、2026年11月17日20時53分(日本時間)です。
クラブツーリズムの、10月31日の発表と同じ話ですか?
クラブツーリズム公式は、2026年10月31日に公表した同社サーバへの不正アクセス事案とは別で、関連はない、と書いています。
参考リンク
- 株式会社プレイド|不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ(2026年11月16日。情報時点:2026年11月18日6時30分(日本時間))
- 株式会社プレイド|当社サービスへの不正アクセスに関するご報告(2026年11月13日。情報時点:2026年11月18日6時30分(日本時間))
- KARTE Status(再開の目処は未定。11月17日20時53分・日本時間の更新。情報時点:2026年11月18日6時30分(日本時間))
- Francfranc|Francfrancにおけるお客さま情報流出の可能性について(2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))
- クラブツーリズム|個人情報漏えいの可能性に関するお詫びとお知らせ(2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))
- ゴールドウイン|当社業務委託先システムへの不正アクセスによるお客さま情報漏えいに関するお詫びとお知らせ(2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))
- 東宝株式会社|「TOHO-ONE」で利用している「KARTE」への不正アクセスに伴う会員情報流出の可能性に関するお詫びとお知らせ(PDF)(2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))
- TSIホールディングス|当社グループが利用する「KARTE」への不正アクセスに伴う情報漏えいに関するお知らせとお詫びについて(2026年11月17日。情報時点:2026年11月18日6時30分(日本時間))
- tetoran|偽のSMSや宅配メールの見分け方

コメント