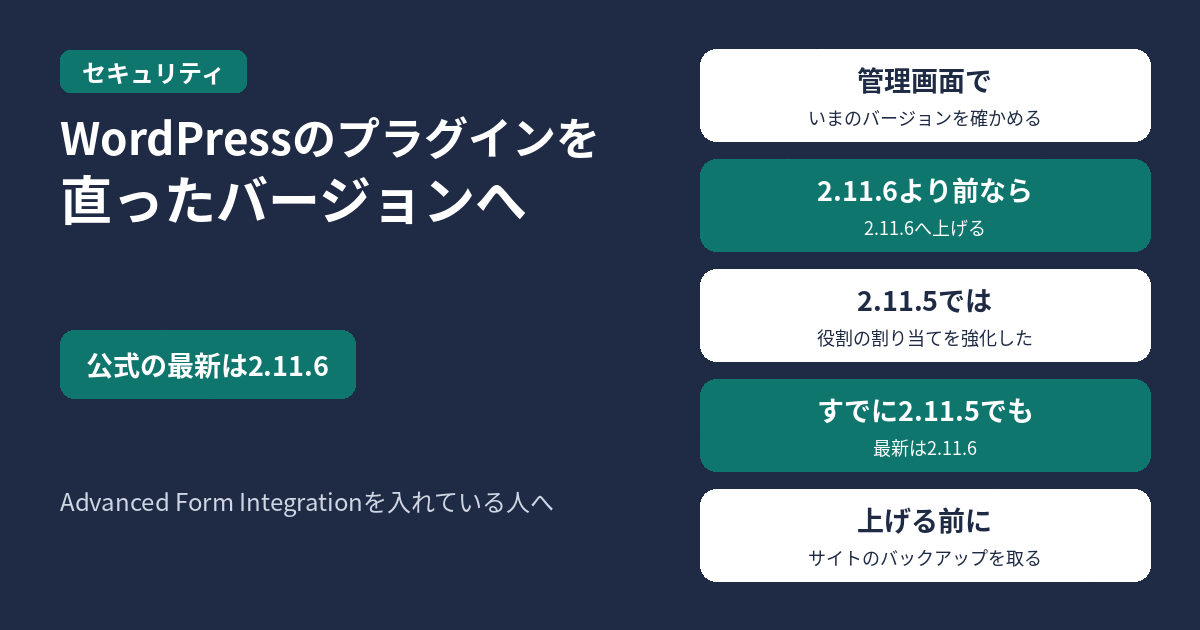
WordPressにプラグイン「Advanced Form Integration」を入れている人は、サイトの管理画面でいまのバージョンを確かめ、wordpress.orgが示す最新へ上げてください。公式のプラグインページでは、いまの最新は 2.11.6(2026年11月14日)です。一つ前の 2.11.5(2026年11月10日)の変更履歴には、WooCommerce、FluentAffiliate、WordPress、BuddyBossの動作におけるユーザーの役割の割り当てを強化した、というセキュリティ修正が書かれています。
情報時点:wordpress.orgのプラグインページは、2026年11月18日6時30分および6時57分(日本時間)に取得しました。有効インストール数は、同ページの記載で9,000+です。
公式の変更履歴(2.11系のセキュリティ修正)
wordpress.orgに載っている変更履歴のうち、セキュリティに関する主な記載は次のとおりです。CVE番号は、この公式ページの変更履歴には出ていません。
| バージョン | 日付 | 公式の変更履歴(セキュリティに関する記載) |
|---|---|---|
| 2.11.6(いまの最新) | 2026年11月14日 | セキュリティ修正の項目はなし。改善として、役割の変更を飛ばした場合に、理由をログへ出す、など |
| 2.11.5 | 2026年11月10日 | WooCommerce、FluentAffiliate、WordPress、BuddyBossの動作におけるユーザーの役割の割り当てを強化した |
同じ公式の変更履歴には、2.11系より前のセキュリティ修正もあります。ログイン済みユーザーによるOAuthトークンの上書き(CWE-862)は、2.7.0(2026年7月23日)の項目です。WooCommerceの顧客作成やFluentAffiliateのアフィリエイト作成における権限昇格、フォーム経由での特権的な役割の割り当て、および「これは重要なセキュリティ更新であり、すべての利用者がすぐに更新すること」という案内は、2.1.1(2026年6月10日)の項目です。
すでに 2.11.5 を入れている人も、公式の最新は 2.11.6 です。特別な理由がなければ、2.11.6 へ上げてください。
対策
- WordPressの管理画面の「プラグイン」で、Advanced Form Integrationのバージョンを確かめる
2.11.6より前なら、公式の案内に従って2.11.6へ上げる。上げる前に、いつものとおりサイトのバックアップを取ってください
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
CVE番号は何ですか?
wordpress.orgのこのプラグインページの変更履歴には、CVE番号は書かれていません。
2.11.5まで上げれば十分ですか?
公式の最新は 2.11.6 です。2.11.6 の変更履歴は改善が中心ですが、特別な理由がなければ最新へ上げてください。
参考リンク
- WordPress.org|Advanced Form Integration(最新は2.11.6、2026年11月14日。情報時点:2026年11月18日6時30分(日本時間))

コメント