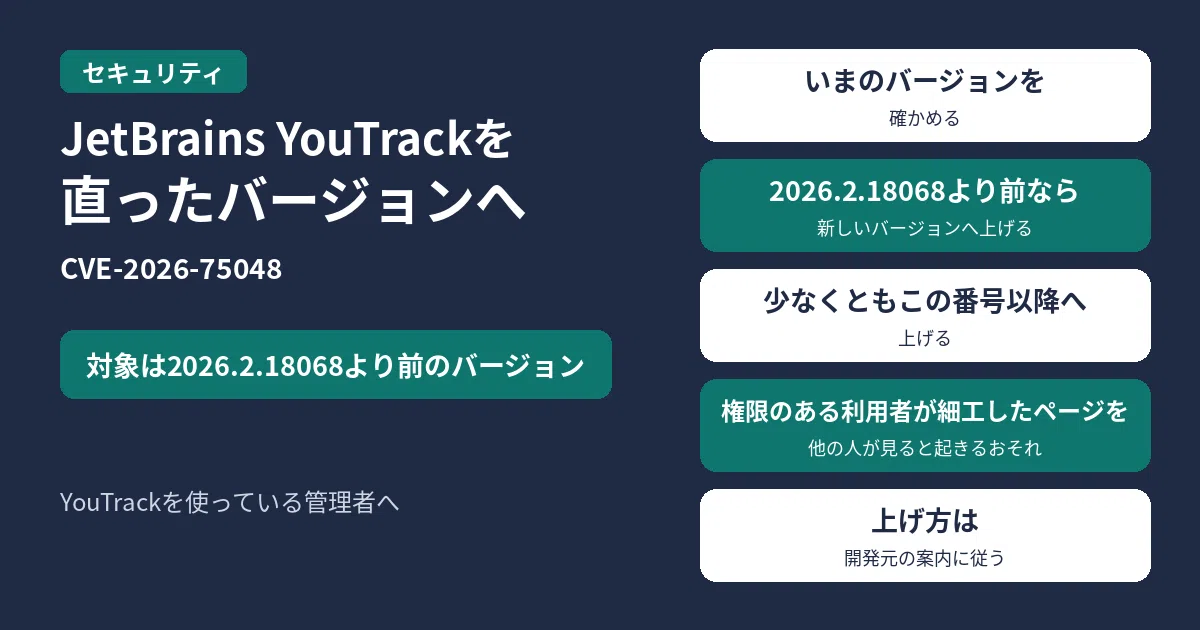
チームの課題管理にJetBrains YouTrackを使っている管理者は、いまのバージョンを確かめ、2026.2.18068 より前なら、開発者が案内する新しいバージョンへ上げてください。JVNによると、権限のある利用者が、コードブロックの言語ラベルに細工したページを作り、それを他の人が見ると、ブラウザ上でスクリプトが動くおそれがあります(格納型クロスサイトスクリプティング、CVE-2026-75048)。
JPCERT/CCとIPAは2026年11月13日、JVN#76799957としてこの脆弱性を公表しました。報告者は、三井物産セキュアディレクション株式会社の赤木悠祐さんです。JPCERT/CCと製品開発者との調整の結果、この脆弱性情報は製品開発者自身の内部調査で発見され修正されていたことが判明し、そのうえでJVN公表に至った、とJVNは書いています。
情報時点:JVN#76799957は、2026年11月18日6時30分(日本時間)に取得しました。
対象の製品と影響
| 対象 | 公式の説明 |
|---|---|
| 製品 | JetBrains s.r.o. が提供する YouTrack |
| 対象バージョン | YouTrack 2026.2.18068より前のバージョン |
| 脆弱性 | クロスサイトスクリプティング(CWE-79)、CVE-2026-75048 |
| CVSS(JVN) | CVSS v4.0 基本値 4.8、CVSS v3.0 基本値 5.4 |
| 想定される影響 | 攻撃者となるユーザーが細工されたコンテンツを含むページを作り、そのページを他のユーザーが閲覧すると、コンテンツ内のJavaScriptがWebブラウザ上で実行される可能性がある |
JVNが示す開発者側の案内は、「Stored XSS via the fenced code-block language label was possible(JT-97453)」です。
対策
JVNの対策は、開発者が提供する情報をもとに、新しいバージョンへアップデートする、という案内です。対象は 2026.2.18068 より前なので、少なくともこの番号以降へ上げてください。上げ方の画面手順は、JVNには書かれていません。開発元の案内に従ってください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
ログインしていない第三者でも悪用できますか?
JVNが書いているのは、攻撃者となるユーザーが細工したページを作り、それを他のユーザーが閲覧した場合、という影響です。CVSS v3.0の値では、必要な権限は「低」(PR:L)、ユーザーの関与は「要」(UI:R)です。ログインしていない第三者でも起きるかは、JVNには書かれていません。
自分たちで見つけた問題ですか?
JVNは、製品開発者自身の内部調査で発見され修正されていたことが、JPCERT/CCと開発者の調整で判明した、と書いています。報告者として、三井物産セキュアディレクション株式会社の赤木悠祐さんが記載されています。
参考リンク
- JVN|JVN#76799957 JetBrains製YouTrackにおけるクロスサイトスクリプティングの脆弱性(公開日・最終更新日:2026年11月13日。情報時点:2026年11月18日6時30分(日本時間))
- JetBrains|Fixed security issues(YouTrack 2026.2.18068)(JVNが示す開発者の案内URL)

コメント