※本記事にはプロモーションが含まれます。
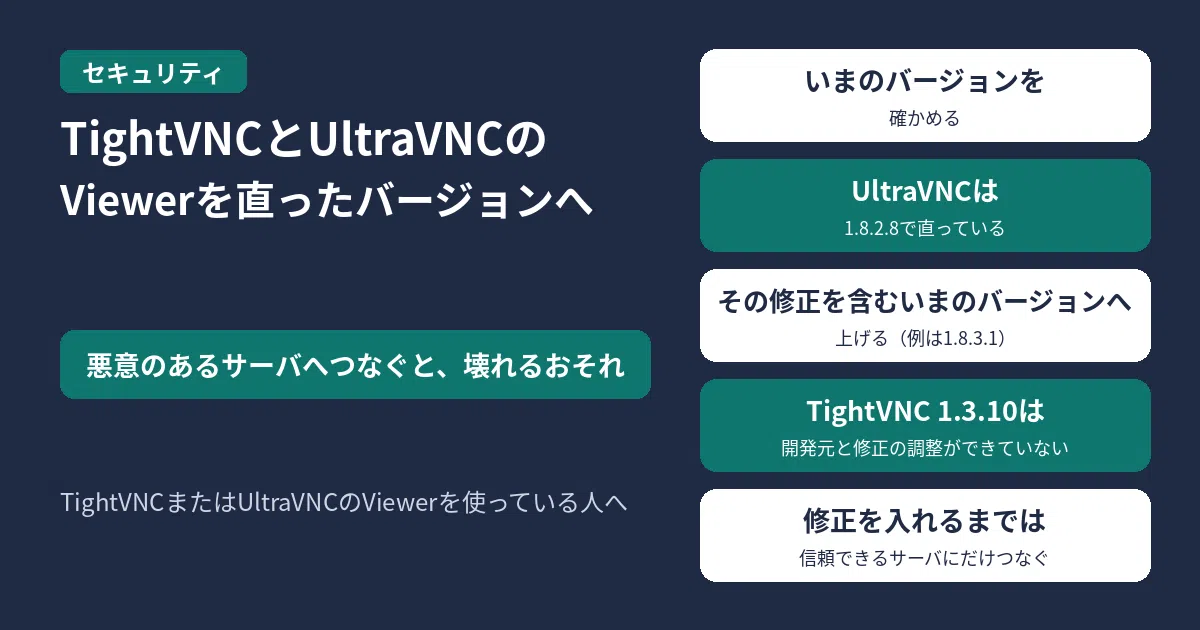
WindowsでTightVNCまたはUltraVNCのViewerを使っている人は、まずいま入っているバージョンを確かめてください。UltraVNCは1.8.2.8で直っており、その修正を含むいまのバージョン(CERTは1.8.3.1を例に挙げています)へ上げてください。TightVNCのWindows Viewer 1.3.10は、開発元と修正の調整ができていません。
CERT/CCによると、Tight JPEGのデコード処理にヒープベースのバッファオーバーフローがあり、悪意のある(または乗っ取られた)VNCサーバにViewerでつなぐと、メモリ破壊やコード実行のおそれがあります。
JPCERT/CCとIPAは2026年11月13日、JVNVU#92656681として、TightVNCおよびUltraVNCのWindows Viewerにおけるヒープベースのバッファオーバーフローを公表しました。詳細はCERT/CCのVulnerability Note VU#644655を参照する、とJVNは案内しています。CERT/CCはこの問題の識別子として、CVE-2026-128321 を挙げています。
情報時点:JVNとCERT/CCのアドバイザリは、2026年11月18日6時30分および6時57分(日本時間)に取得しました。
対象の製品と影響
| 対象 | 公式の説明 |
|---|---|
| TightVNC Windows Viewer | バージョン 1.3.10が対象(CERT/CC)。開発元と修正の調整はできていない |
| UltraVNC Windows Viewer | 影響を受けるViewerがある。Tight JPEGのヒープオーバーフローは 1.8.2.8 で対処済み(UltraVNCのリリースノート、とCERT/CC) |
| 脆弱性 | ヒープベースのバッファオーバーフロー。Tight JPEGのデコード処理(Windows Viewerの DecompressJpegRect() ) |
CERT/CCの説明では、Windows Viewerの関数が、行幅の上限を8,192ピクセルとしてヒープ上のバッファを確保する一方、サーバが示した矩形の幅を十分に確認せずにJPEGの画素データを変換する、とされています。脆弱なViewerが、攻撃者が用意した(または乗っ取られた)VNCサーバとセッションを張り、細工された画面更新を処理すると悪用される、としています。
影響として、つながっている脆弱なViewerのヒープメモリが壊れ、アプリケーションが終了して遠隔操作の画面が途切れること、メモリ破壊により任意のコード実行が許される可能性もあること、が書かれています。
対策
- UltraVNCを使っている人は、
1.8.2.8で直った修正を含む、いまサポートされているバージョンへ上げる。CERT/CCは、例として1.8.3.1を挙げています。上げ先の正確な番号は、CERT/CCの案内と、UltraVNCの公式のリリース情報で確かめてください - TightVNCのWindows Viewer
1.3.10を使っている人は、CERT/CCは、メンテされているバージョン、または修正が確認された別の手段に置き換えるよう案内しています - 修正したViewerを入れるまでの間は、信頼できるVNCサーバにだけつなぐ。これはリスクを下げる応急の対策で、信頼していたサーバーが乗っ取られた場合は防げない、とCERT/CCは書いています
自宅のパソコンやスマホのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
PR
ノートン 360、PCもMacもスマホもこれ一本!

巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ

よくある質問
サーバ側のソフトも対象ですか?
CERT/CCが対象として説明しているのは、TightVNCとUltraVNCのWindows Viewerです。サーバ側のプログラムが対象かどうかは、このアドバイザリの概要には書かれていません。
TightVNC 1.3.10に、公式の修正は出ていますか?
CERT/CCは、影響を受ける1.3.10のWindows Viewerについて、TightVNCの開発元と修正の調整ができなかった、と書いています。
UltraVNCは、どのバージョンへ上げればよいですか?
CERT/CCは、UltraVNCのリリースノートによると 1.8.2.8 で直った、とし、その修正を含むいまのサポート対象(例:1.8.3.1)へ上げるよう案内しています。
参考リンク
- JVN|JVNVU#92656681 TightVNCおよびUltraVNCのWindows Viewerにおけるヒープベースのバッファオーバーフローの脆弱性(公開日・最終更新日:2026年11月13日。情報時点:2026年11月18日6時30分(日本時間))
- CERT/CC|VU#644655 TightVNC and UltraVNC Viewer contains a heap-based buffer overflow(公開日・最終更新日:2026年11月13日。情報時点:2026年11月18日6時30分(日本時間))

コメント