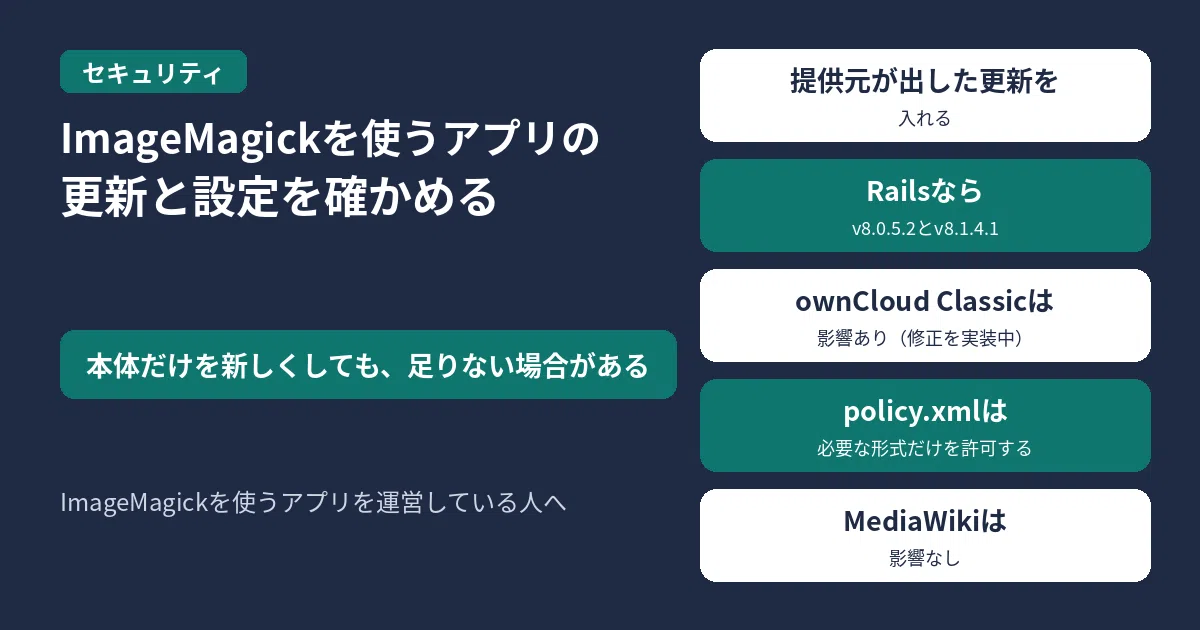
WordPress、Redmine、Ruby on Railsなど、画像の処理にImageMagickを使っているサイトやサービスを運営している人は、まず使っているアプリの提供元が出した更新と、ImageMagickの設定(policy.xml)を確かめてください。CERT/CCは、既定の設定のままImageMagickが攻撃者の用意したSVGやPostScriptを処理すると、任意のファイルを読み書きできるおそれがある、と説明しています。ImageMagick本体だけを新しくしても、危険な処理機能(コーダやデリゲート)を許す設定のままでは足りない場合がある、とも書いています。
JPCERT/CCとIPAは2026年11月13日、JVNVU#95718857としてこの問題を公表し、CERT/CCのVulnerability Note VU#580079を参照するよう案内しています。CERT/CCの公開日と最終更新日は2026年11月12日です。
情報時点:JVNとCERT/CCのアドバイザリは、2026年11月18日6時30分および6時57分(日本時間)に取得しました。
何が問題か
CERT/CCは、ImageMagickのセキュリティ方針が十分に絞られていないアプリケーションで、任意ファイルの読み書きにつながる問題がある、としています。概要では、Webやコンテンツ管理のアプリケーションの例として、Ruby on Rails、WordPress、MediaWiki、ownCloud Classic、Redmineを挙げています(サムネイル作成などにImageMagickを使う場合がある、という説明です)。
説明では、経路は2つある、と書かれています。1つ目は、SVGの処理で、細工した image 要素の xlink:href から危険なコーダ(例:MSL)が呼び出され、Magick Scripting Languageのスクリプトとして解釈される、というものです。2つ目は、内容の判定でPostScriptとみなしてGhostscriptを呼ぶ経路です。ファイル名や、宣言されている種類が別の形式に見えても、この経路が使われる場合がある、とCERT/CCは説明しています。CERT/CCは、カスタムのセキュリティポリシーで制限できる動作は、ImageMagick本体の脆弱性というより設定の問題として扱われる、とも書いています。
提供元の対応(CERT/CCのVendor Information)
| 製品・提供元 | CERT/CCに書かれている内容 |
|---|---|
| Ruby on Rails | 影響あり。Railsは v8.0.5.2 と v8.1.4.1 を出し、Active Storageが mini_magick を使うための policy.xml を含む、としている |
| Kiteworks / ownCloud Classic | 影響あり。ownCloud ClassicとKiteworksプラットフォームは影響を受け、修正を実装中、としている |
| Wikimedia Foundation(MediaWiki) | 影響なし |
CERT/CCは、ImageMagickを組み込んでいる製品の利用者に、提供元が出した更新があれば入れてほしい、と案内しています。WordPressとRedmineは、概要でImageMagickを使うアプリの例として挙がっています。各製品の「直ったバージョン」の番号は、CERTのVendor Informationに番号が出ているものだけを上の表に書きました。
対策
- 使っているアプリ(Rails、ownCloud Classic、Redmine、WordPressなど)の提供元が出した更新を入れる。Railsを使っている場合の番号は、CERT/CCによると
v8.0.5.2とv8.1.4.1です - ImageMagickの
policy.xmlを、必要な形式と操作だけを許可する許可リストにする。不要なコーダやデリゲート(CERT/CCが例として挙げているのはMSL、MVG、PS、EPS、PDF)を無効にする - ImageMagickに付属する安全寄りのポリシーテンプレートでも、環境によっては十分でない場合がある、とCERT/CCは書いています。実際に効いている設定を確かめ、禁止した形式が拒否されることを確認する
- ImageMagick本体だけを新しくして、危険なコーダやデリゲートを許す設定のままにしない
回避として設定を変える場合も、提供元の更新の代わりになるとは限りません。CERT/CCの案内に沿って、更新と設定の両方を確かめてください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
WordPressを使っていれば、必ず対象ですか?
CERT/CCの概要は、WordPressをImageMagickを使うアプリの例として挙げています。WordPress本体の「直ったバージョン」の番号は、この記事が根拠にしたCERTのVendor Informationには出ていません。使っている仕組み(サムネイル生成など)と、提供元の案内を確かめてください。
MediaWikiは対象ですか?
CERT/CCのVendor Informationでは、Wikimedia Foundation(MediaWiki)は影響なし、とされています。
参考リンク
- JVN|JVNVU#95718857 ImageMagickを利用したアプリケーションにおける任意ファイル読み書きの脆弱性(公開日・最終更新日:2026年11月13日。情報時点:2026年11月18日6時30分(日本時間))
- CERT/CC|VU#580079 Arbitrary file read/write vulnerability in ImageMagick-based applications with default configuration(公開日・最終更新日:2026年11月12日。情報時点:2026年11月18日6時30分(日本時間))

コメント