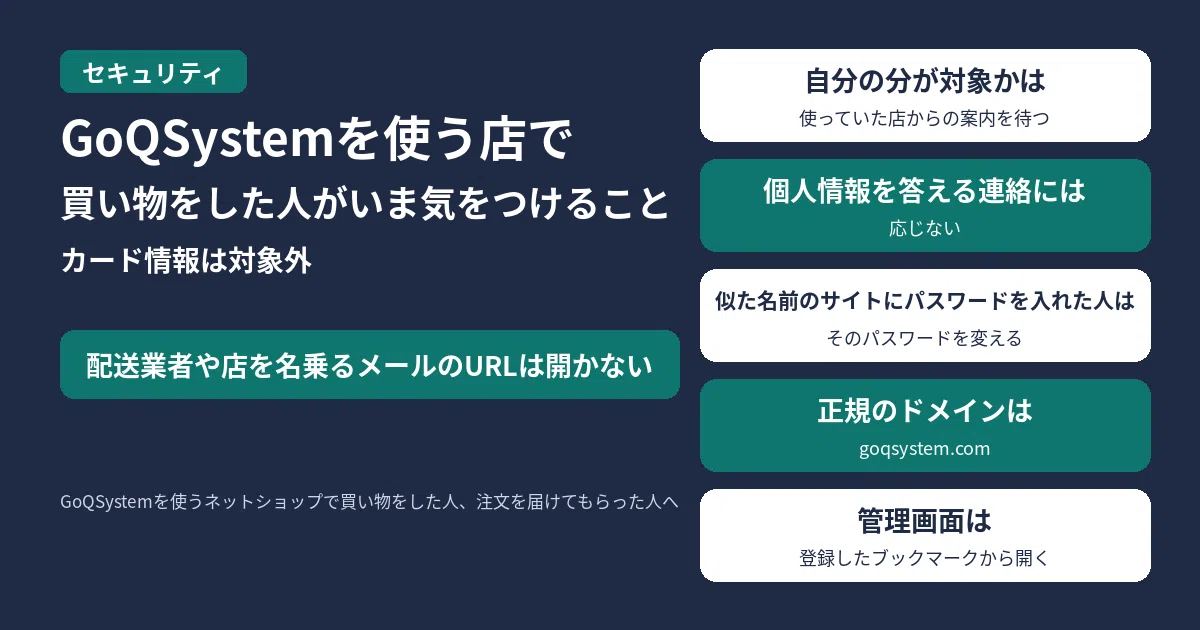
GoQSystemを使うネットショップで買い物をした人、注文を届けてもらった人は、まず次のことをしてください。
注文データが外部に持ち出されました。自分の分が対象かは、使っていた店からの案内を待ってください。
- 配送業者、店、GoQSystemを名乗るメール・SMS・電話では、書かれたURLを開かない、個人情報を答えない
- 自分の注文が対象かどうかは、使っていた店からの案内を待ってください。買い物をした人への連絡は、店から届く想定です
- IDやパスワードを、似た名前のサイトに入れてしまった人は、そのパスワードを変え、下の窓口へ知らせてください
株式会社GoQSystemは2026年11月12日、受注管理システム「GoQSystem」が第三者の不正アクセスを受け、預かっていた注文データ(個人情報を含む)の一部が外部に持ち出された、と発表しました。発生期間は11月10日(火)から11月11日(水)で、この期間より前の注文も含む、としています。11月13日の第二報で、対象は1,694社、注文4,984,595件、本人4,367,390名だと明らかにしました。
11月16日8時09分〜8時10分(日本時間)時点の、第一報(2026年11月12日)、第二報(11月13日)、連携先サービスとのAPI接続状況(11月13日。状況の時点は11月14日15時00分)、類似サイト・不審なメールへの注意(11月15日)にもとづく内容です。
漏れた情報と、まだ分かっていないこと
| 項目 | 公式の説明 |
|---|---|
| 対象の店 | 1,694社。どの店が対象かの一覧は、この公式のお知らせには出ていない |
| 注文件数 | 4,984,595件 |
| 人数 | 4,367,390名(本人の人数) |
| 漏れた項目 | 注文者・お届け先の氏名、住所、電話番号、メールアドレス、注文内容など |
| クレジットカード情報 | 保有していないため、漏えいの対象外 |
| 悪用・二次被害 | 第一報の時点で、新たな侵入や、情報の悪用・二次被害は確認されていない |
原因は、同社のシステムに置いていた問い合わせフォームの脆弱性を悪用されたことです。そのフォームはすでに削除済みで、店の設定や操作が原因ではない、としています。侵入経路は11月11日10時36分に遮断し、同日10時55分にサービスを一時停止した、と第一報は書いています。緊急対策のうえで、接続元を限定して再開している、とも説明しています。管理画面へのIPアドレス制限は、当面続ける、としています。
どの店が対象かは、店ごとの発表を待ってください。第二報では、11月14日(土)から11月15日(日)の間に、該当の店へ注文データのダウンロード方法を案内する予定、としていました。この記事で確認した時点では、その案内が済んだかどうかの続報は見当たりませんでした。
偽のメール・類似サイトへの注意
公式は、注文者やお届け先のもとに、配送業者・店・同社を装った不審なメール・SMS・電話が届くおそれがある、として、店に注意喚起の掲載を頼んでいます。11月15日のお知らせでは、正規ドメイン「goqsystem.com」によく似たドメインの偽サイトや不審なメールが作られるおそれがある、とも書いています。現時点で、同社を装った偽サイトによる被害は確認されていない、としています。
公式が案内している正規ドメインは、次のとおりです。
- 公式サイト:
goqsystem.com - GoQSystem管理画面:
order.goqsystem.com
管理画面には、あらかじめ登録したブックマークから開いてください。メールやSMSのリンクは、開く前にリンク先のドメインを確かめてください。ドメインが正規のものと違うときは、IDやパスワードを入れないでください。身に覚えのないSMSの見分け方は、偽のSMSや宅配メールの見分け方の記事も見てください。
店の担当者向け
個人情報保護委員会への報告や、注文者への案内の仕方は、公式が案内している個人情報保護委員会「漏えい等の対応とお役立ち資料」を見てください。
API連携の状況は、連携先サービスとのAPI接続状況(2026年11月14日15時00分時点)にまとまっています。この時点で「要対応」なのは、楽天市場(ライセンスキーの更新)、BASE(APIの再設定)、STORES(リフレッシュトークンの再取得)です。GoQロジは一部停止中です。公式によると、FBA(FBAマルチチャネルサービス)との連携は停止しており、復旧するまではAmazonのセラーセントラルで直接対応するよう求めています。手順とマニュアルは、公式のこのページを見てください。Yahoo!ショッピングなど、ほかに名前が挙がっている連携先の多くは「連携中」で、店側の対応はない、と書かれています。
問い合わせ先
メール:support@goqsystem.com
受付時間:24時間(回答対応は平日9:00〜18:00)
不審なサイトやメールを見つけたとき、すでにIDやパスワードを入れてしまったときも、同窓口へ知らせるよう公式は求めています。
よくある質問
自分の買い物は対象ですか?
対象は1,694社の注文データです。どの店が対象かの一覧は、公式のお知らせには出ていません。使っていた店からの案内を待ってください。
カード番号も漏れましたか?
公式は、クレジットカード情報は保有していないため、漏えいの対象外だ、としています。
店からまだ連絡がありません。待ってよいですか?
買い物をした人への連絡は、店から届く想定です。今できることは、配送業者や店、GoQSystemを名乗るメール・SMSのリンクを開かないことです。店の担当者は、公式の第二報とAPI接続状況、個人情報保護委員会の案内を見てください。

コメント