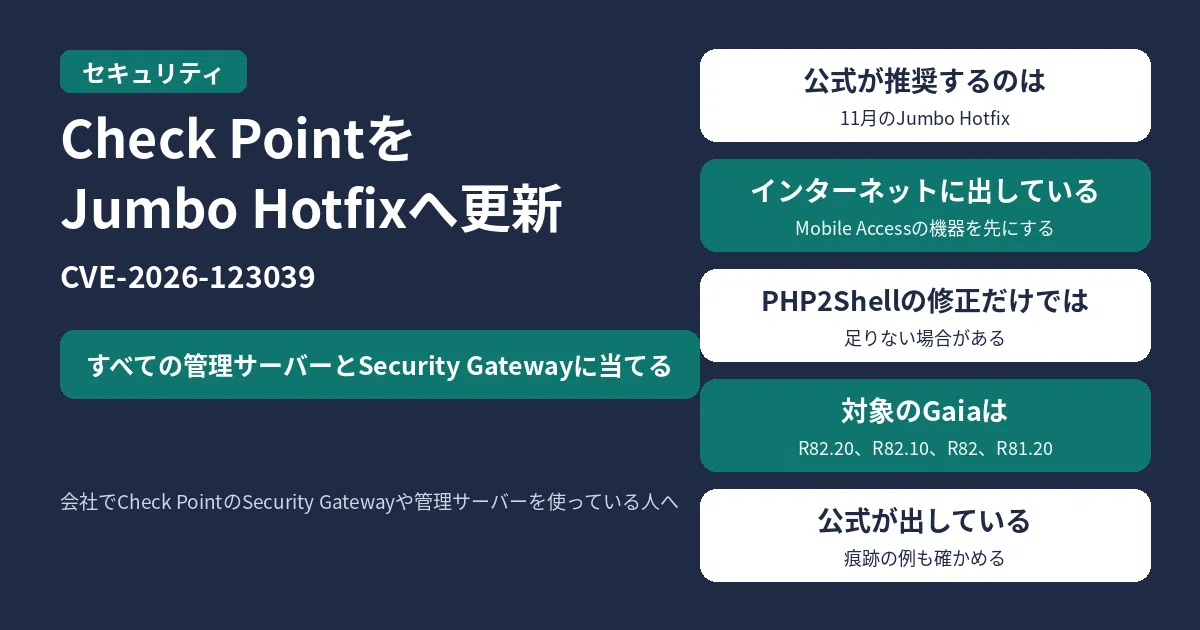
会社でCheck PointのSecurity Gatewayや管理サーバーを使っている人は、まず次のことをしてください。
- すべての管理サーバーとSecurity Gatewayに、11月のJumbo Hotfixを当てる。インターネットに出しているMobile Accessの機器を先にする、と公式は推奨しています
- 公式が出している痕跡の例に当たるものがないかを確かめる。当たった場合は、すぐに調べるよう公式は求めています
Check Pointは2026年11月12日、PHP2Shell(CVE-2026-109618・CVE-2026-109619)と、Gaia OSのDynamic CLIの権限昇格(CVE-2026-123039、CVSS 7.8)を組み合わせた悪用を確認した、と発表しました。PHP2ShellでMobile Access Portalから入り、権限昇格でrootを取る攻撃だ、としています。活動は10月30日から11月4日まで確認され、1つの地域で二十数台ほどの未修正の機器が侵害された、と公式は書いています。一部では破壊的な動きもあった、とも説明しています。公式が出している痕跡の例は、下の節にあります。PHP2Shellの修正は10月23日から出ており、11月のJumbo Hotfixにも含まれています。
米国のCISA(サイバーセキュリティ・社会基盤安全保障庁)は11月13日、CVE-2026-123039を「悪用が確認された脆弱性」の一覧(KEV)に加えました。連邦民間行政機関の対応期限は、公式のKEVカタログで2026年11月16日です。CISAは、連邦機関以外の組織にも、KEVに載った脆弱性への優先的な対応を推奨しています。
11月15日8時09分(日本時間)時点の、Check Pointの公式セキュリティアドバイザリ(2026年11月12日)と、CISAのKEV追加の案内(11月13日)、CISAのKEVカタログにもとづく内容です。
対象と、公式の対処
| CVE | 内容(公式) | 対象(公式) | 悪用 | 対処 |
|---|---|---|---|---|
| CVE-2026-109618・CVE-2026-109619 | PHP2Shell。認証なしで、ファイアウォールのウェブ画面を通じて遠隔からコードを実行されるおそれ。CVSS 9.2 | Security Gateway(Mobile Access Portal)。R80からR82.20までのすべてのバージョン。Spark Firewallは R81.10.x、R82.00.x、R77.20.x、R80.20.x | あり | 11月のJumbo Hotfix。PHP2Shellの修正自体は10月23日から出ている |
| CVE-2026-123039 | Gaia OSのDynamic CLIの権限昇格。CVSS 7.8 | Gaiaの R82.20、R82.10、R82、R81.20 | あり(PHP2Shellと組み合わせた悪用を公式が確認) | 11月のJumbo Hotfix |
公式のアドバイザリには、悪用が確認されていない別のCVEも載っています。上の表は、公式が「悪用あり」としている2系統だけです。修正の具体的なTake番号は、公式サポートにログインして sk1000362 を確かめてください。
公式が出している痕跡の例
公式は、次のような痕跡が調査で見られた、としています。当てはまらないからといって侵入がないとは限らず、当てはまったときはすぐに調べるよう求めています。調べ方の細部は、公式のアドバイザリを見てください。
- PHPのセッションファイルに
upload_progress_pwnという文字列が含まれる CPconfigdaemonという名前の、正規のCheck Pointの部品を装ったプロセスや実行ファイル/tmpや/tempの下に置かれた、名前にscannerやwiperを含むファイル- 「Dream Annexation」という文言があり、支払いの要求はないメモ
- ログ用のプロセスが落ちたあとに、通信ログに説明のつかない抜けがある
公式は、侵入された顧客には調査開始当日に連絡し、復旧に当たった、とも書いています。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
どの機器を先に更新しますか?
公式は、すべての管理サーバーとSecurity Gatewayに11月のJumbo Hotfixを当てるよう求めています。そのうえで、インターネットに出しているMobile Accessの機器を優先する、としています。
すでにPHP2Shellの修正を当てていれば、十分ですか?
PHP2Shellの修正は10月23日から出ています。今回確認された悪用は、そのあと権限昇格(CVE-2026-123039)も使っています。公式は、11月のJumbo Hotfixを当てるよう推奨しています。
KEVの11月16日は、すべての利用者が守る期限ですか?
公式のKEVカタログに書かれた期限(2026年11月16日)は、米国の連邦民間行政機関向けです。CISAは、それ以外の組織にも、KEVに載った脆弱性への優先的な対応を推奨しています。

コメント