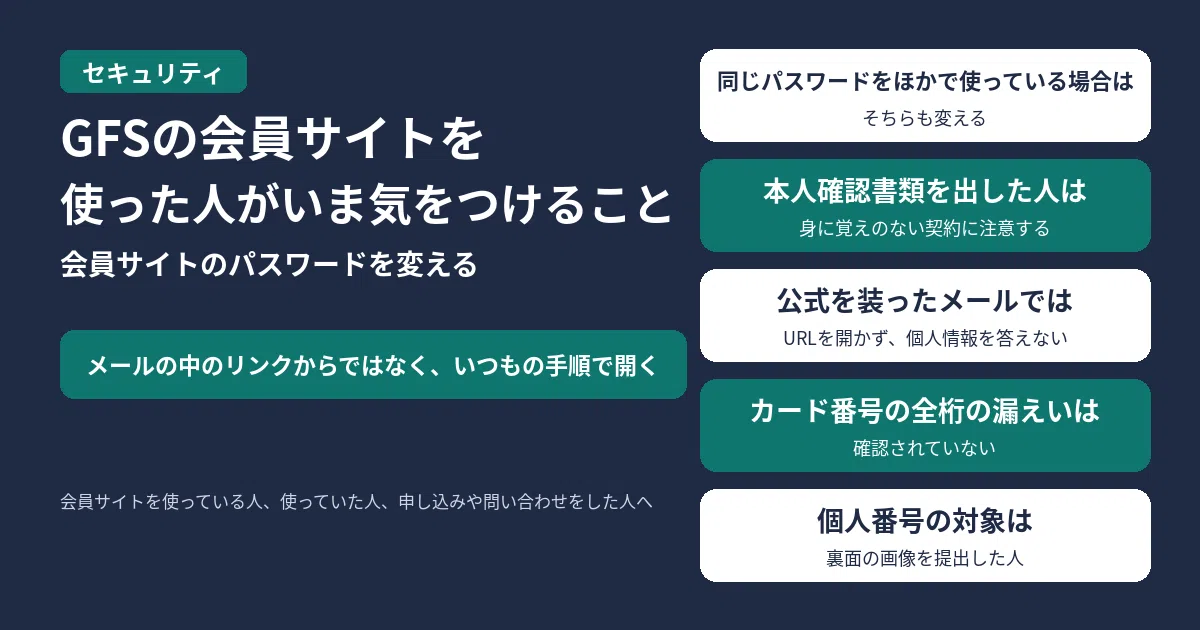
GFS(Global Financial School)の会員サイトを使っている人、使っていた人、申し込みや問い合わせをした人は、まず次のことをしてください。
- 会員サイトのパスワードを変える。公式は、メールの中のリンクからではなく、普段使っているブックマークなどから開くよう求めています。手順は、ログインしたあと、画面右上のアイコン →「アカウント設定」→ パスワード欄の「パスワード変更」です
- 同じパスワードをほかのサービスでも使っている場合は、そちらのパスワードも変える
- 本人確認書類を出した人は、身に覚えのない契約の通知や請求に注意する。分からないことは、下の窓口か、個人情報の漏えいのお知らせが届いたらやることを見てください
株式会社GFS Educationは2026年11月13日、GFS会員サイトへの不正アクセスにより、お客様の個人情報と、一部の人の個人番号(マイナンバー)を含む情報が漏えいした、または漏えいしたおそれがある、と発表しました。11月9日にサーバーの異常な負荷で発覚し、画像アップロード機能の不具合を悪用されて不正なプログラムを置かれ、データベースの情報と画像が持ち出された、としています。サーバーのアクセス権限の設定の不備も原因だ、と説明しています。
11月15日8時09分(日本時間)時点の、GFS Educationのお知らせ(2026年11月13日)にもとづく内容です。
漏れた、または漏れたおそれがある情報
| 区分 | 対象(公式) | 項目(公式) |
|---|---|---|
| ① 個人情報 | 約11万人分。会員(退会した人を含む)、申し込みページから申し込んだ人、問い合わせをした人 | 氏名、メールアドレス、生年月日、パスワードに関する情報(公式は「保存時に保護処理が施された値」としています。元のパスワードそのものかどうかは、公式のこの言い方からは分かりません)、電話番号、住所、視聴・購入履歴、問い合わせ内容、提出した宿題の画像、本人確認書類の画像 |
| ② 個人番号を含む情報 | 84人分。①のうち、マイナンバーカードの裏面の画像を提出した人 | マイナンバーカード裏面の画像データ(12桁の個人番号を含む) |
公式は、データベースではクレジットカード番号を一部伏せて保存しており、全桁のデータは保存していない、としています。現時点の調査で、カード番号全桁の漏えいは確認されていない、とも書いています。
漏えいが確認された人、または漏れたおそれがある人には、登録のメールアドレスへ順次、個別に連絡する、としています。人によって漏れたおそれがある情報が違うため、それぞれに応じた内容を案内する、とも説明しています。
気をつけること
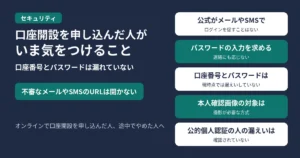
公式は、漏れた情報が悪用されると、同社や公的機関などを装った不審な連絡や、なりすましがあり得る、としています。本人確認書類の画像が悪用されると、第三者による各種サービスやクレジットカードなどへの不正な契約申し込みがあり得る、とも書いています。身に覚えのない契約や請求が届いたときは、その事業者の公式窓口に確認し、必要に応じて警察や消費生活センターなどに相談するよう求めています。
同社や公的機関などを装ったメールや電話では、書かれたURLを開かない、添付ファイルを開かない、個人情報を答えないでください。パスワードの使い回しをやめる考え方は、パスワード漏えい時の確認も見てください。
公式は、原因となったプログラムの不具合の修正は完了した、としています。警察に被害届を出し、個人情報保護委員会にも報告済みだ、と書いています。
問い合わせ先
株式会社GFS Education お客様サポートデスク
メール:privacy(アット)gfse.jp(「(アット)」を @ に置き換えて送る)
よくある質問
パスワードはそのまま使ってもよいですか?
公式は、パスワードに関する情報も漏れた可能性があるとして、できるだけ早く変えるよう求めています。保存されていたのは「保護処理が施された値」だと説明しています。元のパスワードそのものかどうかは、公式のこの言い方からは分かりません。同じパスワードをほかのサービスで使っている人は、そちらも変えてください。
カード番号の全部も漏れましたか?
公式は、全桁は保存しておらず、現時点の調査で全桁の漏えいは確認されていない、としています。
マイナンバーカードの裏面を出していません。対象ですか?
個人番号を含む情報の対象は、公式によると84人で、裏面の画像を提出した人です。一方、氏名やメール、本人確認書類の画像などは、約11万人分の対象に含まれます。自分の対象は、公式からの個別の案内か、下の窓口で確かめてください。

コメント