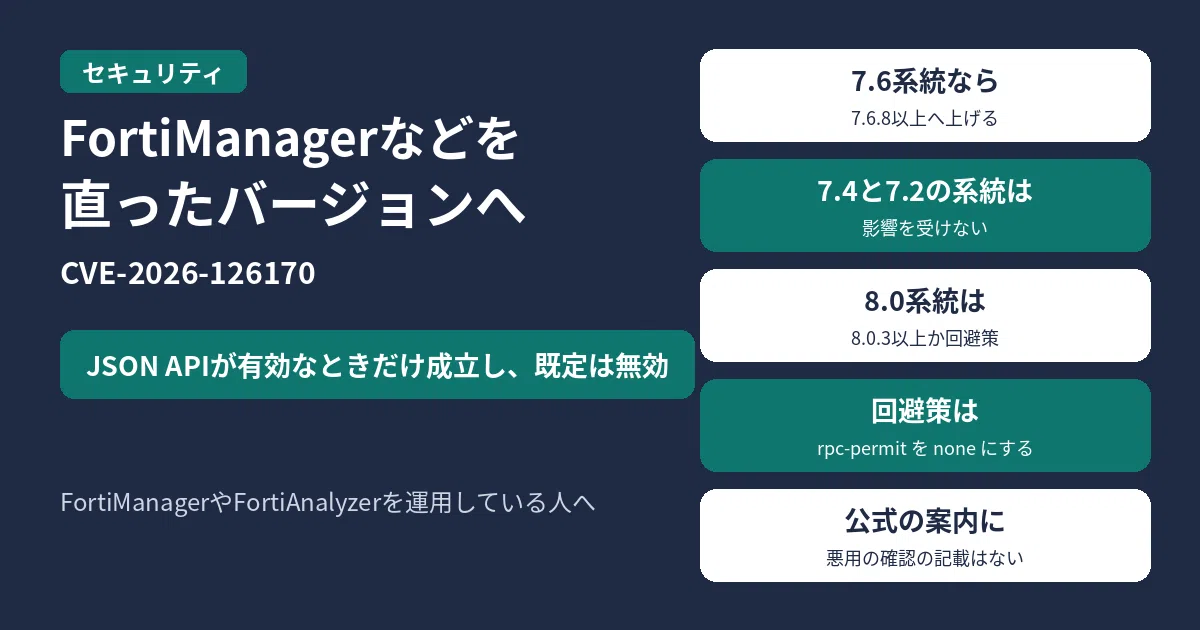
FortiManager、FortiAnalyzer、それぞれのCloud、FortiAnalyzer-BigData、FortiSASE-Sovereignを運用している人は、まず次のことをしてください。
- 使っている製品とバージョンが、公式の影響範囲に入っていないかを確かめる。入っていて、修正済みのバージョンがあるものは、公式が案内するバージョンへ上げる
- JSON APIが有効なときだけ、この脆弱性は成立する、と公式は書いています(既定は無効)。有効になっている管理者プロファイルがあるときは、公式の回避策として
rpc-permitをnoneにする - FortiManager 7.4および7.2、FortiAnalyzer 7.4および7.2、それぞれのCloudの同じ系統、FortiAnalyzer-BigData 7.4および7.2は、公式によると影響を受けません
Fortinetは2026年11月10日、FortiManager、FortiAnalyzer、それぞれのCloud、FortiAnalyzer-BigData、FortiSASE-Sovereignに関するセキュリティアドバイザリ「FG-IR-26-219」を公開しました。CVE識別子は CVE-2026-126170 です。深刻度はCritical、CVSSv3スコアは9.8です。公式の説明では、GUIの出力のエンコードやエスケープの不備(CWE-116)により、認証されていない攻撃者が、細工したHTTPリクエストを使って、許可されていないコードやコマンドを実行できるおそれがあります。
11月14日8時03分(日本時間)時点の、Fortinetの公式アドバイザリ FG-IR-26-219(2026年11月10日公開)にもとづく内容です。公式の「Known Exploited」はNoです。悪用が確認されている、という記載はありません。
影響を受けるバージョンと、公式の対処
| 製品 | 影響を受けるバージョン | 公式の対処 |
|---|---|---|
| FortiManager 7.6 / FortiAnalyzer 7.6 | 7.6.0から7.6.7 | 7.6.8以上へ上げる |
| FortiManager Cloud 7.6 / FortiAnalyzer Cloud 7.6 | 7.6.0から7.6.7 | 7.6.8以上へ上げる |
| FortiManager 8.0 / FortiAnalyzer 8.0 | 8.0.0から8.0.2 | まもなく公開される8.0.3以上へ上げるか、回避策を適用する |
| FortiManager Cloud 8.0 / FortiAnalyzer Cloud 8.0 | 8.0.1から8.0.2 | まもなく公開される8.0.3以上へ上げるか、回避策を適用する |
| FortiAnalyzer-BigData 7.6 | 7.6.0から7.6.2 | まもなく公開される7.6.3以上へ上げるか、回避策を適用する |
| FortiManager 7.4・7.2 / FortiAnalyzer 7.4・7.2(CloudとBigDataの同じ系統を含む) | 影響なし | 対応は不要 |
| FortiSASE-Sovereign 26.2 | 26.2のすべてのバージョン | 未公開の26.2で対処済みのため、利用者側の作業は不要 |
| FortiSASE-Sovereign 25.4・25.3・25 | それぞれのすべてのバージョン | 修正済みのリリースへ移行する |
Cloudの8.0系統は、オンプレミスの8.0系統と違い、公式の影響範囲は8.0.1から8.0.2です。8.0.0は、Cloudでは影響範囲に入っていません。
FortiSASE-Sovereign 25.4、25.3、25について、公式は「修正済みのリリースへ移行する」と案内しています。移行先のバージョン名は、このアドバイザリには書かれていません。移行先は、公式の案内を改めて確かめてください。
回避策
公式は、この脆弱性はJSON APIが有効なときだけ成立し、JSON APIは既定では無効だ、としています。管理者プロファイルで有効になっているときは、次の設定で無効にできます。
config system admin profile
edit <profile name>
set rpc-permit none
end
公式の「Impact」欄はDenial of service(サービスの停止)です。一方、要約では、許可されていないコードやコマンドの実行、と説明しています。どちらも公式の記載です。運用では、Critical(CVSSv3 9.8)として、影響範囲の確認と、修正または回避策を優先してください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
JSON APIを使っていなければ、対応は不要ですか?
公式は、この脆弱性はJSON APIが有効なときだけ成立し、既定は無効だ、としています。使っている管理者プロファイルで有効になっていないかを、まず確かめてください。有効なら、公式の回避策を適用するか、修正済みバージョンへ上げてください。
7.4や7.2も上げる必要がありますか?
FortiManagerとFortiAnalyzerの7.4および7.2、それぞれのCloud、FortiAnalyzer-BigDataの同じ系統は、公式によると影響を受けません。この脆弱性への対応としては、上げる必要はありません。
すでに悪用されていますか?
公式の「Known Exploited」はNoです。悪用が確認されている、という記載はありません。発見は社内で、Fortinet Product SecurityチームのLoic Pantano氏が、Claude Mythosを使って見つけ、報告した、とアドバイザリは書いています。

コメント