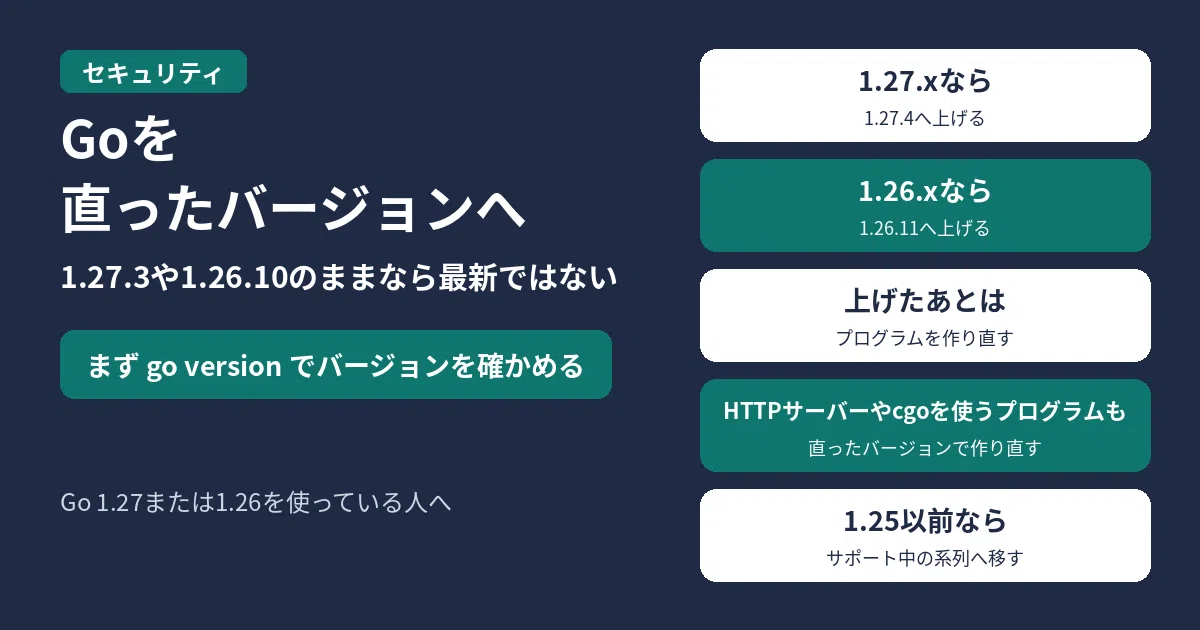
Go 1.27.4・1.26.11より前を使っている人(1.27.3や1.26.10のままの人を含む)は、それが最新ではありません。まず go version でバージョンを確かめ、1.27.xなら1.27.4、1.26.xなら1.26.11へ上げてください。上げたあとは、プログラムを作り直してください。
- 公式のリリース履歴では、1.27.4と1.26.11はいずれも2026年11月10日付けです。直した範囲には、cgo、
goコマンド、コンパイラ、リンカ、net/httpのセキュリティ修正が含まれます - golang-announceの告知(oss-securityへの転載)では、セキュリティ修正は12件です。うちCVE-2026-97054は、HTTP/1サーバーで
MaxBytesReaderまたはMaxBytesHandlerを使っているときに、本文の読み取りと応答ヘッダーの書き込みが重なると、panicで落ちるおそれがある、としています - 残りの11件は、cgoを使う悪意のあるパッケージをビルドすると、ビルド時やリンク時にコードを実行されるおそれがある、というものです。10月の更新(1.27.3・1.26.10)の内容は、10月のGoの記事を見てください
Goプロジェクトは2026年11月10日、Go 1.27.4とGo 1.26.11を公開しました。公式のリリース履歴によると、どちらもcgo、go コマンド、コンパイラ、リンカ、net/http のセキュリティ修正と、アセンブラ、コンパイラ、ランタイム、ツールチェーンの起動、暗号関連パッケージなどの不具合修正を含みます。1.26.11には、net/http の不具合修正も載っています。
11月13日7時56分(日本時間)時点の、Goのリリース履歴と、golang-announceの告知(oss-securityへの転載、2026年11月10日)にもとづく内容です。
直ったバージョン
| 系列 | 直ったバージョン | 公開日(公式) |
|---|---|---|
| 1.27.x | 1.27.4 | 2026年11月10日 |
| 1.26.x | 1.26.11 | 2026年11月10日 |
公式のサポート方針では、各メジャーリリースは、さらに新しいメジャーリリースが2つ出るまでサポートされます。この方針に当てはめると、1.27の公開後は、セキュリティ修正が出ている1.27と1.26がサポート対象です。
どんな問題が直ったのか
golang-announceの告知が挙げている12件のうち、実行時のサーバーにかかわるのは次の1件です。
- CVE-2026-97054(
net/http):HTTP/1サーバーで、MaxBytesReaderの上限を超えたときにConnection: closeヘッダーが同期なしで付く。ハンドラーがリクエスト本文を読みながら応答ヘッダーを書くと、競合でpanicして落ちるおそれがある。MaxBytesHandlerを使っている場合も対象
残りの11件(CVE-2026-97033〜CVE-2026-97043)は、cgoを使う悪意のあるパッケージをビルドしたときに、ビルド時やリンク時に想定外のコード実行や、リンカへの不正な引数の注入が起き得る、というものです。告知が例として挙げている経路には、--sysroot などのコンパイラ・リンカのフラグ、GCCのspecファイル、.syso ファイル、#cgo pkg-config: などがあります。対象になるのは、信頼できないパッケージをビルドする場合です。公式は、ビルド時の検査を厳しくする形で直した、としています。
上げ方
いまのバージョンは、次で確かめられます。
go version公式のファイルは、Goのダウンロードから入手できます。ソースをGitのクローンでビルドしている場合、公式のリリース履歴は、次のように案内しています(1.27.4の例です。1.26.11なら go1.26.11 に読み替えてください)。
git fetch --tags
git checkout go1.27.4
上げたあとは、使っているプログラムを作り直してください。HTTPサーバーやcgoを使うプログラムは、直ったバージョンで作り直して動かしてください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
10月に1.27.3へ上げました。まだそのままでよいですか?
最新ではありません。1.27.xなら1.27.4へ上げて、プログラムを作り直してください。10月の内容は、10月のGoの記事を見てください。
MaxBytesReaderを使っていなければ、対象外ですか?
CVE-2026-97054は、公式によると MaxBytesReader または MaxBytesHandler を使うHTTP/1サーバーが対象です。一方、同じリリースにはcgoまわりの11件もあります。使っている機能に応じて告知を確かめたうえで、直ったバージョンへ上げてください。
1.25以前を使っています。修正は出ますか?
公式のサポート方針では、各メジャーリリースは、さらに新しいメジャーリリースが2つ出るまでです。この方針に当てはめると、1.27の公開後は1.25以前は対象外です。1.25以前を使っている人は、サポート中の1.27.4または1.26.11へ移してください。

コメント