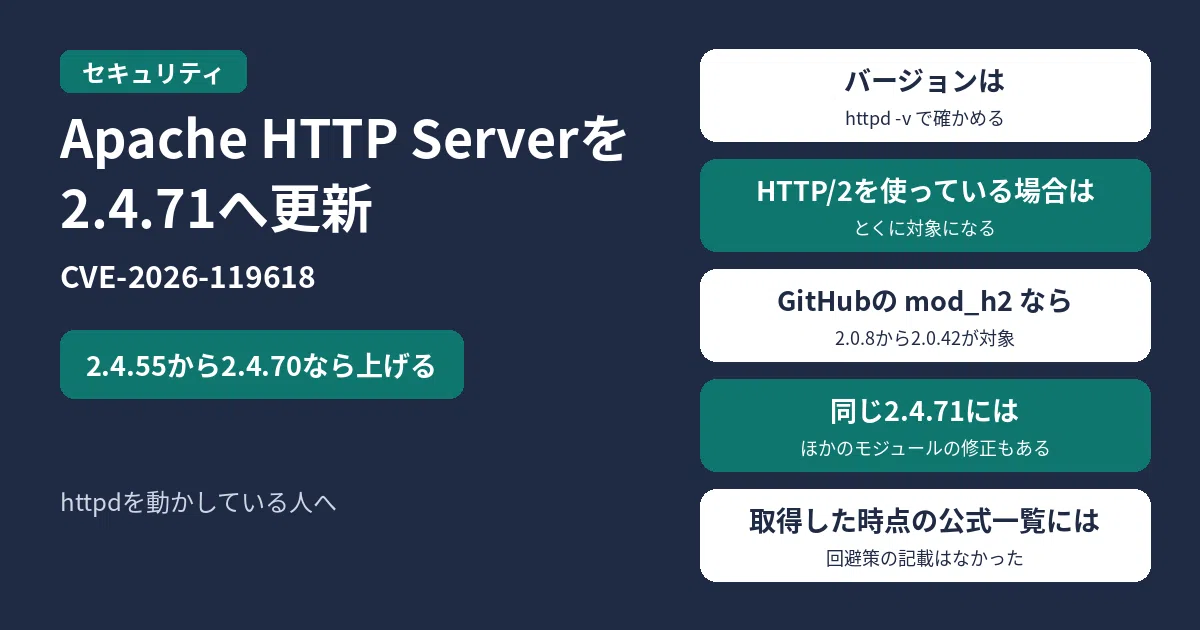
Apache HTTP Server(httpd)を動かしている人は、まずバージョンを確かめ、2.4.55〜2.4.70なら2.4.71へ上げてください。とくにHTTP/2(mod_http2)を使っている場合は、深刻度criticalの脆弱性の対象になります。
- バージョンは、公式の案内どおり
httpd -vで確かめられます(バージョンを表示して終了します) - HTTP/2を使っているかは、設定の
Protocolsにh2やh2cがあるか、読み込んでいるモジュールにmod_http2があるかで見分けられます。公式の初期値はhttp/1.1だけです - GitHubで公開されている
mod_h2を載せている場合は、2.0.8〜2.0.42が対象です
Apache HTTP Server Projectは2026年11月11日、Apache HTTP Server 2.4.71を公開し、脆弱性3件を直したと発表しました。内訳は、深刻度critical 1件、important 1件、low 1件です。criticalのCVE-2026-119618は、mod_http2 の assign_headers() の同期の問題でヒープが壊れ、遠隔からコードを実行されるおそれがある、としています。対象はApache HTTP Server 2.4.55〜2.4.70です。取得した時点の公式の脆弱性一覧には、回避策の記載はありませんでした。
11月13日7時56分(日本時間)時点の、Apache HTTP Server 2.4の脆弱性一覧と、公式のダウンロード案内、httpdの公式ドキュメント、Protocolsディレクティブの公式説明にもとづく内容です。
直ったバージョンと、直した脆弱性
| CVE | 深刻度 | 対象 | 内容(公式の説明) |
|---|---|---|---|
| CVE-2026-119618 | critical | 2.4.55〜2.4.70(GitHubの mod_h2 は 2.0.8〜2.0.42) | mod_http2 の assign_headers() の同期の問題でヒープが壊れ、遠隔からコードを実行されるおそれ |
| CVE-2026-106023 | important | 2.4.30〜2.4.70 | mod_md のNULLポインタ参照で、子プロセスが落ちる |
| CVE-2026-109163 | low | 2.4.69および2.4.70 | mod_vhost_alias のスタックバッファの上書き |
見つけた人として、公式はCVE-2026-119618に、AnthropicのOSS Scannerと、Google Cloud Vulnerability ResearchのAnthony Weems、Simon Scannellの名前を挙げています。
バージョンの確かめ方と上げ方
いまのバージョンは、次で確かめられます。
httpd -v読み込んでいるモジュールの一覧は、公式ドキュメントの -M オプションで出せます。
httpd -M2.4.71の公式ファイルは、Apache HTTP Serverのダウンロード案内にあります。公式は、2.4.71をこれまでのリリースより推奨する、としています。Linuxディストリビューションのパッケージで入れている場合は、その配布元が案内する2.4.71(または同等の修正が入ったパッケージ)へ上げてください。コマンドの名前が httpd と違うときは、使っている配布元の案内に従ってください。
HTTP/2を使っているかは、設定ファイルの Protocols を見てください。公式によると、初期値は http/1.1 だけです。TLS付きでHTTP/2を使うときの例は、次のとおりです。
Protocols h2 http/1.1公式は、h2 はHTTPS、h2c はHTTPの接続向け、としています。一覧にないプロトコル名は無視される、とも説明しています。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
HTTP/2を使っていなければ、上げなくてよいですか?
CVE-2026-119618の対象は mod_http2 です。一方、同じ2.4.71では mod_md(2.4.30〜2.4.70)と mod_vhost_alias(2.4.69および2.4.70)の修正も入っています。使っているモジュールに応じて公式の一覧を確かめたうえで、2.4.71へ上げてください。
すぐ上げられないときの回避策はありますか?
取得した時点の公式の脆弱性一覧には、この3件についての回避策は書かれていませんでした。直ったバージョンへ上げるのが、公式が示している対応です。

コメント