ultra pay カードや、下に挙げるPayBlendのアプリを使っている(または使っていた)人は、まず次のことをしてください。
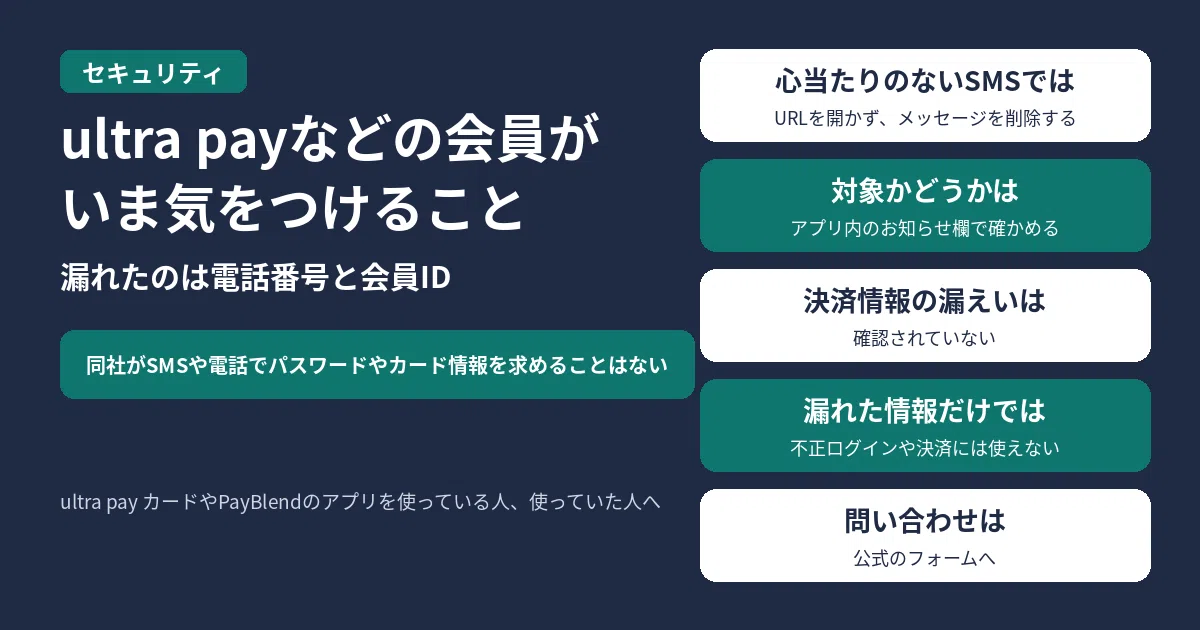
- 届いたSMSや電話をよく見る。公式は、Yenyを装った不審なSMS・電話が届く可能性があるとしたうえで、同社がSMS・電話でパスワードやカード情報の入力などを求めることはない、としています
- 心当たりのないSMSでは、本文のURLを開いたり、個人情報を入力したりせず、そのメッセージを削除する(公式の案内)
- 自分が対象かは、使っているアプリ内のお知らせ欄で確かめる。公式は、対象となる顧客に、アプリ内のお知らせで案内するとしています
株式会社Yenyは2026年11月12日、同社が管理する会員情報の一部について、第三者による不正アクセスが判明したと発表しました。対象件数は1,332,505件(退会者を含む)です。漏れたのは、電話番号と会員ID(同社固有のもの)です。現時点では、クレジットカード番号などの決済情報の漏えいは確認されていない、としています。また、今回漏れた情報だけでは、同社アプリへの不正ログインや決済には使えない、とも説明しています。お知らせの時点は、2026年11月12日15:00です。
11月13日7時56分(日本時間)時点の、Yenyのお知らせ(2026年11月12日)にもとづく内容です。
対象のサービスと、漏れた項目
公式が挙げている対象サービスは、次のとおりです。
- ultra pay カード
- アスルクラロ沼津Pay- by PayBlend
- 巫神こんPay- by PayBlend
- 東芝ブレイブルーパス東京Pay- by PayBlend
| 項目 | 公式の説明 |
|---|---|
| 漏れたと確認されたもの | 電話番号、会員ID(同社固有) |
| 漏えいが確認されていないもの | クレジットカード番号などの決済情報 |
| 件数 | 1,332,505件(退会者を含む) |
公式は、今回漏れた情報だけでは、同社アプリへの不正ログインや決済には使えない、としています。一方で、電話番号が分かると、SMSを使った詐欺の口実に使われることがあります。身に覚えのないSMSの見分け方は、偽のSMSや宅配メールの見分け方の記事も見てください。
何が起きたのか
公式の経緯は、次のとおりです。原因は、API接続の設定不備です。
- 2026年10月31日:接続先の特定の事業者から、不審なAPIコールがあったとの連絡を受け、調査を始めた
- 11月2日:同事業者から、電話番号が漏えいした可能性があるとの連絡。調査で、API接続の設定不備が原因と確認し、緊急のメンテナンスでシステム対応をした
- 11月3日〜4日:原因と影響の詳細を調べた
- 11月5日:会員情報(電話番号と、同社固有の会員ID)の漏えいを確認した
- 11月6日:関東財務局と個人情報保護委員会に報告した
- 11月12日:本件のお知らせを公表した
公式は、対象となる顧客への案内と、関係機関への報告を続けるとしています。新たに分かったことや対応の進みは、各アプリと公式サイトで順次知らせる、とも書いています。原因となった設定は是正し、監視・検知の体制を見直して再発防止に取り組んでいる、としています。
問い合わせ先
本件の問い合わせは、本件に関するお問い合わせフォームです。
よくある質問
退会しています。対象外ですか?
公式の件数は、退会者を含みます。対象かどうかは、アプリ内のお知らせか、問い合わせフォームで確かめてください。
カード番号や残高も漏れましたか?
公式は、現時点ではクレジットカード番号などの決済情報の漏えいは確認されていない、としています。また、今回漏れた情報だけでは不正ログインや決済には使えない、とも説明しています。
SMSでパスワードの入力を求められたら、応じてよいですか?
公式は、同社がSMS・電話でパスワードやカード情報の入力などを求めることはない、としています。応じず、メッセージは削除してください。

コメント