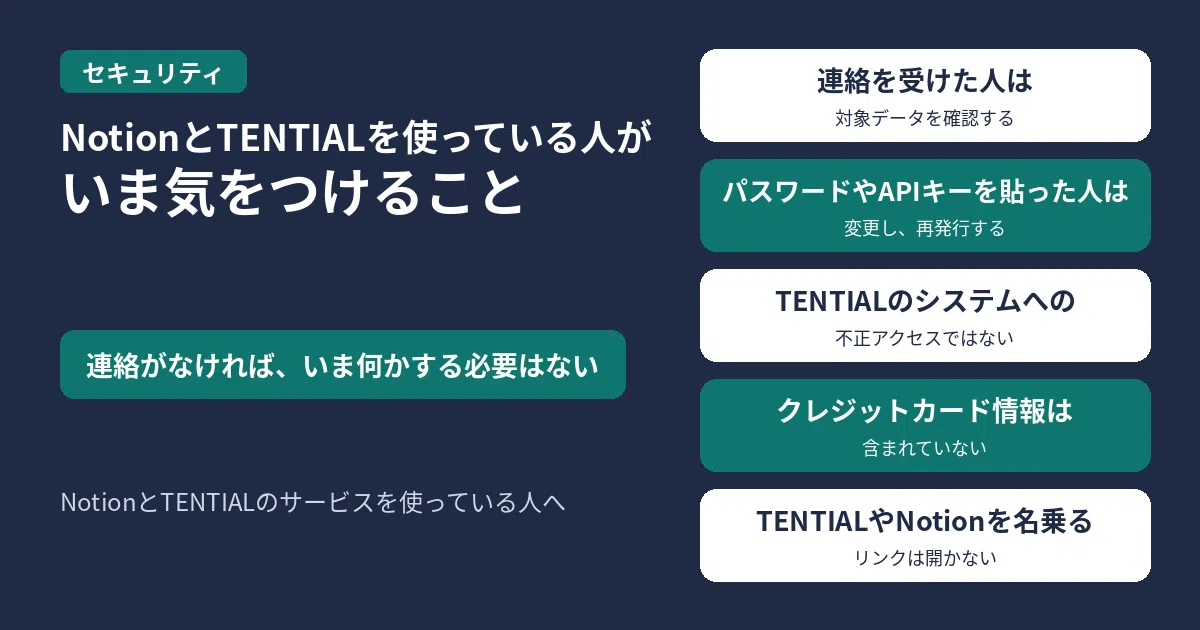
Notionを使っている人と、株式会社TENTIALのサービスを使っている人は、まず次のことをしてください。
- Notionから、影響があるという連絡を受けていなければ、公式の案内では、いま何かする必要はない、とされています。調査は続いており、新たに影響が分かった場合は連絡する、とも書いています
- Notionから影響があるとして連絡を受けた人は、案内の手順で対象データをワークスペース内で確認できます。Notionは、そのデータを漏えいしたものとして扱うことをすすめています。インシデントの期間中に、機密情報、パスワード、APIキーなどをNotion AIに貼り付けた場合は、パスワードを変更し、APIキーなどを再発行してください
- TENTIALのオンラインストアや、同社の顧客データベースなど、同社システムへの不正アクセスではない、とTENTIALは書いています。同社のサービスは通常どおり使える、としています。TENTIALやNotionを名乗る、身に覚えのないメール、SMS、電話のリンクは開かないでください
Notion Labs, Inc.は、委託先のFireworks AIへの不正アクセスが、Notionワークスペースの1%未満に影響している、とセキュリティ勧告で説明しています。影響を受けたのは、インサイト機能に使われていたNotion AIとのチャット内容です。ほかのNotion機能への影響は見つかっていない、としています。Notionのシステム自体が侵害された事案ではない、とも書いています。
日本では、株式会社TENTIALが2026年11月17日、社内業務で使うNotionのAI機能のチャット履歴の一部が外部に流出した可能性がある、と発表しました。対象期間は2026年10月5日〜10月24日です。含まれる可能性のある個人情報は、氏名、メールアドレス、電話番号で、人によって項目は異なる、としています。対象人数は確認中です。クレジットカード情報は含まれていない、と書いています。
情報時点:Notionのセキュリティ勧告(英語と日本語)、Fireworks AIのセキュリティ速報、TENTIALのお知らせは、2026年11月17日23時23分から23時24分(日本時間)に取得しました。
Notionが示している経緯
| 日付 | Notion公式(日本語)の説明 |
|---|---|
| 11月2日 | 夜、Fireworksから、少量のデータに悪意のある第三者がアクセスしたと通知を受けた。調査の結果、そのデータセットにはNotion AIの合成テストデータが含まれ、お客様のデータは含まれていなかった |
| 11月3日 | 朝までに、NotionはFireworksとの接続を解除し、通信をすべて停止した |
| 11月4日 | Fireworksのシステム内にあるNotionのデータをすべて削除した |
| 11月6日 | Fireworksから、悪意のある第三者がお客様のデータにアクセスした可能性があると通知を受け、社内調査を始めた |
| 11月8日 | Fireworksが、影響を受けたデータセットの全容を確認した |
| 11月9日 | Notionが、影響を受けたお客様に連絡した |
| 11月11日 | 影響を受けたユーザーのメッセージ内で見つかった、流出したNotion APIキーを無効化した |
| 11月12日 | タイムラインを更新。第三者のAPIキーの流出について、発行元のベンダーにも報告した(11月13日の更新で説明) |
11月8日にFireworksから提供されたデータセットを分析したところ、インサイト機能に使われていたNotion AIとのチャット内容が含まれていた、とNotionは書いています。影響を受けたワークスペースの大半は「特定不可能」な状態だった、としています。特定不可能とは、チャットに投稿者や送信元ワークスペースのラベルが付いておらず、ツール呼び出しの結果も含まれていない、という意味です。チャットの内容自体を除き、特定のワークスペース、ユーザー、企業に結び付く情報は存在しない、と説明しています。
Notionは、インサイト機能の提供と、Fireworksを通じたオープンウェイトモデルの提供を、調査に伴い停止している、としています。
TENTIALが公表した、自社分の影響
TENTIALは2026年11月11日、Notionから「委託先のFireworks AIへの不正アクセスにより、当社のNotion AIのチャット履歴の一部が外部に流出した可能性がある」との通知を受けた、と書いています。精査の結果、一部にお客様、取引先、従業員などの個人情報が含まれていることを確認した、としています。流出した可能性があるのは、従業員がNotionのAI機能を使ったときのチャット履歴の一部(入力内容とAIの回答)です。
TENTIALは、2026年11月15日に個人情報保護委員会へ報告した、としています。Notionが2026年11月3日までにFireworksとの接続を遮断し、同社上のデータを削除している、とも書いています。現時点で、本件に起因する不正利用などの二次被害は確認していない、としています。対象人数は確認中です。
問い合わせは、TENTIALのカスタマーサポート(https://tential.jp/contact)です。
Fireworks AI側の説明(Fireworks自身の顧客データ)
Fireworks AIは、2026年10月のセキュリティ事案の更新(最終更新は2026年11月9日)で、アカウントや請求の情報への影響が見つかった、と書いています。支払いカード番号はFireworksが保管しておらず、影響を受けていない、としています。Inference、Training SDK、Nexusについては、標準でデータを保持しない設定であり、影響は検出していない、とも書いています。この説明はFireworks自身の顧客データについてのもので、上に書いたNotion AIのチャット内容とは、対象が異なります。
身に覚えのないSMSやメールの見分け方は、偽のSMSや宅配メールの見分け方の記事も見てください。パスワードをほかのサービスでも使っている人は、パスワード漏えい時の確認も見てください。
よくある質問
Notionを使っていれば、自分も対象ですか?
Notionは、影響はワークスペースの1%未満、と説明しています。連絡がなければ、ワークスペースへの影響は確認されておらず、現時点での対応は必要ない、としています。新たに分かった場合は連絡する、とも書いています。
TENTIALの店で買った人の、カード情報も漏れましたか?
TENTIALは、クレジットカード情報は含まれていない、としています。同社のオンラインストアや顧客データベースなど、同社システムへの不正アクセスではない、とも書いています。
チャットの内容から、誰の会話か分かりますか?
Notionは、影響を受けたワークスペースの大半は特定不可能で、チャットの内容自体を除き、特定のワークスペース、ユーザー、企業に結び付く情報は存在しない、と説明しています。一方、TENTIALは精査の結果、自社の対象データに、お客様、取引先、従業員などの個人情報(氏名、メールアドレス、電話番号)が含まれることを確認した、としています。含まれる項目は人によって異なる、と書いています。
参考リンク
- Notion|Fireworks AIのインシデントについて(日本語)(更新:2026年11月12日。情報時点:2026年11月17日23時24分(日本時間))
- Notion|Security incident involving a third-party AI vendor(英語)(情報時点:2026年11月17日23時23分(日本時間))
- Fireworks AI|Update on October 2026 security incident(最終更新:2026年11月9日。情報時点:2026年11月17日23時23分(日本時間))
- TENTIAL|当社が利用するクラウドサービス[の委託先]への不正アクセスによる情報流出の可能性に関するお知らせ(2026年11月17日。情報時点:2026年11月17日23時23分(日本時間))
- tetoran|偽のSMSや宅配メールの見分け方
- tetoran|パスワード漏えい時の確認

コメント