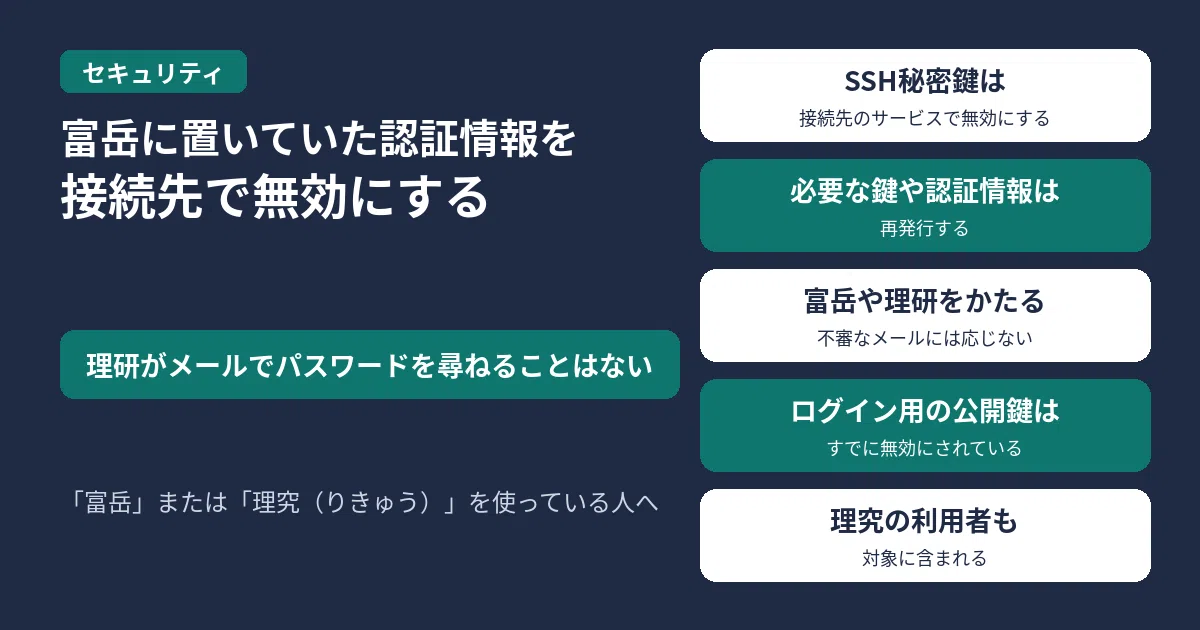
スーパーコンピュータ「富岳」または「理究(りきゅう)」を使っている人は、まず次のことをしてください。
- 「富岳」に保存していたSSH秘密鍵や各種の認証情報は、接続先のサービスで無効にし、必要な鍵や認証情報を再発行してください。理化学研究所は2026年11月15日午後4時18分に、全利用者のログイン用の公開鍵を無効にし、この対応を依頼した、としています
- 理研がメールでパスワードなどの情報を尋ねることはない、と公式はしています。「富岳」や理研をかたる不審なメールには応じないでください
理化学研究所は2026年11月16日、計算科学研究センターが運用するスーパーコンピュータ「富岳」の運用系システムに、外部の第三者による不正アクセスがあった、と発表しました。11月12日の不正アクセスを11月13日に確認し、調査の結果、11月10日から13日にかけて、インターネット上に公開されていた「富岳」の稼働状況を表示するウェブページ(ダッシュボード)を足がかりに、運用系の内部ネットワークへ侵入していたことが判明した、としています。具体的な侵入方法は、引き続き調査中です。
情報時点:理化学研究所のお知らせは2026年11月17日8時51分(日本時間)に取得しました。発表日は2026年11月16日です。
漏えいした、またはその可能性がある情報
| 対象 | 人数(公式の最大) | 情報 |
|---|---|---|
| 「富岳」の登録利用者 | 最大4,222名 | 認証システムに登録された氏名、メールアドレス、ID |
| 「理究(りきゅう)」の登録利用者 | 最大375名 | 認証システムに登録された氏名、メールアドレス |
認証システムに登録された情報の対象は、合わせて最大4,597名です。これとは別に、利用者のホームディレクトリに保存されていたファイルの一部について、外部への持ち出し、およびその可能性がある、と公式はしています。含まれるのは、理研外のスーパーコンピュータやサービスに接続するための認証情報(SSH秘密鍵、アクセスキーなど)と、利用者が保存していたファイル(研究データ)です。
現時点では、研究成果が外部に流出したことを示す具体的な事実は確認されていない、としています。対象のファイルに第三者の個人情報が含まれていないかどうかも、確認を進めている、とあります。
侵入者は、取得した認証情報の一部を使って、ほかのシステムへの接続を試みていたことも確認されています。これに伴う二次被害の有無は、関係機関と協力して調査中です。侵入されたサーバーの一部では、不正なプログラムの設置など、システムの改ざんも確認されています。
理研の対応
理研は11月14日午前4時30分に「富岳」の運用を停止し、外部からのアクセスを遮断しました。11月15日午後4時18分には、実行中および待機中の計算ジョブを、利用者への通知と同時にすべて停止した、としています。全利用者のログイン用の公開鍵の無効化と、事案の案内も、同じ時刻に行った、と説明しています。
個人情報保護委員会(11月16日午後5時55分)、文部科学省(11月13日午後8時59分)、HPCIの関係機関(11月15日午前10時51分)に状況を報告した、としています。
運用の再開は、悪用されたソフトウェアの脆弱性への対処、侵入されたサーバーの再構築、ネットワーク構成の見直しなどの再発防止策を講じたうえで行う、と公式はしています。
参考リンク
- 理化学研究所|スーパーコンピュータ「富岳」および「理究(りきゅう)」への不正アクセスによる個人情報漏えいの可能性について(2026年11月16日)(情報時点:2026年11月17日8時51分(日本時間))

コメント