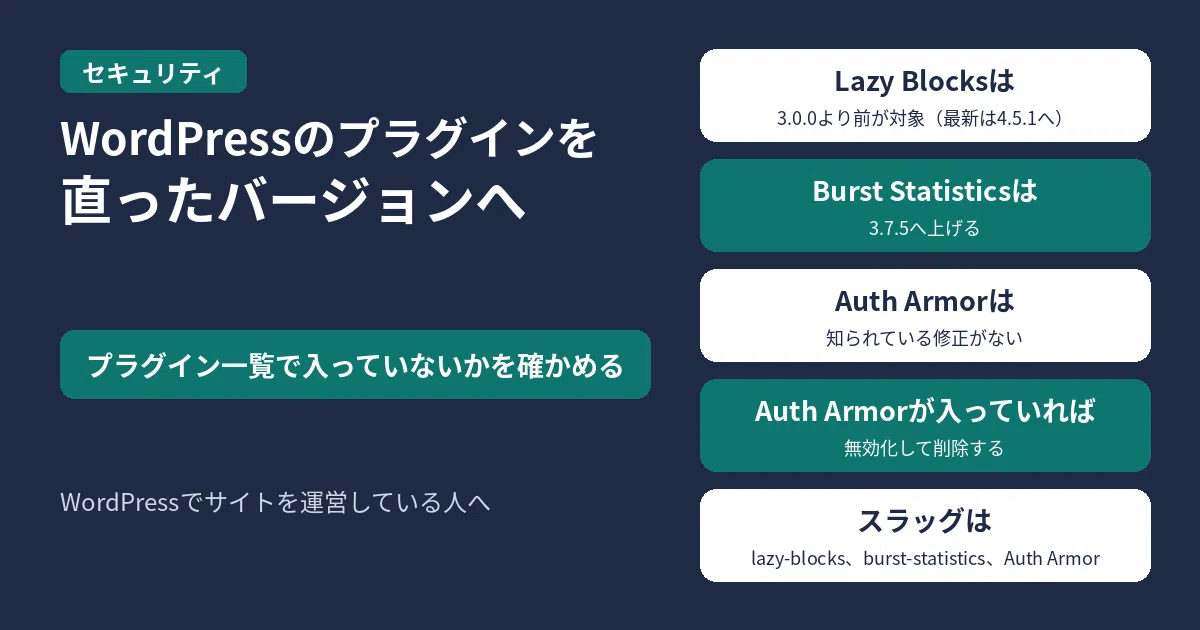
WordPressでサイトを運営している人は、管理画面の「プラグイン」からインストール済みの一覧を開き、次の3つが入っていないかを確かめてください。入っていて対象のバージョンなら、Lazy BlocksとBurst Statisticsは最新へ更新し、Auth Armorは無効化して削除してください。
管理画面のプラグイン一覧で確かめるのが主です。Lazy Blocksはスラッグ lazy-blocks、Burst Statisticsはスラッグ burst-statistics、Auth Armorは名前で探してください。WP-CLIが入っているときにコマンドで見る場合の、任意の例です。
wp plugin list --fields=name,status,version情報時点:NVDの公式記録、WordPress.orgのプラグインページ、WPScanの脆弱性ページ、およびスラッグ auth-armor-passwordless-login のWordPress.orgページは、2026年11月17日8時51分(日本時間)に取得しました。
対象のバージョンと対応
| プラグイン | 対象のバージョン | 上げる先・対応 | CVE(公式の記録) |
|---|---|---|---|
Custom Block Builder – Lazy Blocks(スラッグ lazy-blocks、有効インストール2万) |
3.0.0 より前 |
WordPress.orgの最新は 4.5.1(2026年10月26日更新)。WPScanは Fixed in 3.0.0 としている |
CVE-2026-127048(CVSS 9.8) |
Burst Statistics(スラッグ burst-statistics、有効インストール20万以上) |
3.7.5 より前 |
WordPress.orgの最新は 3.7.5(2026年11月12日更新)。WPScanは Fixed in 3.7.5 としている |
CVE-2026-124672(CVSS 7.3) |
| Auth Armor | 1.0.3 まで |
WPScanの記載は No known fix。WordPress.orgのスラッグ auth-armor のページはなく、検索へ転送されます。スラッグ auth-armor-passwordless-login のページはあり、2026年10月30日から閉鎖中でダウンロードできません。表示されているバージョンは 1.0.3 のままです。公式の案内では、この閉鎖は一時的で、審査待ちです。入っていれば無効化して削除する |
CVE-2026-110960(CVSS 9.8) |
公式のCVEの記録(NVD)では、Lazy Blocksは認証していない利用者がREST経由でPHPコードを実行できるおそれ、Auth Armorは認証していない攻撃者が管理者アカウントを乗っ取れるおそれ、Burst Statisticsは細工した経路のリクエストで、ほかのプラグインを読み込ませずに処理させられるおそれ、とされています。CVSSは、NVDに載っているSecondaryの値です。
Burst StatisticsのWordPress.orgの変更履歴(3.7.5、2026年11月11日)には、BurstのREST経路を処理するときだけ他のプラグインを読み飛ばす、というセキュリティの記載があります。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- NVD|CVE-2026-127048(Lazy Blocks)
- NVD|CVE-2026-110960(Auth Armor)
- NVD|CVE-2026-124672(Burst Statistics)
- WordPress.org|Custom Block Builder – Lazy Blocks(最新
4.5.1。情報時点:2026年11月17日8時51分(日本時間)) - WordPress.org|Burst Statistics(最新
3.7.5。情報時点:2026年11月17日8時51分(日本時間)) - WordPress.org|auth-armor-passwordless-login(2026年10月30日から閉鎖中。表示は
1.0.3。情報時点:2026年11月17日8時51分(日本時間)) - WPScan|Lazy Blocks < 3.0.0
- WPScan|Auth Armor <= 1.0.3(No known fix)
- WPScan|Burst Statistics < 3.7.5

コメント