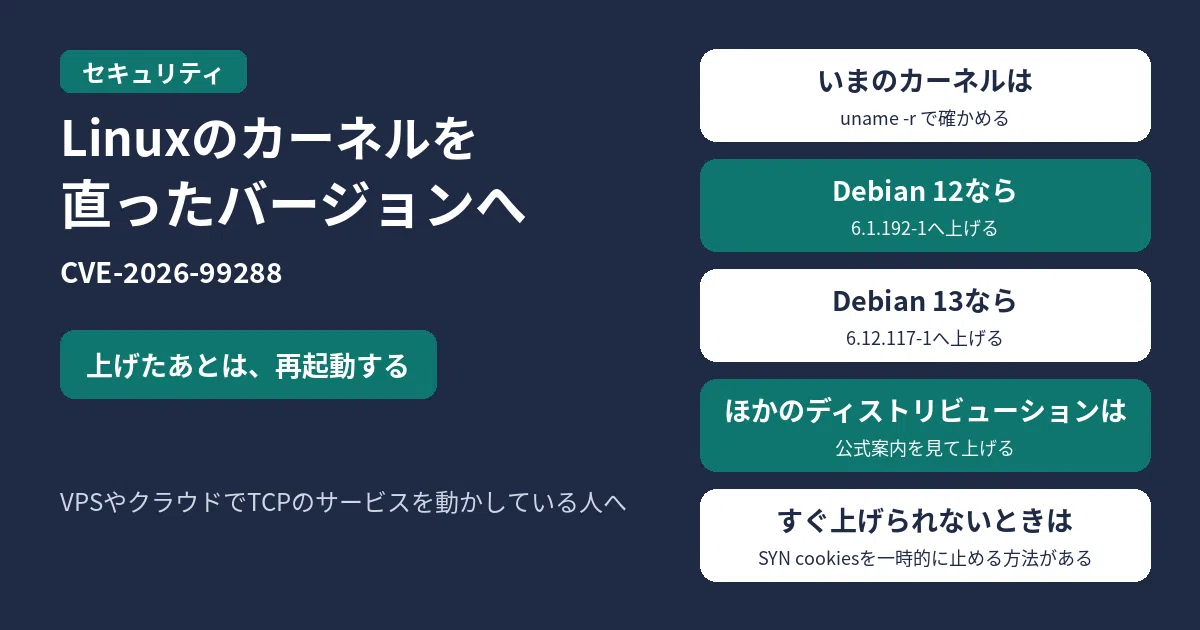
VPSやクラウドでNginx、Apache、SSHなど、TCPで待つサービスを動かしている人は、まず次のことをしてください。
- いま入っているカーネルのバージョンを確かめ、使っているディストリビューションの公式に直ったバージョンが出ていれば、そこへ上げて再起動してください
- すぐ上げられないときは、発見者の公表とRed Hatの案内にある回避策として、SYN cookiesを一時的に止める方法があります。その場合、SYN floodへの守りは下がります。ネットワーク名前空間ごとに設定が必要なため、別の名前空間を使うコンテナがあれば、それぞれに適用します
uname -rNoisyTCP(CVE-2026-99288)は、LinuxカーネルのTCPにおける、認証前にリモートからサーバーを落とせる脆弱性です。発見者のヒョンウ・キムさん(Hyunwoo Kim)が、2026年11月16日1時00分(日本時間)にoss-securityへ公表しました。ふつうの設定のNginx、Apache、SSHのように、攻撃者が送ったTCPパケットが直接届くサーバーが対象になり得る、としています。RXキューが2つ以上あるか、RPSで複数のCPUに振り分けているサーバーが条件です。コンテナで動くウェブサーバーに対して起きると、アプリケーションだけでなくホスト全体が落ちる、とも説明しています。
情報時点:oss-securityの公表、Debianのトラッカー、UbuntuのCVEページ、Red HatのCVE情報、Oracle Linux公式のCVEページと修正勧告は、2026年11月17日8時51分(日本時間)に取得しました。混入はコミット 079096f103fa(2015年10月3日)、修正はコミット 4e2b3ef19e0e(2026年11月3日)、と発見者は書いています。同じLinuxカーネルのTCPの話題は、CVE-2026-98432の対処にもあります。
Debianの直ったカーネル
Debianのセキュリティトラッカーでは、次のバージョンが修正済みです。
| Debian | 直ったバージョン | 関連する勧告 |
|---|---|---|
| 12(bookworm) | 6.1.192-1 |
DLA-4906-1 |
| 13(trixie) | 6.12.117-1 |
DSA-6628-1 |
| sid(unstable) | 7.3.4-1 |
(公式の修正済み欄) |
同じトラッカーでは、forkyの 7.2.15-1 はまだ脆弱、とされています。表のbookwormの直ったバージョンは、固定バージョン欄の 6.1.192-1(DLA-4906-1)です。同じトラッカーのセキュリティ更新欄は、いま 6.1.192-2 を修正済みとして載せています。セキュリティ更新で 6.1.192-2 が出ていれば、その更新を入れてください。
Red Hatの公式一覧では、Red Hat Enterprise Linux 8、9、10のkernelは Affected(影響あり)です。RHEL 6と7のkernelは Not affected(影響なし)です。この取得では、修正済みパッケージを示す勧告は載っていませんでした。Ubuntuの公式CVEページでは、linuxパッケージの26.10、26.04 LTS、24.04 LTS、22.04 LTS、20.04 LTSの状態は Needs evaluation(評価待ち)です。Oracle Linux公式のCVEページでは、kernel-uek(Unbreakable Enterprise Kernel)向けの修正勧告として、ELSA-2026-500630(Oracle Linux 7および8、2026年11月12日)、ELSA-2026-500631(Oracle Linux 8および9、2026年11月13日)、ELSA-2026-500632(Oracle Linux 9および10、2026年11月12日)が載っています。上げる先のパッケージは、各勧告の本文で確かめてください。各ディストリビューションの公式案内を見て、直ったバージョンが出ていれば上げて再起動してください。
すぐ上げられないときの回避策
発見者は、修正コミット 4e2b3ef19e0e の適用を優先しつつ、すぐ適用できないときの一時的な回避策として、次の2つを案内しています。Red Hatの公式CVE情報にも、同じ回避策が載っています。
1つ目は、SYN cookiesを止める方法です。発見者の案内は次のとおりです。
sudo sysctl -w net.ipv4.tcp_syncookies=0この設定はネットワーク名前空間ごとに管理されます。別のネットワーク名前空間を使うコンテナには、それぞれ適用します。無効にすると、SYN floodへの守りは下がります。
2つ目は、外部からパケットが入るインターフェースのRXキューを1つにし、RPSとRFSを止めて、競合が起きないようにする方法です。設定の手順は、使っている環境の公式案内に従ってください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- oss-security|NoisyTCP: Linux Kernel TCP Pre-auth Remote Corruption(CVE-2026-99288)(情報時点:2026年11月17日8時51分(日本時間))
- Debian Security Tracker|CVE-2026-99288(情報時点:2026年11月17日8時51分(日本時間))
- Red Hat|CVE-2026-99288(情報時点:2026年11月17日8時51分(日本時間))
- Ubuntu|CVE-2026-99288(情報時点:2026年11月17日8時51分(日本時間))
- Oracle Linux|CVE-2026-99288(情報時点:2026年11月17日8時51分(日本時間))
- Oracle Linux|ELSA-2026-500630(2026年11月12日。情報時点:2026年11月17日8時51分(日本時間))
- Oracle Linux|ELSA-2026-500631(2026年11月13日。情報時点:2026年11月17日8時51分(日本時間))
- Oracle Linux|ELSA-2026-500632(2026年11月12日。情報時点:2026年11月17日8時51分(日本時間))

コメント