※本記事にはプロモーションが含まれます。
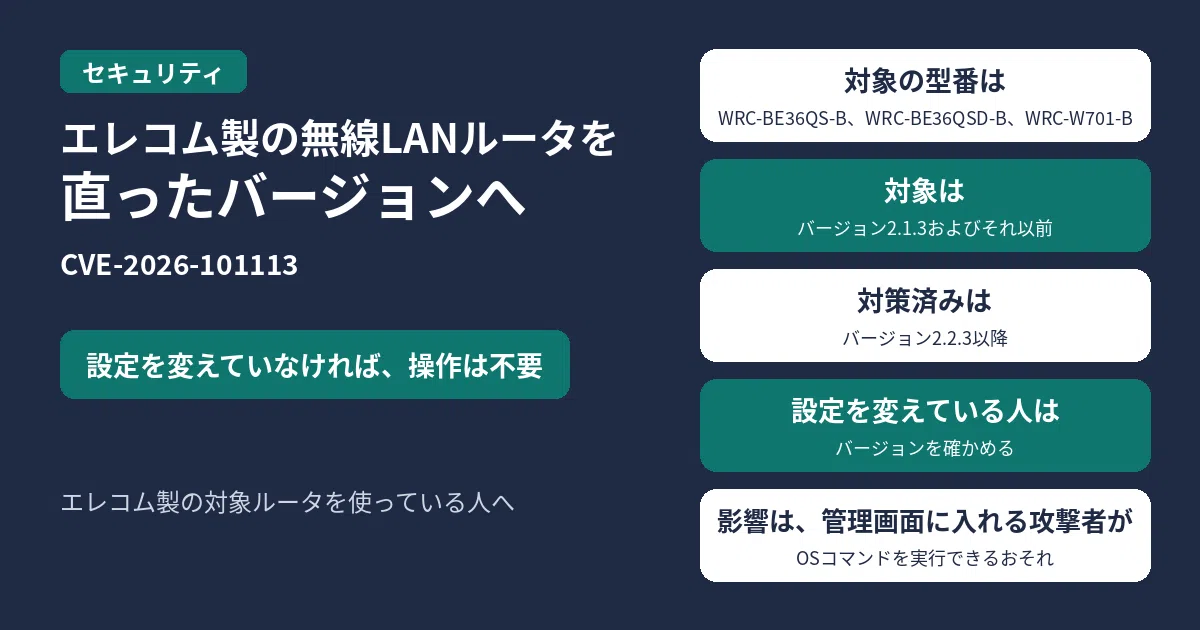
エレコム製の次の無線LANルータを使っている人は、まず次のことをしてください。
- 対象は、
WRC-BE36QS-B、WRC-BE36QSD-B、WRC-W701-Bの、v2.1.3およびそれ以前のバージョンです - 公式告知では、対策済みのファームウェアは Ver.2.2.3以降、とされています。工場出荷時の設定では自動的に更新され、設定を変えていなければ、この更新のための操作は不要、とも案内されています。設定を変えている人や、バージョンに不安がある人は、告知の案内に従ってバージョンを確かめてください
- JVNが示す影響は、管理画面へアクセスできる攻撃者が、任意のOSコマンドを実行できる可能性がある、というものです
JPCERT/CCとIPAは2026年11月17日、JVNVU#92504317として、エレコム製無線LANルータのOSコマンドインジェクションの脆弱性(CVE-2026-101113)を公表しました。報告者は、TeamT5のCharlie Changさんです。
情報時点:JVNの脆弱性情報は、2026年11月17日23時23分(日本時間)に取得しました。対策済みが Ver.2.2.3以降であること、工場出荷時は自動更新で、設定を変えていなければ操作は不要であることなどは、2026年11月17日にエレコムの公式告知(https://
対象の製品と影響
| 対象 | 公式の説明 |
|---|---|
| WRC-BE36QS-B | v2.1.3およびそれ以前のバージョン(JVN) |
| WRC-BE36QSD-B | v2.1.3およびそれ以前のバージョン(JVN) |
| WRC-W701-B | v2.1.3およびそれ以前のバージョン(JVN) |
| 脆弱性 | OSコマンドインジェクション(CWE-78)、CVE-2026-101113 |
| CVSS(JVN) | CVSS v4.0 基本値 8.6、CVSS v3.1 基本値 7.2 |
| 対策済みのファームウェア(公式告知) | Ver.2.2.3以降(2026年11月17日に公式告知の本文で確認。対象製品の表に載っている番号です) |
想定される影響は、管理画面へアクセス可能な攻撃者によって、任意のOSコマンドを実行される可能性がある、とJVNは書いています。CVSS v3.1の値では、攻撃に必要な権限は「高」(PR:H)です。管理画面に入れない第三者でも遠隔から即座に悪用できる、とはJVNに書かれていません。
対策
JVNの対策は、開発者が提供する情報をもとに、ファームウェアを新しくする、という案内です。公式告知では、対策済みのファームウェアは Ver.2.2.3以降、とされています。工場出荷時の設定では自動的に更新され、設定を変えていなければ、この更新のための操作は不要、とも書かれています。設定を変えている人や、バージョンに不安がある人は、告知の案内に従って、いま入っているバージョンを確かめてください。
告知ページのURLは、下の参考リンクにあります。
自宅のパソコンやスマホのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
PR
ノートン 360、PCもMacもスマホもこれ一本!
巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ
よくある質問
自分のルータが対象か、どこで確かめますか?
JVNが挙げているのは、WRC-BE36QS-B、WRC-BE36QSD-B、WRC-W701-Bの、v2.1.3およびそれ以前のバージョンです。本体の型番と、いま入っているファームウェアのバージョンを、製品の案内に従って確かめてください。型番の見分け方の画面手順は、この取得のJVNには書かれていません。
直ったファームウェアのバージョンは何ですか?
公式告知では、対策済みのファームウェアは Ver.2.2.3以降、とされています。この番号は、2026年11月17日にエレコムの公式告知で確認した内容です。
自分で更新する必要がありますか?
公式告知では、工場出荷時の設定では自動的に更新され、設定を変えていなければ、この更新のための操作は不要、と案内されています。設定を変えている人や、バージョンに不安がある人は、告知の案内に従って確かめてください。
インターネットから攻撃されますか?
JVNが書いているのは、管理画面へアクセスできる攻撃者が、任意のOSコマンドを実行できる可能性がある、という影響です。管理画面に入れない状態でも起きるかどうかは、JVNには書かれていません。
参考リンク
- JVN|JVNVU#92504317 エレコム製無線LANルータにおけるOSコマンドインジェクションの脆弱性(公開日・最終更新日:2026年11月17日。情報時点:2026年11月17日23時23分(日本時間))
- エレコム株式会社|告知ページ(JVNが示すURL。対策済み Ver.2.2.3以降と自動更新の案内は、2026年11月17日に公式告知で確認)

コメント