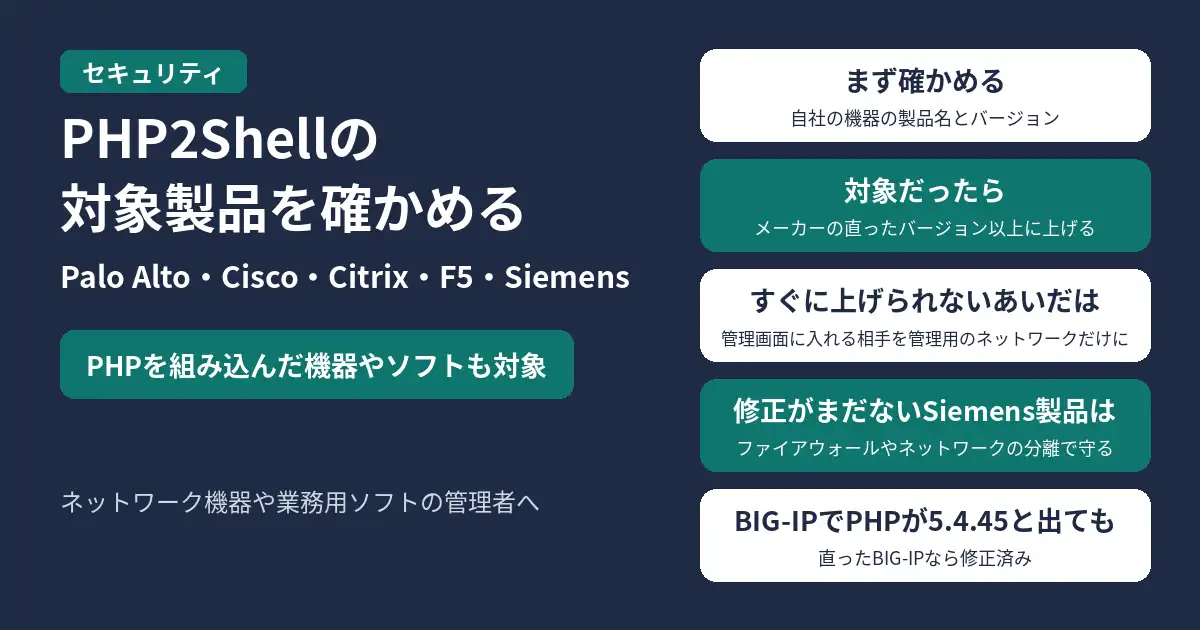
PHP2Shell(CVE-2026-109618・CVE-2026-109619)は、PHPそのものの脆弱性です。PHPを中に組み込んでいるネットワーク機器や業務用ソフトも対象になり、Palo Alto Networks・Cisco・Citrix・F5・Siemensが、それぞれ対象の製品と直ったバージョンを発表しています。
どのメーカーも、管理画面やログイン画面を動かす部分にPHPが入っている製品が中心です。自社の機器の製品名とバージョンを、下の表と見比べてください。対象だった場合は、表のバージョンか、それより新しいバージョンに上げてください。すぐに上げられないあいだは、管理画面に入れる相手を管理用のネットワークだけに絞ります。修正がまだないSiemensの製品は、ファイアウォールやネットワークの分離で守ります。
結論:メーカーごとの対象製品と直ったバージョン
| メーカー | 対象の製品 | 直ったバージョン・対応 |
|---|---|---|
| Palo Alto |
PAN-OS(PA-Series・ |
系列ごとに |
| Cisco | Expressway |
15.5.21 |
| Cisco | Duo Access |
3.2.0 |
| Cisco | Ultra-Reliable |
26.2.1.9(2026年11月予定) |
| Citrix | NetScaler ADC、 |
14.1-73.49以降、 |
| F5 | BIG-IP APM、 |
21.1.0.4、 |
| Siemens | RUGGEDCOM |
直ったPAN-OSに |
| Siemens | Energy Engage、 |
製品ごとに |
11月4日10時21分(日本時間)時点の各メーカーの発表の内容です。表のバージョンか、それより新しいバージョンなら直っています。
Ciscoは「この発表に載っていない製品は対象外」としています。Citrixは、NetScaler Console、Citrix Virtual Apps and Desktops、StoreFront、Citrix Workspaceアプリなどを「影響なし」の一覧に挙げています。
悪用はされている?
Palo Alto Networksは、インターネットから開けるPAN-OSの管理画面をねらった悪用を確認しています。米国のCISA(サイバーセキュリティ・社会基盤安全保障庁)は、10月26日に2件とも「悪用が確認された脆弱性」の一覧(KEV)に加えました。
Ciscoは、自社製品への悪用は把握していないとしています。
Palo Alto NetworksとF5は、すぐに更新できないあいだ、管理画面に入れる相手を信頼できる管理用のネットワークだけに絞るようすすめています。Siemensも、ファイアウォールやネットワークの分離で機器への通信を守るようすすめています。
メーカーごとのくわしい内容
Palo Alto Networks
対象はPAN-OS 10.2・11.1・11.2・12.1・12.2で、影響するのは管理用のWeb画面(HTTPSの管理画面とXML API)です。GlobalProtectのポータル・ゲートウェイ、キャプティブポータルは対象外です。Cloud NGFWやPrisma Cloudなど、ほかの製品も対象外とされています。
系列ごとの直ったバージョンと、修正を待つあいだの管理画面の制限は、PAN-OSのCVE-2026-109618の記事で確かめられます。
Cisco
| 製品 | 直ったバージョン | 補足 |
|---|---|---|
| Expressway |
15.5.21 | 回避策あり |
| Expressway |
15.5.21 | 回避策あり |
| Duo Access |
3.2.0 | — |
| Ultra-Reliable |
26.2.1.9(2026年11月予定) | 管理者として |
| Identity |
Cisco側で |
利用者の |
Ciscoの発表の最終更新は10月31日4時24分(日本時間)で、状態は「Final」です。ISE本体、Secure Firewall、IOS・IOS XE、Meraki、Webexなどは対象外とされています。
Citrix
| 製品 | 直ったバージョン |
|---|---|
| NetScaler ADC・ |
14.1-73.49以降 |
| NetScaler ADC・ |
13.1-64.32以降 |
| NetScaler ADC 14.1-FIPS | 14.1-73.49 FIPS以降 |
| NetScaler ADC 13.1-FIPS・ |
13.1.37.286以降 |
Citrixが管理するクラウドのサービスは修正済みで、利用者の作業は要らないとしています。NetScaler Console、Citrix Virtual Apps and Desktops、StoreFront、XenServerなどは、「影響なし」の一覧に挙げられています。
F5
| 製品 | 影響する部分 | 直ったバージョン |
|---|---|---|
| BIG-IP APM | データプレーン(アクセスプロファイル)。 |
21.1.0.4、 |
| BIG-IP(全モジュール) | 管理用の |
21.1.0.4、 |
17.5.1.10と17.1.3.6には、修正を入れたエンジニアリングhotfixも出ています。BIG-IQ、F5OS、NGINX、F5 Distributed Cloud、BIG-IP Nextは対象外です。
直ったBIG-IPでも、PHPのバージョンは5.4.45と表示されます。F5は、新しいPHPの修正を5.4.45に取り込んでいるため、表示が古くても直っているとしています。脆弱性診断のツールが5.4.45を古いと指摘しても、BIG-IPのバージョンが上の表のとおりなら修正済みです。
Siemens
Siemensは、産業用の機器と業務用ソフトについて、3つの発表で状況を出しています。
| 製品 | 対象になる条件 | 対応 |
|---|---|---|
| RUGGEDCOM |
PAN-OS 10.2・11.1・11.2・12.1・12.2を |
直ったPAN-OSに |
| Energy Engage |
すべてのバージョン | PHPを |
| Energy Engage |
すべてのバージョン | 修正の |
| Spectrum |
Windowsで |
PHPを |
| Spectrum |
IHM(NagiosXI)を |
Red Hat |
| Spectrum |
Red Hat |
Red Hat |
| Spectrum |
NagiosかZabbix、 |
修正は |
| AMIS TS、 |
すべてのバージョン | 修正は |
Desigo CC、SiPass integrated、Teamcenter Share、Solid Edgeなど多くの製品は、PHPが入っていないため対象外とされています。対象外の一覧は、SSA-166980とSSA-566435で確かめられます。
PHP2Shellとは
PHPの開発元が10月21日に発表した、2件の脆弱性です。どちらも、PHPが処理の途中でエラーになったときにメモリーの後片づけがうまくいかず、外から細工した通信を送られると、そのサーバーで勝手にプログラムを動かされるおそれがあります。深刻度はどちらもCritical(CVSS 4.0で9.2)です。
PHPそのものは、8.2.35・8.3.36・8.4.27・8.5.12で直っています。自分でPHPを入れているサーバーのバージョンの確かめ方と上げ方は、PHPの脆弱性2件(2026年10月21日)の記事で確かめられます。PHP2Shellと同じ2件の脆弱性を扱っています。別のPHPの脆弱性CVE-2026-115560は、CVE-2026-115560(PHP)の記事で扱っています。
関連記事
パソコン側の守りも見直すなら、2年目からの更新料・守れる台数の違いをセキュリティソフトの比較(ノートン・ESET・ZERO・ウイルスバスター)で確かめられます。
公式の発表
- Palo Alto Networks:CVE-2026-109618 Impact of Critical Vulnerabilities in PHP
- Cisco:Vulnerabilities in PHP Affecting Cisco Products: October 2026
- Citrix:CTX697263 Citrix Security Advisory for CVE-2026-109618 and CVE-2026-109619
- F5:K000163821 PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619
- Siemens:SSA-566512(RUGGEDCOM APE1808)
- Siemens:SSA-166980(Siemens Products)
- Siemens:SSA-566435(Siemens Software Products)
- PHP(php-src):GHSA-w8hw-w9fx-j79w
- PHP(php-src):GHSA-6wmf-4rv5-p3rp
- NVD:CVE-2026-109618
- NVD:CVE-2026-109619

コメント