セブン‐イレブンの「7NOW」と出前館の配達の一部を受け持つ、CBcloudの「ピックゴー」が不正アクセスを受け、注文者(届け先)の名前・住所・電話番号などの一部が外部に取得されました。クレジットカードの情報とID・パスワードは漏れていないと、セブン‐イレブン・ジャパンと出前館はどちらも発表しています。
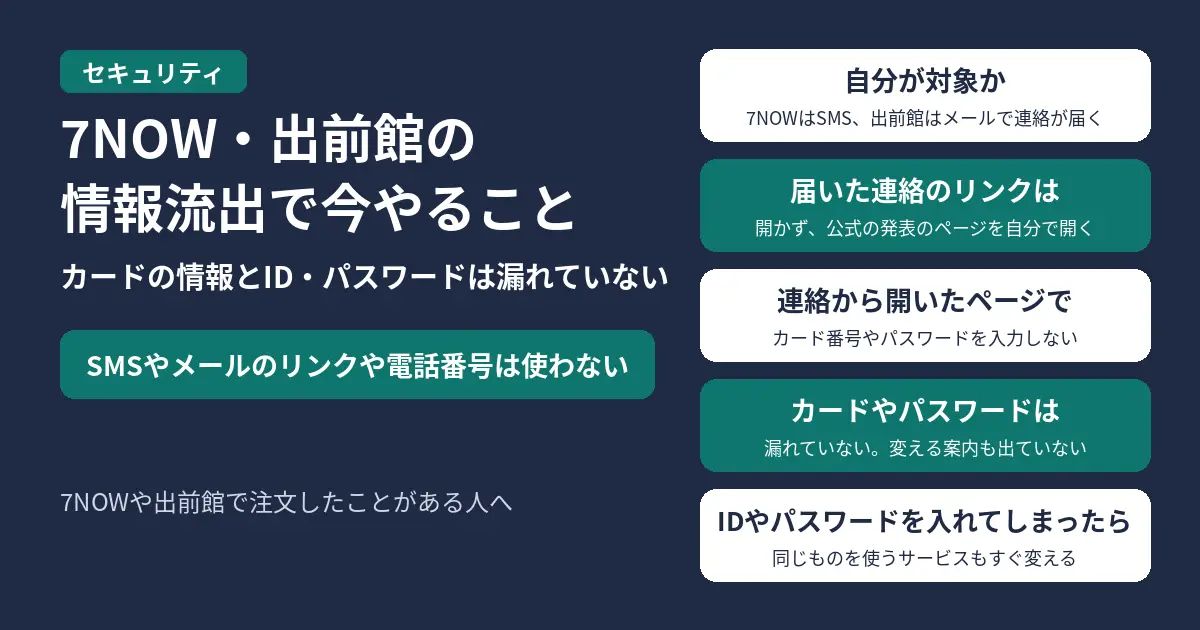
いま気をつけたいのは、この情報を使ったなりすましの電話・メール・SMS(ショートメッセージ)です。対象の人には、7NOWからはSMS、出前館からはメールで、順に連絡が届きます。
2026年11月4日10時20分(日本時間)時点で、セブン‐イレブン・ジャパン、出前館、CBcloudの公式発表を確かめた内容です。
SMSやメールが届いたらやること
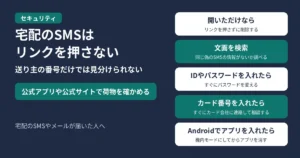
- 届いたSMSやメールにあるリンクや電話番号は使わず、公式の発表のページを自分で開いて確かめてください
- 連絡から開いたページで、カード番号やパスワードを入力しないでください
- 入力してしまったときは、入力してしまったときの対応を確かめてください
結論:7NOW・出前館の情報漏えいの要点
| 項目 | 7NOW | 出前館 |
|---|---|---|
| 発表した日 | 2026年 |
2026年 |
| 取得された |
名前(カナ): 名前(カナ)・ 名前(カナ)・ |
名前: 住所(番地まで): 電話番号・ |
| ほかに |
注文日、 |
注文店舗名、 |
| 漏れて |
クレジットカードの |
クレジットカードの |
| 対象者への |
登録の |
登録の |
| 不正利用の |
確認されて |
確認されて |
| サービス | 通常どおり |
11月2日 |
件数は、それぞれの会社の発表の書き方のままです。
何が起きたのか
CBcloudは、ピックゴーの法人向けサービスで、2026年11月1日に第三者による不正アクセスを確認しました。7NOWと出前館は、配達の一部をCBcloudに委託しています。その配達の注文に含まれていた、注文者(届け先)の情報の一部が取得されました。
出前館は11月2日にCBcloudから連絡を受け、被害が広がらないように、同じ日の14時過ぎにCBcloudとの連携を止めました。悪用された不具合の修正が終わったことを確かめ、21時ごろに連携を再開しています。セブン‐イレブン・ジャパンは11月3日に、7NOWの注文の情報も取得されていたと、CBcloudから知らせを受けました。
CBcloudは、不正アクセス元からの通信を遮断し、不正に利用されたアカウントを止め、悪用された不具合を直しました。あわせて、一部の機能と、日本国外からのアクセスを制限しています。CBcloudの第1報では、マルウェアやウイルスの感染や混入はないことを確認したとしています。
CBcloudの調査では、7NOWと出前館の認証情報や連携設定が流出したり書き換えられたりしたことは確認されていません。両社とも、個人情報保護委員会に報告しています。
取得された情報と、含まれていない情報
7NOWの場合
CBcloudの調査で、第三者に取得されたことが確認された情報は次のとおりです。
- 注文者(届け先)の名前(カナ):164,180件
- 注文者(届け先)の名前(カナ)と住所:4,762件
- 注文者(届け先)の名前(カナ)、住所、電話番号、郵便番号:209件
一部の注文では、注文日、注文した店舗の名前と住所、注文した商品の名前も取得されています。
出前館の場合
- 注文者(届け先)の名前:799件
- 注文者(届け先)の住所:794件(番地まで)
- 注文者(届け先)の電話番号・郵便番号:33件
一部では、注文した店舗の名前・住所・電話番号、注文メモ、商品名、料金明細も取得されています。
含まれていない情報
7NOWと出前館のどちらも、クレジットカードの情報とID・パスワードなどは漏れていないとしています。
自分が対象かどうか
7NOWで対象になった人には、登録している電話番号あてに、セブン‐イレブン・ジャパンからSMSで順に連絡が届きます。
出前館で対象になった人には、登録しているメールアドレスあてに、出前館から順に連絡が届きます。
どちらも、取得されたのは、配達をピックゴーに委託した注文に含まれていた情報の一部です。
本物の連絡もSMSやメールで届きます。届いたときも、そこにあるリンクは開かず、公式の発表のページを自分で開いて内容を確かめてください。
カードやパスワードは変えたほうがいいか
両社の発表では、クレジットカードの情報とID・パスワードは漏れていません。カードを止めることや、パスワードを変えることを求める案内も、両社の発表にはありません。
ただし、この件を口実にカード番号やパスワードを入力させようとする連絡には気をつけてください。
届いたSMSやメールが本物か迷ったら
出前館は、名前・住所・電話番号などが取得されたことで、出前館や配送会社を装った不審な電話・メール・SMSが届くおそれがあるとして、注意を呼びかけています。CBcloudも、CBcloudを装った不審な連絡に気をつけるよう案内しています。
- SMSやメールにあるリンク(URL)を開かない
- 連絡から開いたページで、個人情報やカード番号、パスワードを入力しない
- 身に覚えのない請求や、お金の支払い、個人情報の入力を求める連絡には応じない
本物か迷ったときは、届いたSMSやメールにある電話番号やリンクは使わないでください。ブラウザで公式の発表のページを自分で開き、そこに載っている窓口に問い合わせてください。7NOWの窓口はセブン‐イレブン・ジャパンの発表、ピックゴーの窓口はCBcloudの第2報のページにあります。出前館の発表には、気をつけることは載っていますが、この件だけの問い合わせ窓口は載っていません。
自分の本当の名前や住所、注文した商品の名前が書かれていると、本物の連絡に見えやすくなります。警察庁も、メールの送信元の名前やアドレスは簡単に偽れるので、見た目だけで本物かどうかを判断するのは難しいとしています。
リンクを開いて入力してしまったら
警察庁のフィッシング対策のページでは、被害に遭ったときの対応を次のように案内しています。
- ふだん使っているIDやパスワードを入れてしまったら、それを使っているすべてのサービスで、すぐにパスワードを変える
- クレジットカードを不正に使われたらカード会社に、不正送金の被害に遭ったら金融機関に相談する
- 被害に遭ったら、最寄りの警察署か、警察庁のサイバー事案に関する相談窓口(オンライン受付)に通報・相談する
情報セキュリティについての技術的な相談は、IPAの情報セキュリティ安心相談窓口が受け付けています。
ピックゴーを使っている会社とドライバーの方へ
CBcloudの第2報によると、流出したおそれがある情報は次のとおりです。これは考えられる最大の範囲で、会社ごとに範囲は違います。
- 法人名、登録担当者の氏名
- 登録している住所・電話番号・メールアドレス
- 発注情報(案件ID、案件金額、集荷先・お届け先の名称・住所・担当者の氏名・電話番号)
- 発注案件を担当したパートナードライバーの氏名・電話番号・メールアドレス・車両番号・配送中の位置情報
- 車両画像やプロフィール画像を開けるURL(発行してから5分で開けなくなる)
銀行口座やクレジットカード番号などの決済情報は取得されていません。ログインパスワードも、流出の対象に含まれていません。
いまは日本国外からのアクセスが一部制限されていますが、日本国内からは今までどおり使えます。CBcloudは、新しくわかったことはCBcloudのWebサイトで知らせるとしています。
よくある質問
Q. 7NOWや出前館はいまも使えますか?
A. セブン‐イレブン・ジャパンは、7NOWは通常どおり動いているとしています。出前館は、11月2日21時ごろにCBcloudとの連携を再開しています。
Q. 取得された情報は悪用されていますか?
A. 11月3日の発表で、両社とも、この件が原因の不正利用の被害は確認されていないとしています。
Q. 連絡がまだ届きませんが、対象外ですか?
A. 両社とも、対象の人には順に連絡するとしています。連絡を待つあいだも、不審なSMSやメール、電話への気のつけ方は同じです。
Q. 問い合わせはどこにすればいいですか?
A. 7NOWの件はセブン‐イレブン・ジャパンの発表に、7NOWとCBcloudの窓口が載っています。出前館の件は出前館の発表に、気をつけることと対象の人への連絡の方法が載っていますが、この件だけの問い合わせ窓口は載っていません。ピックゴーの件はCBcloudの第2報に窓口が載っています。届いたSMSやメールにある連絡先ではなく、これらのページの窓口を使ってください。
出典
確かめた日時:2026年11月4日10時20分(日本時間)
- セブン‐イレブン・ジャパン「当社デリバリーサービス「7NOW」の委託先への不正アクセスに伴う、お客様情報の漏えいについてのお知らせとお詫び」(2026年11月3日)
- 出前館「委託先による不正アクセスに伴う、お客様情報の漏えいについてのお知らせとお詫び」(2026年11月3日)
- CBcloud「「ピックゴー」への不正アクセス及び個人情報流出の可能性について(第2報)」(2026年11月3日)
- CBcloud「「ピックゴー」への不正アクセス及び個人情報流出の可能性について(第1報)」(2026年11月2日)
- 警察庁「フィッシング対策」
- 警察庁「サイバー事案に関する相談窓口」
- IPA「情報セキュリティ安心相談窓口」

コメント