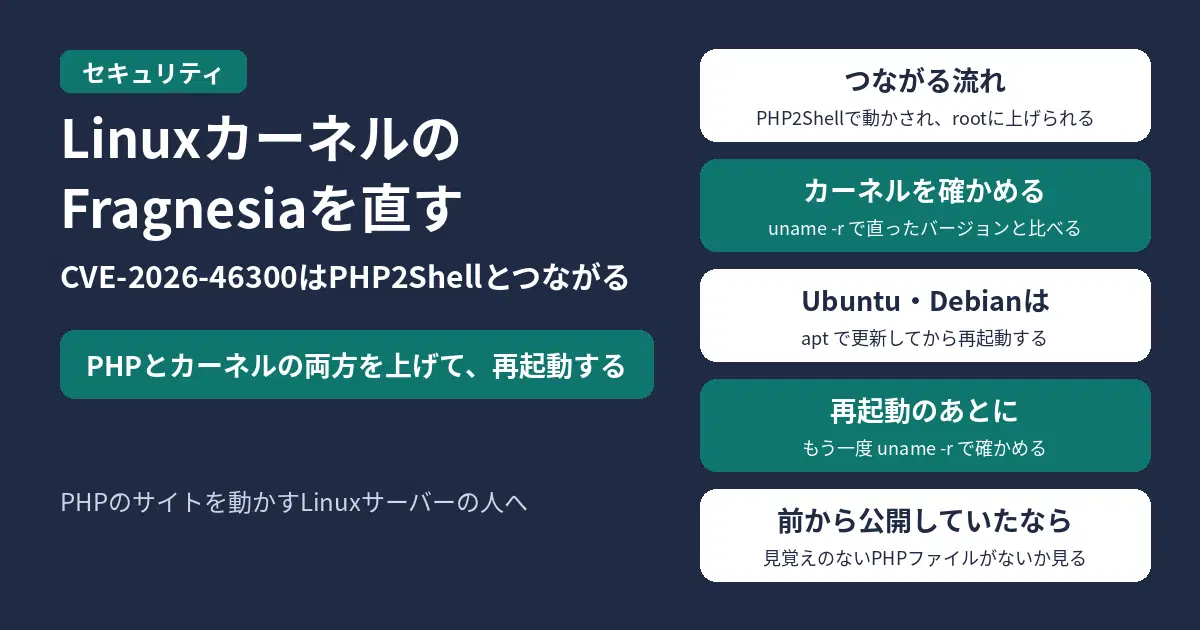
Linuxのカーネルの脆弱性Fragnesia(CVE-2026-46300)は、実際の攻撃に使われています。PHPの脆弱性PHP2Shell(CVE-2026-109618・CVE-2026-109619)と組み合わせると、PHPのウェブシェルを仕込まれ、root(管理者)の権限でコマンドを動かされるおそれがあります。PHPのサイトを動かすLinuxのサーバーやVPSでは、PHPとカーネルの両方を直ったバージョンに上げて、再起動してください。
11月1日7時41分時点の、米CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)のカタログ、NVD、Ubuntu・Debian・Red Hat・Amazon Linuxの公式の情報の内容です。
目次
結論:Fragnesia(CVE-2026-46300)の要点
| 項目 |
内容 |
| 対象 |
Linuxのカーネル(3.9から) |
| 深刻度 |
CVSS 3.1で7.8(High)。ログインできる人や、すでに動いているプログラムが、権限を上げるのに使う種類 |
| 悪用 |
CISAが2026年10月28日に、悪用が確認された脆弱性のカタログに追加 |
| PHP2Shellとの関係 |
CVE-2026-109618・CVE-2026-109619と組み合わせて、PHPのウェブシェルを仕込み、rootでコマンドを動かせる |
| 直ったカーネル |
5.10.257、5.15.208、6.1.174、6.6.141、6.12.91、6.18.33、7.0.10、7.1以降(ディストリビューションごとのバージョンは下の表) |
| やること |
PHPとカーネルを更新し、再起動して新しいカーネルで動いているか確かめる |
Fragnesiaとは
Fragnesiaは、Linuxのカーネルのネットワーク処理(IPsecのESPという仕組み)にある脆弱性です。NVDによると、データをまとめる処理で「共有されている」という印が消え、そのままファイルのキャッシュの中身を書き換えてしまうことがあります。
ネットワークの外から直接ねらえる脆弱性ではなく、サーバーの中で動いている一般の権限のプログラムが、root(管理者)の権限を得るのに使われます。Ubuntuは、権限を上げることや、コンテナの外に出ることに使われるおそれがあるとして、優先度を「High」にしています。
Red Hatは、FragnesiaをCVE-2026-43284などとあわせて「Dirty Frag」としてまとめて案内しています。Ubuntuも、CVE-2026-43284の修正と一緒に入れるよう書いています。
PHP2Shellとつながる攻撃の流れ
CISAのカタログには、FragnesiaをCVE-2026-109618とCVE-2026-109619(PHP2Shell)と組み合わせると、PHPのウェブシェルを仕込み、rootとしてコマンドを動かせると書かれています。PHP2Shellは、認証なしでネットワークの外からPHPの上でコードを動かせる脆弱性で、CISAは2026年10月26日にカタログに追加しています。
- PHP2Shellで、サイトを動かしているPHPの上でコードを動かされる。この時点の権限は、PHPを動かしている一般のユーザーの権限。
- Fragnesiaで、その権限からrootに上げられる。
- rootの権限で、ウェブシェルを仕込まれたり、コマンドを動かされたりする。
このため、PHPだけ、カーネルだけを直すのでは足りません。PHPの修正はPHPの重大な脆弱性2件と修正バージョンの記事、Synology NASのPHPはSynology NASのPHP2Shell対策の記事で確かめられます。
CISAは、この脆弱性について、侵入の痕跡を調べること(フォレンジック)も求めています。PHP2Shellが直る前からサイトを公開していたサーバーでは、更新のあとで、見覚えのないPHPファイルや、知らないプロセスがないかも確かめてください。
自分のサーバーのカーネルの確かめ方
動いているカーネルのバージョンを見る
uname -r
表示されたバージョンを、下の表の直ったバージョンと比べます。更新を入れても、再起動するまでは古いカーネルのまま動いているので、更新のあとにもう一度このコマンドで確かめてください。
ディストリビューションごとの直ったバージョン
| ディストリビューション |
直ったカーネル |
| Ubuntu 26.04 LTS |
7.0.0-22.22 |
| Ubuntu 25.10 |
6.17.0-35.35 |
| Ubuntu 24.04 LTS |
6.8.0-124.124(hwe-6.17は6.17.0-35.35~24.04.1) |
| Ubuntu 22.04 LTS |
5.15.0-181.191(hwe-6.8は6.8.0-124.124~22.04.1) |
| Ubuntu 20.04 LTS |
標準のカーネルは対象外。hwe-5.15は5.15.0-181.191~20.04.1(Ubuntu Pro) |
| Debian 13(trixie) |
6.12.90-1(DSA-6295-1) |
| Debian 12(bookworm) |
6.1.174-1(DSA-6306-1) |
| Debian 11(bullseye) |
5.10.257-1(DLA-4606-1)、linux-6.1は6.1.174-1~deb11u1(DLA-4607-1) |
| Red Hat Enterprise Linux 10 |
6.12.0-211.16.1.el10_2(RHSA-2026:19569) |
| Red Hat Enterprise Linux 9 |
5.14.0-687.10.1.el9_8(RHSA-2026:19568) |
| Red Hat Enterprise Linux 8 |
4.18.0-553.125.1.el8_10(RHSA-2026:19666) |
| Amazon Linux 2 |
ALAS2-2026-3307(kernel-5.4・5.10・5.15も修正あり) |
| Amazon Linux 2023 |
ALAS2023-2026-1710(kernel6.12はALAS2023-2026-1708、kernel6.18はALAS2023-2026-1709) |
Red Hat Enterprise Linuxの直ったカーネルは、2026年5月20日に出ています。EUSなどの長期サポートのバージョンは、Red HatのCVEのページで確かめてください。RHEL 6・7は対象外です。
Ubuntu 26.10、18.04、16.04、14.04は、Ubuntuの情報で対象外とされています。Red Hat Enterprise Linuxのカーネルを使うOpenShiftやRHEL CoreOSなども対象になりうるため、Red Hatの案内を確かめてください。
直し方
Ubuntu・Debian
sudo apt update
sudo apt full-upgrade
sudo reboot
再起動のあとにuname -rで、直ったバージョンのカーネルで動いているか確かめます。
Red Hat Enterprise Linux・Amazon Linux 2023
sudo dnf update kernel
sudo reboot
Amazon Linux 2
sudo yum update kernel
sudo reboot
VPSやクラウドのサーバーでは、事業者がカーネルを管理していることもあります。自分でカーネルを入れ替えられない場合は、事業者の案内を確かめてください。
すぐ再起動できないとき(Red Hatの一時的な対策)
Red Hatは、更新を入れるまでの一時的な対策を2つ案内しています。どちらも、ほかの機能に影響が出ます。
IPsecを使っているか確かめる
lsmod | grep -E 'esp4|esp6'
何も表示されなければ、IPsecは使われていないので、対策1を使えます。表示されて、IPsecを使っているなら、対策2を選びます。
対策1:ESPのモジュールを読み込ませない
printf 'install esp4 /bin/false\ninstall esp6 /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf
rmmod esp4 esp6 2>/dev/null; true
rootの権限で実行します。IPsecが使えなくなります。元に戻すときは、/etc/modprobe.d/dirtyfrag.confを消します。
対策2:ユーザー名前空間を止める
echo "user.max_user_namespaces=0" > /etc/sysctl.d/dirtyfrag.conf
sysctl --system
rootの権限で実行します。IPsecは使えたままですが、rootを使わないコンテナ、ブラウザーのサンドボックス、Flatpakなどに影響が出ることがあります。
どちらも、カーネルを更新して再起動するまでのつなぎです。
パソコン側の守りも見直すなら、2年目からの更新料・守れる台数の違いをセキュリティソフトの比較(ノートン・ESET・ZERO・ウイルスバスター)で確かめられます。
出典

コメント