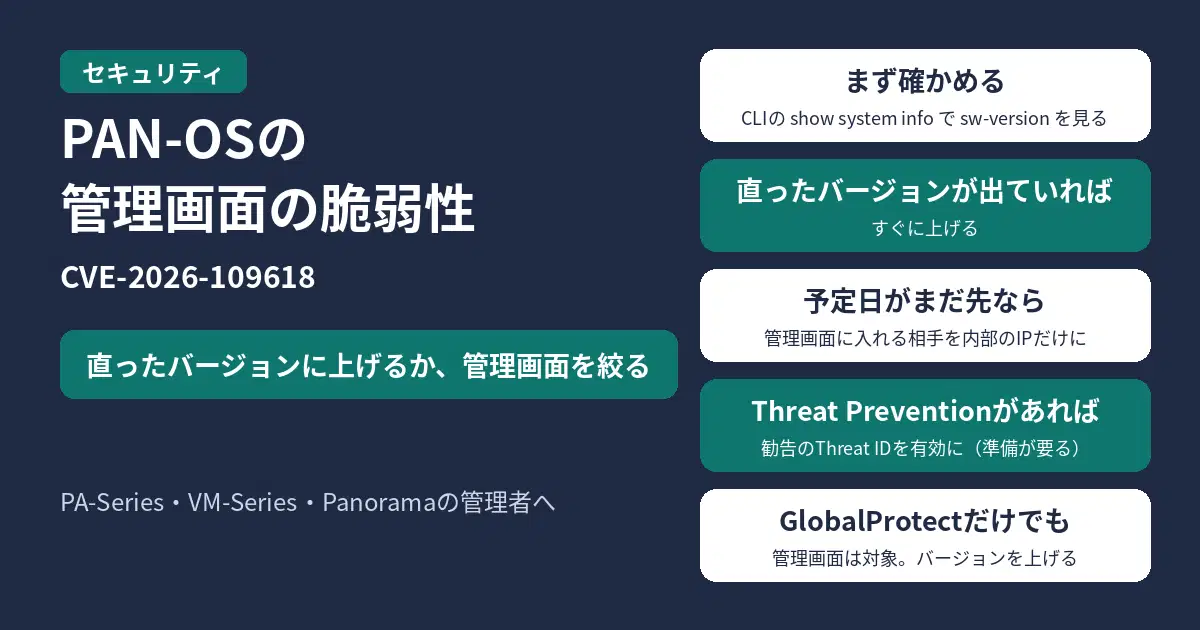
PA-Seriesや
直った
- 2026年10月28日8時27分
(日本時間) 時点の、 Palo Alto Networksの 勧告の 内容です。 勧告は 今も 更新が 続いています。 - CVE-2026-109618と
CVE-2026-109619は、 PHPの 脆弱性です。 Palo Alto Networksは、 この 2件が PAN-OSの 管理画面に 影響すると しています。 - 対象は
PAN-OSの 管理画面 (HTTPSの Web UIと XML API)だけです。 GlobalProtectの ポータルと ゲートウェイ、 Clientless VPN、 Captive Portalは 対象外です。
結論:今のバージョンと上げる先
「今の
PAN-OS 12.2・12.1
| 今の |
上げる先 |
|---|---|
| 12.2.0〜12.2.4-h* | 12.2.4-h1 |
| 12.1.8〜12.1.10-h* | 12.1.10-h3 |
| 12.1.5〜12.1.7-h* | 12.1.7-h11 |
| 12.1.2〜12.1.4-h* | 12.1.4-h13 |
PAN-OS 11.2
| 今の |
上げる先 |
|---|---|
| 11.2.14〜11.2.16-h* | 11.2.16-h1 |
| 11.2.11〜11.2.13-h* | 11.2.13-h4 |
| 11.2.8〜11.2.10-h* | 11.2.10-h16 |
| 11.2.5〜11.2.7-h* | 11.2.7-h23 |
| 11.2.0〜11.2.4-h* | 11.2.4-h23 |
PAN-OS 11.1
| 今の |
上げる先 |
|---|---|
| 11.1.14〜11.1.16-h* | 11.1.16-h4 |
| 11.1.11〜11.1.13-h* | 11.1.13-h16 |
| 11.1.8〜11.1.10-h* | 11.1.10-h36 |
| 11.1.7〜11.1.7-h* | 11.1.7-h12 |
| 11.1.5〜11.1.6-h* | 11.1.6-h40 |
| 11.1.0〜11.1.4-h* | 11.1.4-h38 |
PAN-OS 10.2
| 今の |
上げる先 |
|---|---|
| 10.2.17〜10.2.18-h* | 10.2.18-h13 |
| 10.2.14〜10.2.16-h* | 10.2.16-h12 |
| 10.2.11〜10.2.13-h* | 10.2.13-h27 |
| 10.2.8〜10.2.10-h* | 10.2.10-h42 |
| 10.2.0〜10.2.7-h* | 10.2.7-h39 |
- 予定日は
勧告に 書かれた 日付で、 タイムゾーンは 書かれていません。 - 同じ
系列の いちばん新しい 修正バージョンは、 12.1が 12.1.10-h3、 11.2が 11.2.16-h1、 11.1が 11.1.16-h4、 10.2が 10.2.18-h13です。 このうち12.1.10-h3 (10月30日の 予定)と 11.2.16-h1 (10月28日の 予定)は、 まだ 公開されていません。 - サポートが
終わった 古い バージョンは、 サポート中の 直った バージョンに 上げてください。 - 11.2.10-h16には、
PHPの 脆弱性の 修正だけが 入っています。 Node.jsが 使う Brotliの 脆弱性も まとめて 直すなら、 11.2.10-h17に 上げてください。 ほかの 修正バージョンには、 両方の 修正が 入っています。
今のバージョンを確かめる
show system infoPAN-OSのsw-versionの
CVE-2026-109618とは
PHPが
| 項目 | 内容 |
|---|---|
| 対象の製品 | PA-Seriesと |
| 対象の場所 | 管理画面 |
| 攻撃の条件 | 特別な |
| 深刻度 | Critical |
| 悪用 | インターネットに |
| 分類 | CWE-754 |
PHPが
対象外の製品
勧告では、
- Cloud
NGFW、 Prisma Access、 Prisma Access Agent - GlobalProtectアプリ
- Cortex
XDR Agent、 Cortex XSIAM、 Cortex XSOAR - Strata
Cloud Manager - WildFire
Appliance (WF-500・WF-500-B)
Cortex
修正を待つあいだにやること
管理画面に入れるIPアドレスを絞る
Palo
Threat Preventionで攻撃を防ぐ
Threat
- 管理ポート
(MGT)への 通信を、 データプレーンの ポートを 通るように する (データプレーンの インターフェースに 管理プロファイルを 付けるなど) - 管理画面への
通信の 証明書を 置き換える - 管理画面への
通信を 復号して、 ファイアウォールが 中身を 検査できるようにする - 管理画面への
通信に、 脅威防御を 有効にする
ATP Plusの
よくある質問
GlobalProtectだけ使っていても対象ですか?
GlobalProtectの
Brotliの脆弱性のために、もう一度上げる必要はありますか?
同じ
Synology NASも同じ脆弱性ですか?
同じ
公式の発表
2026年10月28日8時27分

コメント