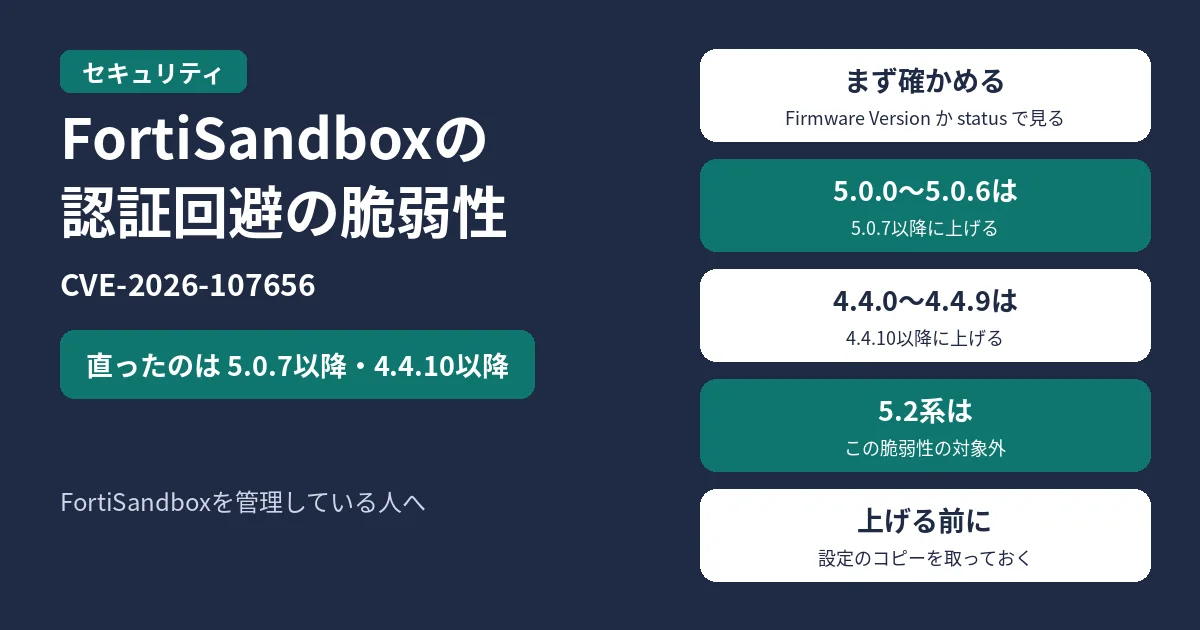
FortiSandboxの
FortiSandboxを
- 2026年10月28日8時30分
(日本時間) 時点の 情報です。 - 深刻度は
Critical、 CVSS v3.1は 9.6です。 Fortinetの 勧告と CVEの 記録に ある、 Fortinetが 付けた 値です。 NVDでは 同じ Fortinetの 値と して、 基本の 項目だけの ベクトルで 9.8と 出ています。 NISTの 評価は、 まだ 出ていません。 - 攻撃者が
細工した HTTPリクエストを 送ると、 ログインしていなくても 認証を 回避され、 許可されていない コードや コマンドを 実行される おそれが あります。 - Fortinetは
10月13日に 勧告を 公開し、 CVEの 記録は 10月26日22時45分 (日本時間)に 公開されました。
結論:当てはまるかと、やること
| 今の |
やること |
|---|---|
| 5.2系 | 対象外。 |
| 5.0.0〜5.0.6 | 5.0.7以降に |
| 4.4.0〜4.4.9 | 4.4.10以降に |
| 4.2系 | CVEの |
CVE-2026-107656とは
FortiSandboxは、
CVE-2026-107656は、
| 項目 | 内容 |
|---|---|
| 勧告の番号 | FG-IR-26-185 |
| 場所 | 管理画面(GUI) |
| 深刻度 | Critical |
| 攻撃の条件 | 認証なし |
| 起きうること | 許可されていない |
| 悪用 | 勧告では |
10月28日8時30分
対象のバージョンと直ったバージョン
Fortinetの
| 製品 | 対象と |
|---|---|
| FortiSandbox 5.2 | 対象外 |
| FortiSandbox 5.0 | 5.0.0〜5.0.6が |
| FortiSandbox 4.4 | 4.4.0〜4.4.9が |
| PaaS 5.2 | 対象外 |
| PaaS 5.0 | 5.0.0〜5.0.6が |
| PaaS 4.4 | すべてが |
4.2系はCVEの記録で対象
勧告の
CVEの
5.0.7と
自分のバージョンを確かめる
管理画面で見るとき
Dashboardの
CLIで見るとき
statusstatus は、
直ったバージョンに上げる
詳しい
上げられる道すじ
| 今の |
上げる先 |
|---|---|
| 5.0.0〜5.0.6 | 5.0.7 |
| 4.4.0〜4.4.9 | 4.4.10、 |
| 4.2.0〜4.2.8 | 4.4.0 |
5.0.7や
1. 設定を保存しておく
上げる
- 5.0.7では、
System > System Recoveryを開く - 4.4.10では、
Dashboard > System Configuration > Backupを開く
2. ファームウェアを手に入れる
ファームウェアの
3. 管理画面から上げる
5.0.7の
4.4.10の
どちらも、
CLIから上げるとき
SCPか
fw-upgrade -b -s<SCP/FTP server IP address> -u<user name> -t<ftp|scp> -f<file path>クラスター構成のとき
次の
- ワーカーを
上げ、 新しい ratingと tracerの エンジンを 入れて、 起動しきるまで待つ - セカンダリーを
上げ、 同じく エンジンを 入れて、 起動しきるまで待つ - プライマリーを
上げる (ここで フェイルオーバーが 起きる) - 前の
プライマリーに エンジンを 入れる
上げたあと
管理画面を
PaaSを使っているとき
PaaS
参考にした公式の情報
- FG-IR-26-185
(Fortinet PSIRT) - CVE-2026-107656
(CVE.org) - CVE-2026-107656
(NVD) - Known
Exploited Vulnerabilities Catalog (CISA) - FortiSandbox
5.0.7 リリースノート: Upgrade Information - FortiSandbox
4.4.10 リリースノート: Upgrade Information - FortiSandbox
4.4.9 リリースノート: Upgrade Information - FortiSandbox
5.0.7 Administration Guide: System Information - FortiSandbox
4.4.10 Administration Guide: System Information - FortiSandbox
5.0.7 CLI Reference:status - FortiSandbox
5.0.7 CLI Reference:fw-upgrade - FortiSandbox
PaaS 5.2.1 リリースノート: Upgrade Information

コメント