Claudeが見つけた脆弱性とは|Chrome・Safari・Android・Windows・Linuxで直ったものと、自分の端末で確かめること

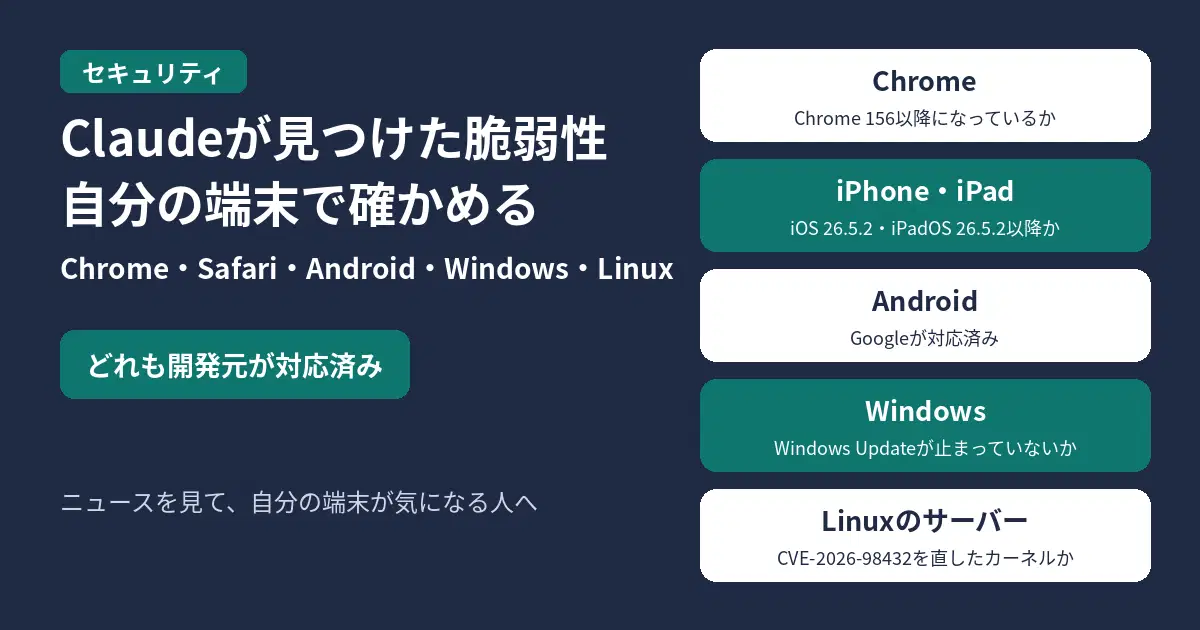
Claudeが見つけた脆弱性について、自分の端末で確かめること。Chrome・Safari・Android・Windows・Linuxで報告されたもので、どれも開発元が対応済み。Chromeは、Chrome 156以降になっているか確かめる。iPhone・iPadは、iOS 26.5.2・iPadOS 26.5.2以降になっているか確かめる。Androidは、Googleが対応済み。Windowsは、Windows Updateが止まっていないか確かめる。Linuxのサーバーは、使っているディストリビューションで、CVE-2026-98432を直したカーネルが出ているか確かめる。ニュースを見て、自分の端末が気になる人へ

「Claudeが脆弱性を見つけた」というニュースを見て、自分のブラウザーやスマホが危ないのかを知りたい人は、まずChromeが156以降、iPhoneがiOS 26.5.2以降になっているかを確認してください。Anthropicが10月27日に公開した研究では、Claudeが見つけた脆弱性を組み合わせた5つの攻撃チェーンが、Chrome・Safari・Android・Windows・Linuxで報告され、いずれも開発元が対応済みです。

見つけたのは、一般には公開されていない、Anthropic社内の研究用のモデルです。開発元には、修正に90日、そのあと詳しい公開までさらに45日を設ける「協調された脆弱性の開示」の決まりで報告されています。

  • 2026年10月28日8時28分(日本時間)時点の、Anthropicと各開発元の公式の発表の内容です。
目次

結論:自分の端末で確かめること

対象 直った状況
Chrome Chrome 156までに修正。CVE62件
Safari(iPhone・iPad) 6月29日のiOS 26.5.2・iPadOS 26.5.2で修正
Android(Pixel 9で確認) Googleが対応済み
Windows CVE-2026-33096。4月14日(米国時間)に修正を公開
Linux CVE-2026-98432。保守中のカーネルで修正済み

Chromeのバージョンの確かめ方は、Chrome 156のセキュリティ更新の記事で確認してください。iPhoneは「設定」→「一般」→「ソフトウェアアップデート」で今のバージョンが表示されます。Windowsは、Windows Updateが止まっていないかを確認してください。Linuxのサーバーを管理している人は、使っているディストリビューションのセキュリティの情報で、CVE-2026-98432を直したカーネルが出ているかを確認してください。

見つかった5つの攻撃チェーン

Anthropicによると、どれも、利用者がほとんど何も操作しなくても、遠くから任意のコードを実行されるなどの深刻な影響につながるものです。

Chrome:ページを開くだけでコードを実行される

ChromeのJavaScriptエンジン「V8」の脆弱性など、4つの脆弱性を組み合わせると、悪意のあるページを開いただけで、ブラウザーの保護(サンドボックス)の外でコードを実行できたとしています。

Anthropicの報告には62件のCVEが割り当てられ、Chrome 156までに修正されました。62件はどれも深刻度が「Critical」か「High」で、サンドボックスの外に出られるものが13件、ページを表示する部分を乗っ取れるものが21件です。

Safari:ほかのサイトのデータを読まれる

SafariのJavaScriptエンジン「JavaScriptCore」などの弱点を組み合わせると、悪意のあるサイトが、ほかのサイトのデータを読める状態になったとしています。Anthropicは、メールにログインしていればメールを読まれ、銀行にログインしていれば残高を見られるおそれがあった、と例を挙げています。

Anthropicによると、Appleは報告を受けたその日に応答し、すぐに修正を出しました。iOS 26.5.2のセキュリティの情報には、WebKitのCVE-2026-43715が「Milad Nasr and Nicholas Carlini with Claude, Anthropic」の報告として載っています。

Android:盗まれたスマホのロックを解かずに写真を取り出せる

Google Pixel 9の実機で試したもので、ロックされたままのAndroidスマホから、USBで写真などの個人の情報を取り出せたとしています。Anthropicは、Googleが対応済みとしています。

Windows:HTTP/3に応答するサーバーを遠くから止められる

Windows標準のしくみでHTTP/3の通信を受け付けているWindowsに、いくつかのデータを送るだけで、遠くから落として再起動させられる脆弱性です。MicrosoftはCVE-2026-33096「HTTP.sysのサービス拒否の脆弱性」として、2026年4月の更新プログラムで修正しました。

  • 深刻度:重要(CVSS 7.5)
  • 悪用:なし、公開:なし(Microsoftの発表時点)

Linux:認証なしで遠くからroot権限で命令を実行される

マルチパスTCPで接続を待ち受けているLinuxのサーバーに、パケットを送るだけで、認証なしにroot権限で命令を実行できたとしています。CVE-2026-98432は、カーネルの開発元で修正され、保守されている安定バージョンのカーネルすべてに反映されています。

Linuxのサーバーを管理している人は、使っているディストリビューションのセキュリティの情報で、CVE-2026-98432を直したカーネルが出ているかを確認してください。

開発者向けに公開されたもの

  • Claude Codeのプラグイン「security-guidance」:Anthropicが自社の開発にセキュリティの指針として組み込んでいるもので、GitHubで公開されています。Anthropicは、プルリクエストの段階でコードを調べることをすすめています。
  • Cyber Verification Program:条件を満たすセキュリティの専門家が、より高いサイバーセキュリティの能力を持つモデルを使えるプログラムです。Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1などが対象です。

Anthropicは、守る側への助言として「自分のコードを調べることが、これまで以上に大事になっている」としています。

よくある質問

見つけたモデルは使えますか?

使えません。Anthropicは、一般に公開していない社内の研究用のモデルとしています。

Windowsの脆弱性は、実際の攻撃に悪用されましたか?

CVE-2026-33096は、Microsoftの発表時点で、悪用も一般への公開も確認されていません。修正は2026年4月の更新プログラムで公開されているので、Windows Updateが止まっていないかを確認してください。

公式の発表

2026年10月28日8時28分(日本時間)時点の公式の発表の内容です。

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

社内エンジニアとして、SREとセキュリティの仕事をしています。サーバーの構築や運用、クラウド環境の設計にも関わってきました。趣味はゲームと漫画・アニメ。

コメント

コメントする

目次