ユミルリンク(Cuenote FC)の情報漏洩が延べ5,162万件超に|漏れた情報と、info@cuenote.jpから届く偽メールへの注意点

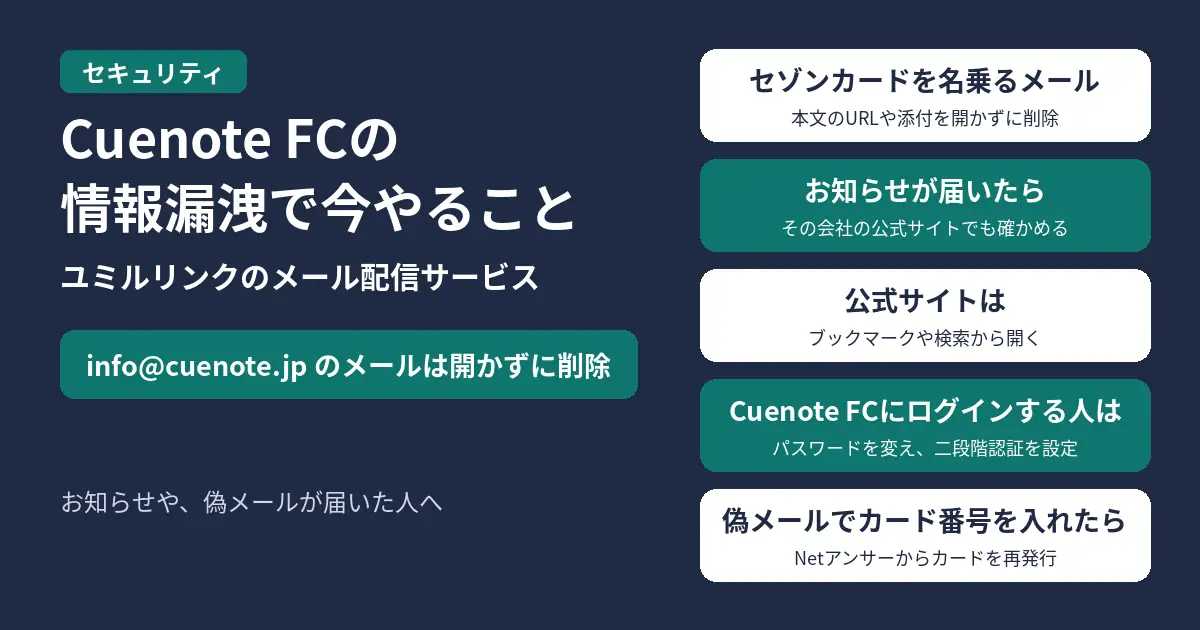
ユミルリンクのメール配信サービスCuenote FCの情報漏洩で、今やること。info@cuenote.jpから届いたメールは、本文のURLや添付ファイルを開かずに削除する。セゾンカードを名乗るメールも同じ。会社からお知らせが届いたら、その会社の公式サイトで同じ内容の発表があるか確かめる。公式サイトは、メールのリンクではなく、ブラウザーのブックマークや検索から開く。Cuenote FCなど、ユミルリンクのサービスにログインして使っている人は、パスワードを変え、二段階認証を設定する。偽メールのリンクからカード番号などを入れてしまったら、Netアンサーの「カードの紛失・再発行」からカードを再発行する。お知らせや、偽メールが届いた人へ

ユミルリンクや、メールマガジン・会員サービスの会社から「情報が漏れたおそれがある」というお知らせが届いた人や、「セゾンカード」を名乗るinfo@cuenote.jpからのメールを受け取った人は、まずそのメールのリンクを開かないでください。ユミルリンクは10月26日の第2報で、メール配信サービス「Cuenote FC」の49システムから、延べ51,628,280件の情報が漏れたと発表しました。

漏れたのは、主にメールの配信先のメールアドレスと、それにひもづく氏名などの情報です。どの情報が漏れたかは利用している会社ごとに違うので、届いたお知らせと、その会社の発表で確認してください。

  • 2026年10月28日8時27分(日本時間)時点の、ユミルリンクと利用企業の公式の発表の内容です。
  • 件数を調べている途中のシステムが16あり、延べ件数はこれから増えるおそれがあります。
  • 漏れた情報が不特定多数に公開されたことや、不正に使われたことは、ユミルリンクの発表では確認されていません。
目次

結論:今やること

  • 「ご利用確認のお願い」「利用内容確認のご依頼」という件名で、info@cuenote.jpから届いたメールは、本文のURLや添付ファイルを開かずに削除してください。
  • 心当たりのないメールやSMSにあるURLは開かず、添付ファイルも開かないでください。
  • Cuenote FCなど、ユミルリンクのサービスにログインして使っている人は、そのパスワードと、同じパスワードを使い回しているほかのサービスのパスワードを変えてください。二段階認証が使えるなら設定してください。
  • セゾンカードを名乗る偽メールのリンクから、カード番号などを入れてしまった場合は、Netアンサーの「カードの紛失・再発行」からカードを再発行してください。セゾンカードが、そう案内しています。

ユミルリンクは、メールやSMS、電話でパスワード、認証コード、クレジットカードの情報を聞くことはないとしています。

何が起きたか

ユミルリンクは、企業がメールマガジンやお知らせを一斉に送るためのサービス「Cuenote FC」を提供しています。10月16日に一部のシステムへの不正アクセスに気づき、10月19日に第1報を出しました。その後の調べで、第1報のあとに新たに44システムのCuenote FCと、1システムのCuenote BASEで流出が見つかりました。

サービス 影響
Cuenote FC(メールの一斉配信) 49システムで情報が漏れた。延べ51,628,280件
Cuenote BASE(ユミルリンクの顧客管理) 契約者の情報190件(企業名、氏名、電話、メールアドレス)が見られる状態だった
Cuenote SR-S、SMS、Auth、Survey、Push、安否確認サービス 影響なし

Cuenote FCでは、不正アクセスを試みられたシステムは81あります。このうち、複数の企業が一緒に使う3システムでは漏れた跡はなく、1社だけで使う78システムのうち49システムで漏れた跡が見つかりました。

漏れたおそれのある情報

Cuenote FCには、利用する企業ごとに次の情報が記録されています。アドレス帳の中身は企業ごとに違い、ユミルリンクは調べ終わったものから報告するとしています。

  • アドレス帳:配信先のメールアドレスと、メールに差し込む氏名・都道府県・生年月日などの情報
  • 配信記録:一斉送信ごとの送信先サーバーとの通信記録と、メールアドレス
  • Webアクセス記録:メールマガジンの申し込みページからの登録や、マイページでの更新の記録
  • サービス利用者の情報:Cuenote FCを使う企業の担当者の氏名、メールアドレス、住所、電話番号

自分が対象かを確かめる

ユミルリンクは、情報が漏れたおそれのある利用企業に、10月26日12時30分までに連絡したとしています。ユミルリンクから連絡のなかった利用企業では、今のところ漏れたことは確認されていません。

個人の利用者に連絡するのは、メールを送っていた会社です。お知らせが届いたら、その会社の公式サイトで同じ内容の発表があるかを確認してください。お知らせのメールにあるリンクではなく、ブラウザーのブックマークや検索から公式サイトを開いてください。

公式に発表した利用企業

2026年10月28日8時27分(日本時間)時点で、次の会社が自社のサイトで、Cuenote FCの不正アクセスの影響を発表しています。

  • JR東海・JR西日本・JR九州のエクスプレス予約とスマートEX:メールアドレス、会員ID、氏名(カタカナ)、会員種別。生年月日、住所、電話番号、クレジットカードの情報は対象外。予約完了メールなど、予約のシステムから自動で届くメールは対象外
  • りそな銀行・埼玉りそな銀行・関西みらい銀行:メールアドレスと、メール配信のための管理番号。口座番号、暗証番号、パスワード、クレジットカードの情報は含まれない
  • DCM(会員サービス「マイボ」):メールアドレス、会員ID、氏名、性別、生年月、住んでいる都道府県。パスワードとクレジットカードの情報は、このメール配信のシステムにない
  • NTTPC:利用者の連絡先メールアドレスなど。詳しくは確認中

件数は、JR3社とりそな3行が、ユミルリンクで確認中・調査中としています。DCMの発表では、10月13日に発表した「マイボ」の会員情報のシステムへの不正アクセスとは、別の件としています。

info@cuenote.jpから届く偽メール

ユミルリンクによると、ユミルリンクのドメインを使い、ほかの会社を名乗る迷惑メールが複数見つかっています。ユミルリンクも名乗られた会社も、送ったものではありません。

項目 見つかっている例
件名 「ご利用確認のお願い」「利用内容確認のご依頼」
送信元 セゾンカード<info@cuenote.jp>、SAISON<info@cuenote.jp>

セゾンカードも自社のサイトで、「ご利用確認のお願い」「利用内容の確認」といった件名で、セゾンカードを名乗るフィッシングメールが出回っているとして注意を呼びかけています。セゾンカードから届くメールの本当の送信元は、セゾンカードのよくある質問「クレディセゾンから届くメールのドメイン」で確認してください。送信元が一致していても、本文のリンクがクレディセゾンのものかを確かめるよう案内されています。

件名と送信元で偽メールを見分ける手順は、エックスサーバーを装った偽メールの記事でも確認できます。

よくある質問

パスワードやカード番号も漏れましたか?

りそな3行とDCMは、パスワードとクレジットカードの情報は含まれない(DCMは、このメール配信のシステムにない)としています。JR3社は、クレジットカードの情報は漏えいの可能性はないとしています。NTTPCは、漏れた情報の詳しいところを確認中です。ただし、漏れたメールアドレスに、本物そっくりの偽メールが届くおそれがあるので、メールのリンクからパスワードやカード番号を入れないでください。

お知らせのメールが届きません。漏れていないということですか?

ユミルリンクから連絡のない利用企業では、今のところ漏れたことは確認されていません。ただし、件数を調べている途中のシステムが16あり、あとから対象が増えるおそれがあります。使っている会社のサイトのお知らせを確認してください。

ほかにも、メール配信サービスから漏れた例はありますか?

10月には、エックスサーバーがメール配信に使っていた「ブラストメール」でも情報が漏れています。当てはまる人は、ブラストメールの情報漏洩の記事で確認してください。

問い合わせ先

ユミルリンクの問い合わせ先は、第2報のページの下にある「本件に関するお問い合わせ先」で確認してください。利用企業ごとの窓口は、それぞれの発表のページに載っています。

公式の発表

2026年10月28日8時27分(日本時間)時点の公式の発表の内容です。

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

社内エンジニアとして、SREとセキュリティの仕事をしています。サーバーの構築や運用、クラウド環境の設計にも関わってきました。趣味はゲームと漫画・アニメ。

コメント

コメントする

目次