JAL(日本航空)やJTA(日本トランスオーシャン航空)の便を予約したことがある人の中には、自分の予約情報が見られたのか、気になっている人も多いと思います。JALによると、見られた形跡があるのは約92,000名分で、クレジットカード番号とパスワードは漏れていません。
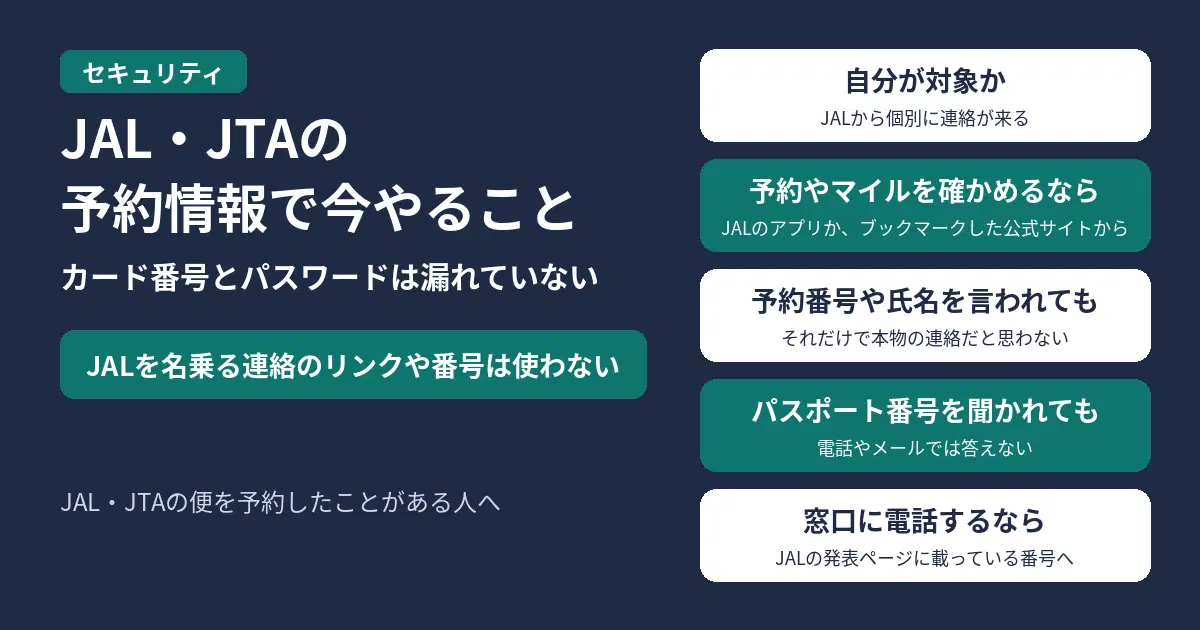
今やることは、JALからの個別の連絡を待つことと、JALを名乗るメール・SMS・電話のリンクや番号を使わないことの2つです。
10月29日11時26分時点の、JAL・JTAの公式発表にもとづく内容です。
目次
何が起きたのか
JALとJTAは、予約・発券や搭乗手続きをまとめて処理する「旅客サービスシステム」を、アマデウス社(Amadeus IT Group, S.A.)に任せています。
2026年10月23日、アマデウス社からJALに「システムへの不正アクセスで、予約情報の一部が外から参照された形跡がある」と報告があり、JALとJTAが10月28日に発表しました。
アマデウス社は必要なセキュリティ対策をすでに終えています。発表の時点で、情報が不正に使われた事実は確認されていません。運航への影響もありません。
対象の人数と、見られた項目
| 人数 |
見られた形跡がある項目 |
| 約90,000名 |
予約番号、氏名、搭乗日、搭乗区間、搭乗クラス |
| 約2,000名 |
上の項目に加えて、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など |
| 合計 |
約92,000名 |
JALが「予約記録が外部から参照された形跡がある期間」としているのは、2023年8月10日から2026年9月23日です。対象は、JAL・JTAの便名の予約記録の一部です。
クレジットカード番号と、各種パスワードは漏れていません。
自分が対象かどうか
対象の人には、JALから個別に連絡が来ます。そのときに、JALグループを装ったメールや電話への注意も案内されます。
この件の専用の問い合わせ窓口は、10月29日から受け付けています。受付は平日の日本時間10時〜17時で、土日祝日は休みです。電話番号はJALの発表ページで確かめてください。
今やること
- JALを名乗るメール・SMS・電話のリンクや番号は使わないでください。JALも、対象の人への個別の連絡の中で、JALグループを装った不審なメール・電話・偽サイトへの誘導への注意を呼びかけるとしています。
- 予約やマイルを確かめるときは、JALのアプリか、ブックマークしたJALの公式サイトから開いてください。
- 予約番号・氏名・搭乗日を言い当てられても、それだけで本物の連絡だと思わないでください。約90,000名分は、この項目が見られています。
- パスポート番号やマイレージ番号を、電話やメールで聞かれても答えないでください。約2,000名分は、これらの項目も見られています。
- 窓口に電話するときは、届いたメールに書かれた番号ではなく、JALの発表ページに載っている番号にかけてください。
ANAはどうなのか
ANA(全日本空輸)もアマデウス社のシステムを使っていて、不正アクセスの有無などを「確認中」としていると、日本経済新聞(10月28日)が伝えています。ANAの便を使った人は、ANAの公式サイトの発表を待ってください。
よくある疑問
クレジットカードを止める必要はある?
JALによると、クレジットカード番号は漏れていません。JALの発表には、カードを止めるようにという案内はありません。
パスワードを変えたほうがいい?
JALは、各種パスワードの漏えいはないとしています。ただ、JALのパスワードをほかのサイトと同じにしているなら、別のものにしておくと安心です。
出典

コメント