※本記事にはプロモーションが含まれます。
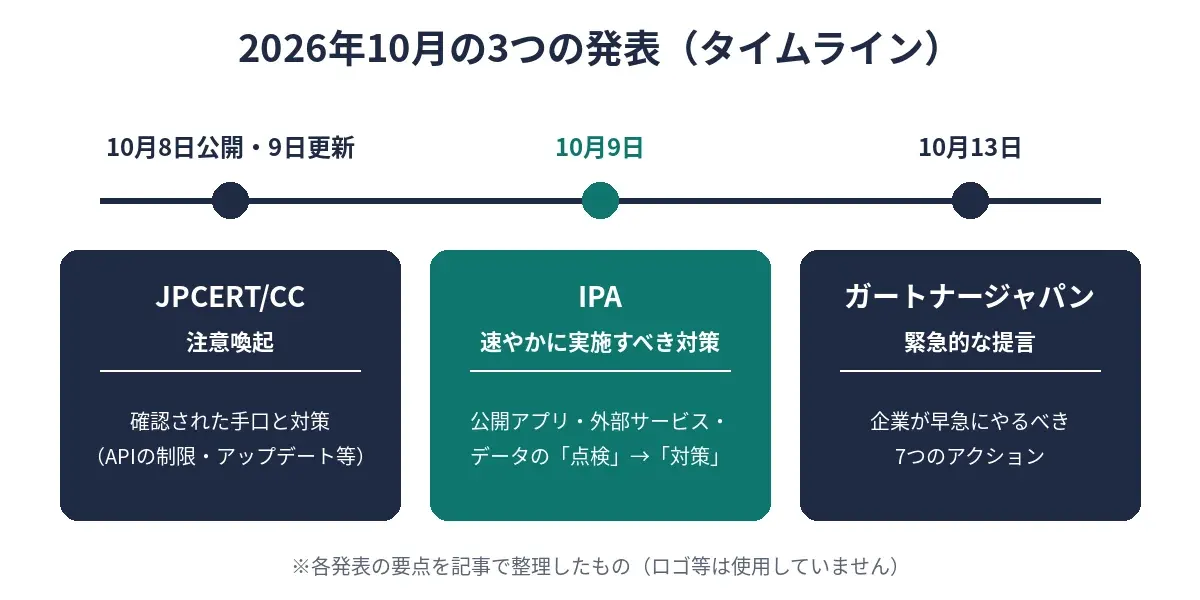
2026年9月ごろから、国内の組織で不正アクセスによる個人情報の漏えいが相次いでいます。これを受けて、JPCERT/CC(10月8日公開・9日更新)、IPA(情報処理推進機構、10月9日)、ガートナージャパン(10月13日)が、続けて注意喚起や提言を出しました。
どれも主に企業向けの内容ですが、考え方は小さな会社や個人でサイトを運営している人にも役立ちます。この記事では、3つの公式発表の内容を整理し、小さな会社・個人が今すぐ確認したいことにかみくだいて紹介します。
何が起きているのか
JPCERT/CCの注意喚起によると、2026年9月前後から、国内組織で不正アクセスによる個人情報などの漏えい被害が相次いでいます。一つの共通した弱点が狙われているのではなく、複数の製品やサービスで被害が出ているとしています。
JPCERT/CCが挙げている主なパターンは次のとおりです(すべての事案で同じ手口というわけではありません)。
- さまざまなソフトウェアの既知の脆弱性を探して悪用しようとする。設定ファイルやバックアップファイルの置きっぱなしなど、管理の不備も狙われる
- アプリのAPI(プログラム同士がやりとりする窓口)に不正なリクエストを送り、情報を書き換えたり、不正なアカウントを作ったりする
- BIツールなどの製品の既知の脆弱性を悪用する
また、一般向けのアプリだけでなく、社員向けの管理システムなど「外部の人が使う想定のないシステム」が被害にあうケースもあると注意しています。
IPAも、公表された事例の傾向から、外部に公開しているアプリやサービスへの侵入、アカウントの乗っ取りが起点になっているとみられると説明しています。
3つの公式発表のポイント
| 発表 | 日付 | 主なポイント |
|---|---|---|
| JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」 | 10月8日公開・9日更新 | 確認されている手口と対策(APIへのアクセス制限、最小限の権限、アップデートの適用、不要な公開の停止、不要なデータを残さない など) |
| IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」 | 10月9日 | すぐやる「点検」(公開しているアプリ・使っている外部サービス・持っているデータ)と、その後の「対策」 |
| ガートナージャパン「多発する日本企業の不正アクセス事案に関する緊急的な提言」 | 10月13日 | 企業が早急にやるべき7つのアクション(公開しているものの緊急点検、ログの確認、不要な個人情報の消去確認、委託先の確認 など) |
ガートナーが挙げた7つのアクション
ガートナージャパンは、企業が早急に取り組むべきアクションとして、例として次の7つを挙げています(ガートナーの発表をもとに、わかりやすい言葉に言いかえています)。
- インターネットに公開しているもの(Webアプリ、API、管理画面、VPN、クラウド、拠点、取引先などのサードパーティも含む)を緊急点検する
- ソフトウェアの脆弱性だけでなく、認証・認可(ログインや権限の仕組み)、API、そのほかの設定ミスも含めて点検する
- VPN、IDS/IPS(不正な侵入を見つける・防ぐしくみ)、WAF(Webアプリを攻撃から守るしくみ)、APIゲートウェイ、認証基盤、Webサーバ、従業員向けシステム、クラウド環境などのログや関連情報をまとめて調べ、いつもと違うアクセス、アカウントの作成や権限の変更、設定の変更、大量のデータ取得など、不正アクセスや侵害のサインがないかを緊急確認する
- 使う必要がなくなった個人情報が速やかに消去されているかを確認し、プライバシーの原則にそった対応になっているかを改めて確認する
- ラテラル・ムーブメント(内部に侵入した後、ほかのシステムへ広がっていくこと)をおさえる対策をとる(セグメンテーション[ネットワークを区切って隔離すること]、特権の管理など)
- サードパーティ(特に自社の重要な情報やシステムを扱う委託先、クラウド事業者、拠点など)に、影響があるかどうか、緊急点検の状況、侵害されたときの連絡体制、インシデント対応の手順、復旧の見通しを確認する
- 点検で見つかった重大なエクスポージャ(外から見えてしまっている弱点)を緊急に直す。サービスの停止や制限、緊急の改修についての経営判断を素早く行う。復旧手順、バックアップ、お客さまへの通知体制も再確認する
小さな会社・個人が今すぐ確認したい6つのこと
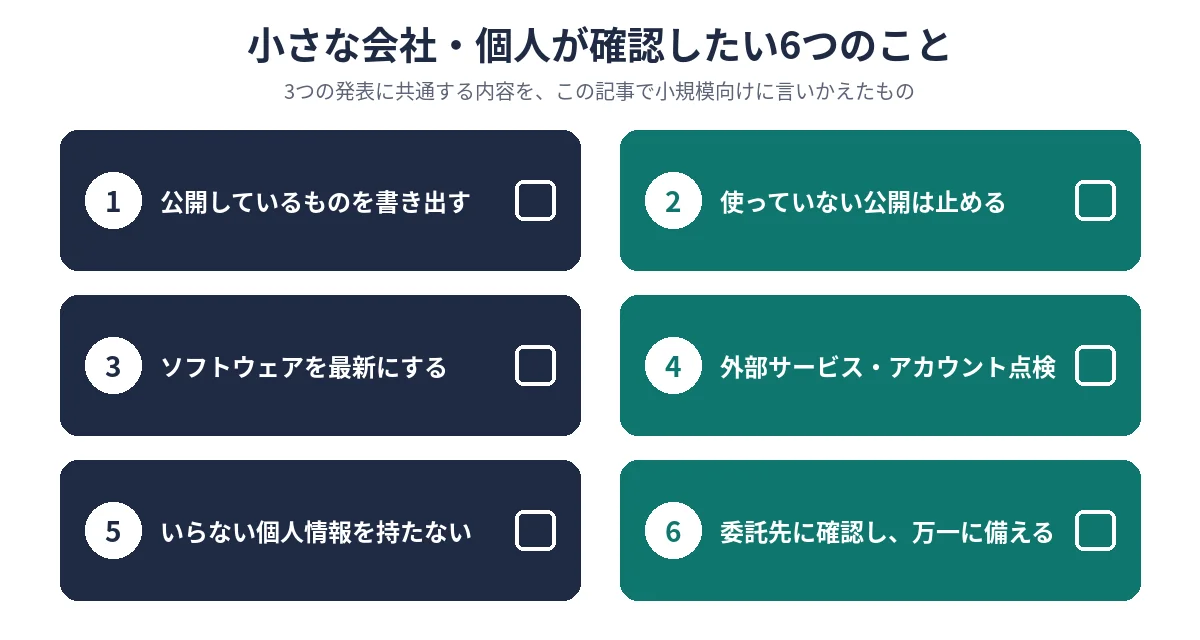
ここからは、3つの発表に共通する内容を、小さな会社や個人向けに言いかえてまとめます。
この6つは、JPCERT/CC・IPA・ガートナーの3つの発表をもとに、小さな会社や個人サイト向けに編集部がしぼってまとめた簡易版で、公式のリストではありません。ガートナーが挙げた7つのアクションは、上の一覧をご覧ください。
1. インターネットに公開しているものを書き出す
IPAは、自分で作って公開しているアプリやサービスがあるかの確認を、ガートナーは公開しているもの(Webアプリ、管理画面、クラウドなど)の緊急点検を求めています。小さな会社や個人なら、たとえばWebサイト、ブログ、ネットショップ、問い合わせフォーム、管理画面などを一覧にしてみましょう。
2. 使っていないもの・公開しなくてよいものは止める
JPCERT/CCは、業務に必要ないサービスや機能(管理機能など)がインターネットに公開されている場合は公開を止めるよう推奨しています。昔作ったまま放置しているサイトやテスト用のページがないか見直しましょう。
3. ソフトウェアを最新にする
JPCERT/CCは既知の脆弱性がある版を使っている場合は修正済みのアップデートを適用するよう、IPAも未適用の脆弱性対応パッチがあればできるだけ早く適用するよう求めています。サイトで使っているソフトやプラグイン、パソコンのOSも更新しておきましょう。Windowsの更新については2026年10月のマイクロソフト月例更新の記事も参考にしてください。
4. 使っている外部サービスとアカウントを点検する
IPAは、使っているクラウドサービスなどの外部サービスをすべて洗い出し、次のような異常がないか確認するよう求めています。
- 作った覚えのないアカウントがないか
- 削除・無効にしたはずのアカウントが有効になっていないか
- ログイン履歴に、いつもと違う場所や時間からのログインがないか
その後の対策としては、多要素認証やパスワードの強化、アカウントの権限の見直しを挙げています。パスワードに代わるログイン方法についてはパスキーとは?で解説しています。
5. いらない個人情報を持たない
IPAは「不要な情報は持たない」という基本原則のもと、持っている情報を把握して必要最小限にするよう求めています。JPCERT/CCも、保存期間を過ぎたデータや使い終わったデータを残さないよう推奨し、ガートナーも、使わなくなった個人情報が速やかに消去されているか確認するよう挙げています。古い問い合わせデータや顧客リストなどを見直しましょう。
6. 委託先・取引先にも確認し、万一に備える
ガートナーは、重要な情報やシステムを扱う委託先やクラウド事業者に、影響の有無や緊急点検の状況、侵害時の連絡体制などを確認するよう提言しています。また、復旧手順やバックアップ、顧客への通知体制の再確認も挙げています。バックアップの考え方はランサムウェアから守る!バックアップ3-2-1ルールをご覧ください。
おかしな点を見つけたら
IPAは、異常なログやアカウントが見つかった場合は速やかにセキュリティインシデントと判断して対応を進め、専門のセキュリティベンダーに詳しい調査を依頼することを強く推奨しています。IPAには不正アクセス対策特設サイトがあり、中小企業向けのインシデント対応の手引きなども案内されています。
パソコン・スマホのセキュリティ対策も見直そう
今回の注意喚起は主にサーバーやサービス側の話ですが、管理画面にログインするパソコンやスマホが安全であることも大切です。セキュリティソフトを入れていない場合は、この機会に検討してみてください。
軽さと検出力で選ぶなら:巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ
パソコンとスマホをまとめて守るなら:ノートン 360、PCもMacもスマホもこれ一本!
まとめ
- 2026年9月ごろから国内で不正アクセスによる個人情報の漏えいが相次ぎ、JPCERT/CC・IPA・ガートナーが注意喚起や提言を出した
- 公開しているものの把握、不要な公開の停止、アップデート、アカウントと多要素認証の点検、不要なデータの削除、委託先の確認とバックアップが共通のポイント
- 異常を見つけたらインシデントとして扱い、専門家に相談する

コメント