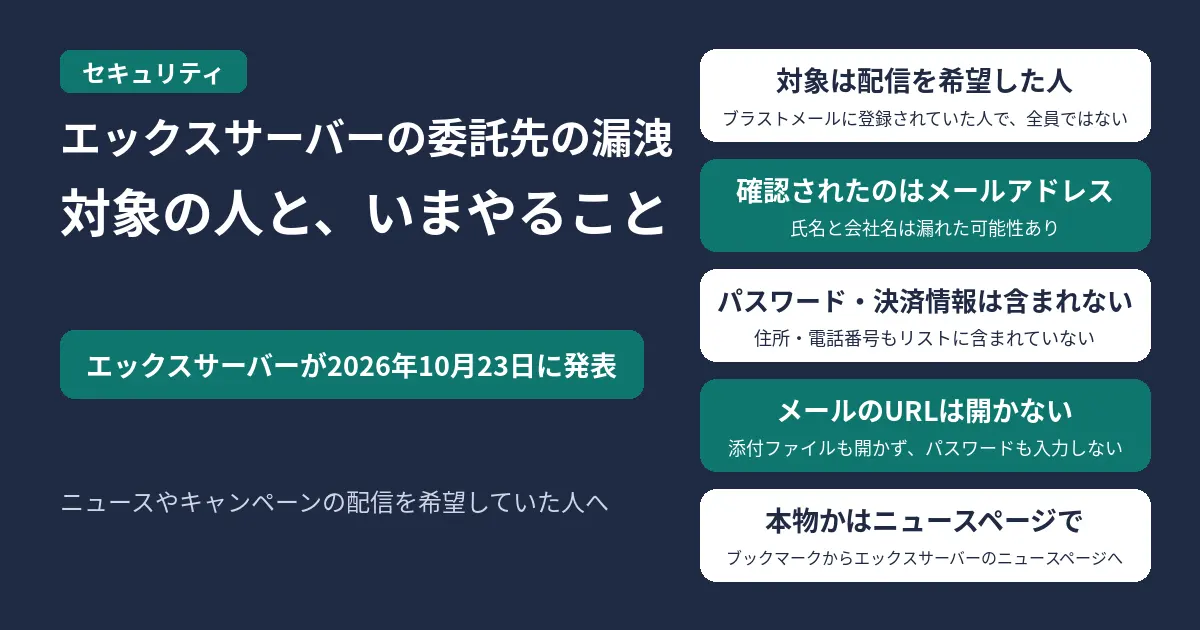
エックスサーバー株式会社は2026年10月23日、メール配信に使っていた外部のサービス「ブラストメール」が不正アクセスを受け、登録していたお客様の個人情報が漏れたと発表しました。対象は、エックスサーバーのサービスを使っている人や過去に使っていた人のうち、ニュースやキャンペーン情報の配信を希望し、ブラストメールに登録されていた人で、利用者の全員ではありません。
漏れたことが確認されているのはメールアドレスで、氏名と会社名は漏れた可能性があるとされています。ログインパスワード・住所・電話番号・クレジットカード情報などの決済情報は、登録していたリストに含まれていません。このあとエックスサーバーを装った不審なメールが届くおそれがあるため、メールの中のリンクは開かずに確かめてください。
目次
結論:いま押さえること
- 対象は、ニュースやキャンペーン情報の配信を希望し、ブラストメールに登録されていた人です。エックスサーバーは、確認が取れ次第、対象の人に個別にメールで知らせるとしています。
- 漏れたことが確認されている情報はメールアドレスです。氏名と会社名は、漏れた可能性があるとされています。
- ログインパスワード・住所・電話番号・クレジットカード情報などの決済情報は、登録していたリストに含まれていません。
- エックスサーバーのシステムへの不正アクセスは確認されていません。サーバーや管理画面への不正アクセスで起きたものではない、とされています。
- 次にやること:エックスサーバーを名乗るメールが届いても、メールの中のURLを開かず、添付ファイルも開かず、個人情報やパスワードを入力しないでください。本物の知らせかどうかは、ブックマークなどからエックスサーバーのニュースページを開いて確かめます。
- 2026年10月24日16時27分(日本時間)時点の発表内容です。
何が起きたか
ブラストメールは、株式会社ラクスの子会社である株式会社ラクスライトクラウドが提供するメール配信システムです。エックスサーバーは、ニュースやキャンペーン情報の配信を希望した人の情報を、このサービスに登録していました。
| 日付(2026年) |
できごと |
| 10月21日 |
0時30分、ブラストメールのサービスが止まる(ブラストメールの10月24日13時20分の更新でも、再開の日時は未定) |
| 10月21日 |
ラクスが第1報(不審なアクセスの検知とサービス停止)と第2報(不正アクセスでデータが持ち出されたことを確認)を発表 |
| その後 |
エックスサーバーが、ブラストメールの提供元から、登録していたメール配信先リスト(読者データ)の全件が漏洩したとの報告を受ける |
| 10月23日 |
エックスサーバーが漏洩を発表 |
ラクスの第2報によると、外部の第三者が株式会社ラクスライトクラウドのAPI用サーバー2台に侵入してコマンドを実行し、販売管理システムとサービスのデータベースに接続して、データを持ち出しました。侵入経路の詳しい内容は、ラクスが調べています。
自分が対象かどうか
エックスサーバーの発表では、対象になるのは次の両方にあてはまる人です。
- エックスサーバーのサービスを今使っている人、または過去に使っていた人
- ニュースやキャンペーン情報の配信を希望し、エックスサーバーがブラストメールに情報を登録していた人
エックスサーバーのサービスを使ったことがある人の全員が対象になるのではありません。対象人数は、エックスサーバーが提供元に確認しています。対象の人には、確認が取れ次第、エックスサーバーから個別にメールで案内するとしています。
自分の会社でブラストメールを契約している場合は、エックスサーバーの件とは別に、契約者としての情報も持ち出されています。ラクスの第2報によると、株式会社ラクスライトクラウドの販売管理システムから、すべての契約者の会社名・担当者名・電話番号・メールアドレス・請求先のメールアドレス・契約と支払いの履歴などが持ち出されました。クレジットカード番号は、同社では持っていないとされています。一部の契約者については、配信先リストなどメール配信に関する情報の漏洩も確認されています。ブラストメールの10月24日13時20分の更新では、配信先リストなど契約者の情報のほかにも漏洩が確認された契約は344件で、344件すべてに個別の連絡を終えたとしています。専門機関による外部の調べは続いていて、件数は変わる可能性があるとされています。次の報告は10月25日10時ごろの予定です。344件に入っているかどうかは個別のメールで知らされるので、契約している会社は、ブラストメールからの連絡が届いていないかを確かめてください。
漏れた情報と、含まれていない情報
| 情報 |
発表の内容 |
| メールアドレス |
漏洩を確認 |
| 氏名 |
漏洩した可能性あり |
| 会社名 |
漏洩した可能性あり |
| ログインパスワード |
リストに含まれていない |
| 住所 |
リストに含まれていない |
| 電話番号 |
リストに含まれていない |
| クレジットカード情報などの決済情報 |
リストに含まれていない |
氏名と会社名がどこまで漏れたか、ほかに漏れた情報があるかは、エックスサーバーが提供元に確認を進めています。新しくわかったことは、エックスサーバーのニュースページで知らせるとしています。
届いたメールが本物か不安なとき
エックスサーバーは、今回の漏洩にともなって、エックスサーバーやそのサービスを装った不審なメールが送られるおそれがあるとしています。届いたときは、次のことを守ってください。
- メールの中のURLにアクセスしない
- 添付ファイルを開かない
- メールから開いたページに、個人情報やパスワードを入力しない
本物の知らせかどうかを確かめたいときは、メールのリンクは使わず、ブックマークや自分で入力したアドレスからエックスサーバーのニュースページを開いて、発表の内容と照らし合わせます。公表されている偽メールの件名・本物の送信元アドレスと、ログイン情報を入れてしまったときの手順は、エックスサーバーを装った偽メールの見分け方にあります。
エックスサーバーの対応
- 漏洩がわかったあと、ブラストメールとエックスサーバーのシステムとのデータ連携を止めました。
- ブラストメールの利用をやめ、自社で開発したメール配信システムに移ります。
- 提供元と連携して漏れた情報の詳しい内容を確かめ、情報の管理体制と委託先の管理方法を見直すとしています。
よくある質問
パスワードは変えたほうがいい?
エックスサーバーの発表では、ブラストメールに登録していたリストにログインパスワードは含まれていません。ただ、偽のメールからログイン画面に似たページを開き、パスワードを入れてしまったときは、すぐに対処が要ります。その場合の手順は、エックスサーバーを装った偽メールの見分け方にあります。
自分のサイトやメールに影響はある?
エックスサーバーは、自社のシステムへの不正アクセスは確認されていないとしています。今回の漏洩は外部のメール配信サービスへの不正アクセスによるもので、エックスサーバーのサーバーや管理画面への不正アクセスで起きたものではない、と説明しています。
対象かどうかの知らせはいつ届く?
エックスサーバーは、漏れた情報の詳しい内容と対象人数を提供元に確認していて、確認が取れ次第、対象の人に個別にメールで案内するとしています。
公式の発表

コメント