プリザンターを
当ては
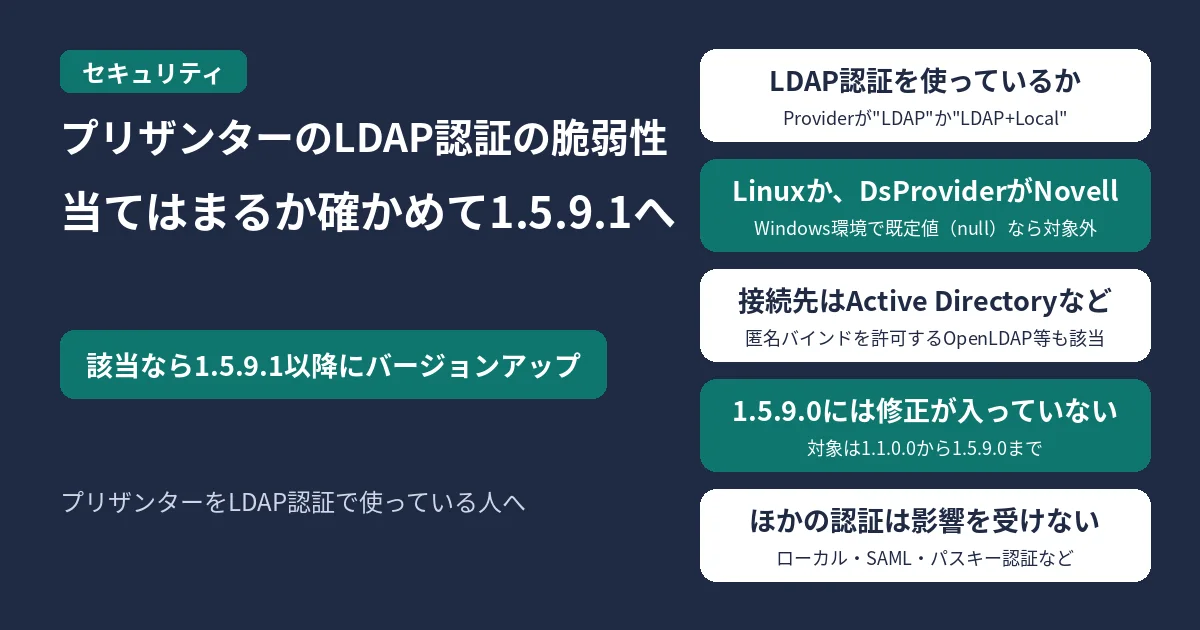
結論:いま押さえること
- 対象の
バージョンは 1.1.0.0から 1.5.9.0までです (JVNによる)。 Community Editionと Enterprise Editionの 両方が 当ては まります。 - 10月13日に
出た 1.5.9.0には、 この 修正は 入っていません。 1.5.9.0を 使っている 場合も、 1.5.9.1以降に 上げます。 - 影響を
受けるのは LDAP認証を 使っている 場合だけです。 ローカル認証、 SAML認証、 パスキー認証、 統合Windows認証、 二段階認証 (メール、 TOTP)は 影響を 受けません。 - Pleasanter.netと
プライベートクラウドは、 LDAP認証が 設定されていないので 対象外です。 インプリムが 確かめていて、 利用者の 対応は 要りません。 - 2026年10月24日9時59分
(日本時間) 時点の 公式の 内容です。
どんな脆弱性か
公式の
ログイン画面に
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-113438 |
| JVNの |
JVN#82312317 |
| CVSS |
CVSS v4.0の |
| 対象の |
1.1.0.0から |
| 修正した |
1.5.9.1 |
自分が当てはまるかの確かめ方
1. LDAP認証を使っているか
公式は、Authentication.json のProvider で"LDAP" か"LDAP+Local" に
"Provider": "LDAP"
"Provider": "LDAP+Local"LDAP認証と"LDAP+Local")
2. プリザンターの構成と、接続先のLDAPサーバー
公式に
- プリザンターを、
Linux環境 (Docker版を 含む)か、 Windows環境で 「DsProvider」に 「Novell」を 指定して 動かしている - 接続先の
LDAPサーバーが、 Active Directoryか、 匿名バインドを 許可している OpenLDAP、 389 Directory Serverなどである
LDAP認証を
| プリザンター |
Active Directory | OpenLDAP等 |
OpenLDAP等 |
|---|---|---|---|
| (1) Linux環境 |
該当 | 該当 | 対象外 |
| (2) Windows環境で |
該当 | 該当 | 対象外 |
| (3) Windows環境で |
対象外 | 対象外 | 対象外 |
DsProvider はAuthentication.json の"Novell" は"Novell" しか
いますること
判定の
運用の
よくある質問
1.5.9.0に上げたばかり。もう一度上げる?
判定の
Windowsで動かしていて、DsProviderを指定していない。対象?
公式の
OpenLDAPを使っている。対象?
匿名バインドを

コメント