ノーコードでWebサイトを作れるサービス「Studio」が不正アクセスを受け、Studioに登録しているすべての利用者のアカウントの情報や、Studioで作られたサイトのフォームに送られた内容などが流出した可能性があると、Studio株式会社が10月16日に発表しました。デジタル庁は、5つの問い合わせフォームの内容が対象になりうるとしていて、フォームごとの最大件数を足すと13,323件です。埼玉県と千葉県も、県の事業で使っていたフォームの情報が対象になると発表しました。
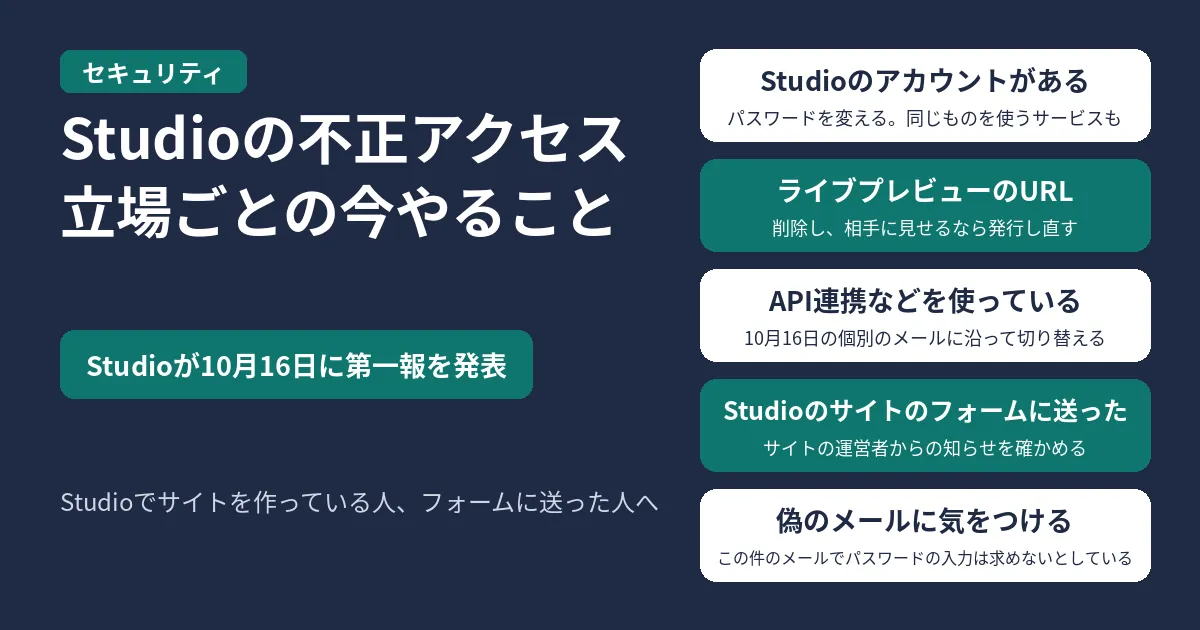
Studioのアカウントを持っている人は、パスワードを変え、ライブプレビューのURLを削除して発行し直します。Studioで作られたサイトのフォームに送ったことがある人は、そのサイトの運営者からの知らせを確かめ、運営者や役所を名乗る不審な連絡に気をつけます。
目次
結論:立場ごとの今やること
| あなたの立場 |
やること |
| Studioのアカウントを持っている |
パスワードを変える。同じパスワードを使っているほかのサービスも変える。ライブプレビューのURLを削除し、必要なら発行し直す |
| API連携・Webhook通知・Googleスプレッドシート連携・カスタムプロキシ・パスワード保護ページを使っている |
10月16日に届いた個別のメールに沿って、キーやURL、パスワードを切り替える(下の表) |
| Studioで作られたサイトのフォームに送ったことがある |
サイトの運営者からの知らせを確かめる。送った内容についての問い合わせ先は、そのサイトの運営者 |
| Studio AI(当初の名前は「Auto」)の先行利用に申し込んだ |
対象の人にはStudioから個別に連絡が来る。パスワードの変更はいらない |
- 2026年10月25日7時59分(日本時間)時点の公式の発表の内容です。
- Studioは、第三者が実際に情報を取得した事実は確認できていないものの、取得されたものとみなして対応しています。
- 対象の件数は、Studioがまだ精査しています。
何が起きたか
Studioによると、第三者がStudioの一部の機能の脆弱性を悪用してStudioのクラウド環境に入り、環境の中のデータを外から取得できる状態にしていました。この状態は、Studioが10月14日に対処するまで続きました。
| 日時(日本時間) |
できごと |
| 9月30日〜10月1日 |
第三者による不正アクセス(今の時点で確認できている期間) |
| 10月13日 |
Studioが社内の調査で不正アクセスを確認 |
| 10月13日〜14日 |
脆弱性を直し、使われた経路を塞いだ |
| 10月14日2時30分ごろ |
ログインしていたすべての利用者を、一度ログアウトさせた |
| 10月16日 |
第一報を発表し、機能ごとの個別のメールを送った |
| 10月17日 |
フォームを使っている人向けの案内を出した。フォームの送信内容やAPIキーを暗号化する鍵を、新しい鍵に切り替えた |
| 10月18日 |
不正アクセスについての案内ページを公開した |
| 10月20日 |
個人情報保護委員会への報告を、個別に出すか、Studioとの連名で出すかを選べるようになった |
Studioは、データの改ざんや削除は確認されていないとしています。第三者が取得した認証情報には、データを書き換えられる権限も含まれていましたが、Studioの調査では、その認証情報でデザインエディタやCMSの内容を書き換えたり削除したりした記録はありませんでした。不正ログインや情報の悪用といった二次被害があったかどうかは、調査中です。原因の調査結果と再発防止策は、続報で知らせるとしています。
流出した可能性がある情報
Studioに登録しているすべての利用者について、次の情報が流出した可能性があります。
- Studioのアカウントの情報(ユーザー名、メールアドレス、ハッシュ化したパスワードなど)
- Studioで管理しているデータ(デザインエディタとCMSの内容、フォームに送られた内容、Google reCAPTCHA v3の設定、Webhook通知のURL)
- 公開前のページを見るためのライブプレビューのURL
- 設定に入っている認証情報(API連携に登録した外部サービスのAPIキーやトークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシのプロキシキー)
フォームの送信内容やAPIキーなどは、暗号化して保存していたものも、暗号を解くための鍵が同じ不正アクセスで読み出されたため、中身を知られた可能性があります。Studioのパスワードとパスワード保護ページのパスワードは、ハッシュ化して保存されていました。Studioは、ハッシュから元のパスワードを割り出すのは難しいものの、その可能性を完全には否定できないとして、パスワードを変えるよう求めています。
フォームに送られた内容のうち、対象になるものとならないものは次のとおりです。
| 対象になる |
対象にならない |
| Studioに保存されていた回答 |
「フォームの結果をStudioに保存」を無効にしていた間に送られた回答 |
| ゴミ箱に移した回答(完全に削除していないもの) |
9月30日より前に完全に削除した回答 |
| ライブプレビューでテスト送信した回答 |
Googleフォームなど、外部のサービスのフォームを埋め込んでいた場合の回答 |
| プランの上限を超えて、ダッシュボードに表示されなかった回答 |
添付ファイルの中身(対象になるのはファイル名だけ) |
2022年12月から2023年8月にStudio AI(当初の名前は「Auto」)の先行利用に申し込んだ人については、申し込みのときのメールアドレス、ユーザー名、住んでいる国(申し込みのときの接続元のIPアドレスからStudioが判定したもの)も対象です。Studioのアカウントを持っていない人も含まれます。
自分が対象か確かめる方法
- メール:Studioは10月16日に、対象のプロジェクトのオーナーへ機能ごとの個別のメールを送りました。件名は「【重要】不正アクセスに伴う、」で始まります。届いていないときは、迷惑メールのフォルダも見ます。
- Studioの画面:知らせがある人には、Studioにログインしたときにバナーやポップアップが出ます。
- 問い合わせ窓口:メールが見当たらないときや、自分では確かめられないときは、Studioの専用の窓口に問い合わせます。受け付けは24時間で、回答は平日の10時〜18時に受け付けた順です。
Studioの利用者がやること
パスワードを変える
メールアドレスとパスワードでStudioにログインしている人は、Studioのパスワードを変えます。同じパスワードをほかのサービスでも使っているときは、そちらも変えます。同じメールアドレスとパスワードの組み合わせで、ほかのサービスに不正にログインされるおそれがあるためです。
GoogleログインやFacebookログインだけを使っていて、Studioのパスワードを設定していない人は、変えなくてかまいません。以前にメールアドレスとパスワードで登録やログインをしたことがある人はパスワードが設定されている可能性があるので、ログイン画面の「パスワードをお忘れですか?」から設定し直します。設定し直したあとも、これまでどおりGoogleやFacebookでログインできます。
ライブプレビューのURLを削除する
ライブプレビューのURLを発行しているときは、削除します。削除したURLは使えなくなるので、相手にまだ見せる必要があるときは、新しいURLを発行して送り直します。
使っている機能ごとの切り替え
| 機能 |
やること |
| API連携(Data Connect API・API連携(Beta)) |
microCMSやNotionなどのサービスで新しいキーを発行し、Studioの設定を新しいキーに変えてから、古いキーを失効させる。9月30日以降に心当たりのない利用がないかも確かめる |
| Webhook通知 |
通知先のサービスで新しいURLを発行し、Studioに登録したURLを変えてから、古いURLを無効にする。9月30日以降に心当たりのない通知が来ていないかも確かめる |
| Googleスプレッドシート連携 |
Studioで連携を解除し、Googleアカウントの「リンク済みアプリ」でStudioのアクセス権を削除してから、連携し直す |
| カスタムプロキシ |
Studioが発行した新しいプロキシキーに、自分のサーバーの設定を差し替え、終わったら窓口に知らせる。期限は10月16日のメールを受け取ってから30日以内 |
| パスワード保護ページ |
パスワードを変え、ページを見る人に新しいパスワードを伝える |
| Google reCAPTCHA v3 |
Studioは、シークレットキーを一律に替えるようには求めていない。フォームが送れなくなったときや、管理画面で心当たりのない利用が増えているときは、新しいキーに替える |
キーやURLは、新しいものに切り替えてから古いものを止めます。古いものを先に止めると、サイトの連携や通知が止まることがあります。
Studioを名乗る偽のメールに気をつける
この件に便乗して、Studioを名乗るフィッシングのメールが送られるおそれがあります。Studioからのメールは、@studio.designか@studio.siteのアドレスか、Studioのヘルプ「Studioから配信されるメールの種類と停止方法」に載っているアドレスから届きます。Studioのログイン画面のURLはapp.studio.designです。Studioは、この件のメールでパスワードや認証情報の入力を求めることはないとしています。メールのリンクから開いた画面でパスワードを求められたときは、入力しないで窓口に知らせます。
小さな会社や個人のサイトが、ほかの不正アクセスの件もふまえて確かめておきたいことは、不正アクセスが相次ぐ今、小さな会社・個人サイトが確認すべきことの記事で分かります。
Studioで作られたサイトのフォームに送ったことがある人
Studioで作られたサイトのフォームに送った内容は、そのサイトの運営者が集めて管理しているもので、Studioは運営者から預かって保管しています。そのため、Studioは一人ひとりが送った内容についての問い合わせには答えられないとしています。自分が送った内容や、そのサイトの対応については、知らせを送ってきたサイトの運営者に問い合わせます。
デジタル庁は、デジタル庁や関係機関を名乗る不審なメール、電話、SMSに気をつけるよう呼びかけています。心当たりのない連絡に書かれたリンクや添付ファイルは開かず、パスワードやクレジットカードの番号を入力しないようにします。
フォームで個人情報を集めていたサイトの運営者
Studioによると、フォームで集めた個人情報がこの件の影響を受けるときは、個人情報保護法にもとづいて、運営者からフォームを送った本人への通知が必要になることがあります。個人情報保護委員会への報告は、運営者が個別に出すか、Studioがまとめて運営者との連名で出すかを選べます。連名の報告の申し込み方は、Studioが改めて案内するとしています。本人への通知は、運営者がすることで、連名の報告とは別です。
デジタル庁・埼玉県・千葉県の発表
デジタル庁(10月22日)
デジタル庁はサイトの運営の一部にStudioを使っていて、10月16日にStudioから報告を受けました。対象になりうるのは、2021年5月から2023年3月までにデジタル庁のサイトの問い合わせフォームに入力された内容です。
| フォーム(件数) |
入力された項目 |
| 一般的な意見・要望(最大8,833件) |
氏名、メールアドレス、問い合わせの内容 |
| 採用についての問い合わせ(最大250件) |
氏名、メールアドレス、電話番号、問い合わせの内容 |
| 接種証明書アプリについての問い合わせ(最大3,661件) |
氏名、メールアドレス、問い合わせの内容 |
| マイナちゃんの着ぐるみの借用についての問い合わせ(最大117件) |
氏名、メールアドレス、所属、送付先の住所、電話番号など |
| ワークショップなどへの参加(最大462件) |
氏名、メールアドレス、所属、電話番号など |
このほか、デジタル庁の職員や委託先の担当者のStudioのアカウント35件(氏名とメールアドレス)も対象です。ワークショップなどへの参加を除く4つのフォームでは、氏名やメールアドレスは、任意で書いた場合だけ対象です。デジタル庁は、二次被害は確認されていないとしています。
埼玉県(10月16日)
さいたま緑の森博物館のイベントの申し込みと問い合わせで集めた個人情報、計162件(10月16日時点)です。博物館の指定管理者の石坂産業から県に報告がありました。県は、不正利用は確認されていないとしていて、漏えいの有無と範囲を確かめています。
千葉県(10月20日・10月23日)
千葉県は10月20日に、県の委託事業のうち4つの事業でStudioを使っていたと発表しました。対象の人には、10月20日までに不審なメールへの注意などを知らせています。
| 事業 |
対象 |
| 若者の仲間づくり支援事業「ちば部」 |
サポーターに登録した78事業者、問い合わせフォームの15名(18件) |
| 在宅医療スタートアップ支援事業 |
アドバイザーの派遣を申し込んだ29の医療機関 |
| 企業課題解決型DX人材育成事業 |
研修でStudioのアカウントを作った参加者11名(氏名とメールアドレス) |
| 外国人観光客向け体験観光プログラム魅力向上支援事業 |
問い合わせフォームの4事業者(5件) |
10月23日には、千葉県スポーツ協会が、ちばジュニアアカデミー発掘・育成事業の問い合わせフォームに入力された3名分の情報(氏名、メールアドレス、電話番号、問い合わせの内容など)が対象になると公表しました。協会から測定の業務を任されている一般社団法人スポーツ能力発見協会が、ウェブサイトの制作と運営にStudioを使っていました。
よくある質問
Studioのパスワードは漏れたのですか?
パスワードそのものではなく、ハッシュ化したパスワードが流出した可能性があります。元のパスワードを割り出すのは難しいとされていますが、Studioは念のため変えるよう求めています。
対象の件数はいつわかりますか?
Studioは、件数は精査中で、確定したら続報で知らせるとしています。原因の調査結果、再発防止策、二次被害の有無も続報で知らせるとしています。
Studioを使っていないのに、知らせが届きました
Studioで作られたサイトのフォームに送ったことがあると、そのサイトの運営者から知らせが届くことがあります。Studio AIの先行利用に申し込んだ人には、Studioのアカウントがなくても、Studioから連絡が来ることがあります。届いた知らせのリンクを開く前に、送り主が本当にその運営者やStudioかを確かめます。
公式の発表

コメント