ConnectWise Cloud Backup経由でMicrosoft 365が狙われる|Storm-0940の手口と管理者が確かめること

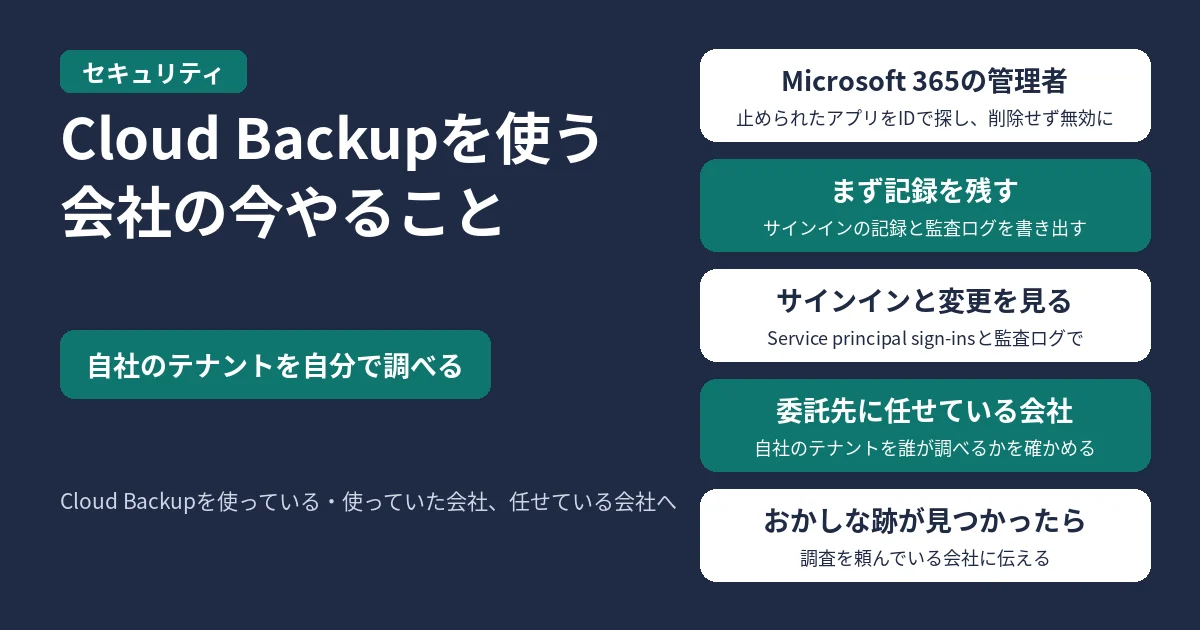
Cloud Backupを使う会社の今やること。自社のテナントを自分で調べる。Microsoft 365の管理者は、ConnectWiseが止めたアプリをアプリケーションIDで探し、削除せずに無効にする。まずMicrosoft Entraのサインインの記録と監査ログを書き出して残す。Service principal sign-insのタブと監査ログで、サインインとおかしな変更がないかを見る。委託先にMicrosoft 365を任せている会社は、自社のテナントを誰が調べるかを確かめる。おかしな跡が見つかったら、調査を頼んでいる会社に伝える。Cloud Backupを使っている会社、使っていた会社、委託先に任せている会社へ

ConnectWiseのバックアップサービス「Cloud Backup」(旧SkyKick)のアプリの認証情報が不正に使われ、Microsoft 365のテナントが狙われました。Microsoftは10月21日(米国時間)、中国と結びつく攻撃グループ「Storm-0940」がAIで攻撃を自動化し、2,250を超えるテナントへのサインインを試みたと発表しました。

Cloud Backupを使っている会社や、使っていたことがある会社は、ConnectWiseが止めたアプリが自社のテナントに残っていないかと、おかしな変更がないかを確かめる必要があります。委託先にMicrosoft 365の管理を任せている会社も同じです。

目次

結論:自社のテナントを自分で調べる

  • ConnectWiseは10月17日16時(日本時間)に、影響を受けた7つのアプリを無効にし、その認証情報を使えなくしました。ただし、テナントの中ですでに行われた変更は、これでは元に戻りません。
  • 止められたアプリの接続は、ConnectWiseから再接続の手順が出るまで無効のままにします。
  • 今は使っていない古い接続が残っているテナントも、調べる対象です。
  • アプリを最初に削除するのは避けます。設定や記録を、調査のために残しておきます。
  • どちらの会社も、アプリがあることやサインインが成功していたことだけでは、データが見られたり持ち出されたりしたとは言えないとしています。
  • 2026年10月26日7時37分(日本時間)時点のMicrosoftとConnectWiseの発表の内容です。

何が起きたか

表の時刻は日本時間です。時刻のない日付は、発表にある日付のままです。

日付 出来事
10月10日〜14日 Storm-0940が8つの組織の327アカウントに対し、パスワードスプレー(多くのアカウントにパスワードを試す攻撃)で15万1,000回以上サインインに失敗した。サインインの成功は見つかっていない(Microsoft)
10月14日 ConnectWiseが問題に気づき、調査と対応を始めた
10月15日 Cloud Backupが侵害されたという報告が出始めた(Microsoft)
10月17日2時47分 ConnectWiseが最初の発表を出した
10月17日14時 ConnectWiseが対策を始めた。このあと、見張っている範囲では攻撃の成功は見つかっていない
10月17日16時 ConnectWiseが7つのアプリを無効にし、認証情報を使えなくした
10月19日 ConnectWiseがCloud Backupの環境のアカウントと認証情報をすべて入れ替えた
10月22日7時 ConnectWiseが、中国と結びつくグループの攻撃とみられると発表した
10月25日23時 ConnectWiseの最新の発表。10月26日(月)から段階的に戻し始めることを目指している

Storm-0940は何をしたか

Microsoftによると、Storm-0940は2021年から活動している、中国と結びつく攻撃グループで、さまざまな業種の組織からデータを盗むことを狙ってきました。遅くとも2026年9月からは、AIで自動化した攻撃で、航空宇宙や防衛、金融、政府、製造、半導体など、幅広い業種の数百の組織を狙っていました。

アプリになりすましてサインイン

Storm-0940は、ConnectWiseのアプリの認証情報を手に入れたあと、そのアプリとして各社のMicrosoft 365にサインインしました。アプリはもともと各社のテナントで許可されていたため、利用者のサインインがなくても入れました。

一部のテナントでは、サインインのあとにMicrosoft Graph(Microsoft 365のデータを扱うための仕組み)を使って、次のような動きがありました。

  • テナントの中の様子を調べる
  • アプリの認証情報を変える
  • ユーザーやグループ、管理者の役割を変える

Microsoftは、アプリの認証情報が変えられると、元のアプリを直したあとも裏口として残ることがあると注意しています。

AIで自動化し、2,250を超えるテナントへ

Storm-0940は、AIで侵入テストを自動で進める「ARTEX」というツールを使いました。Microsoftによると、ARTEXでサインインを機械の速さで進め、2,250を超えるテナントへのサインインを試みました。ARTEXを使った一連の攻撃では、狙いを決めてから強い権限を得るまで3時間かからなかった例も、複数あります。

Microsoftは、狙った組織の多くでは失敗したものの、短い時間で多くの組織に強い権限を残したとしています。今回の動きはMicrosoftの社内のシステムや製品の脆弱性によるものではない、ともしています。

止まっているサービスとバックアップ

ConnectWiseは、Cloud Backupと、それにつながっている「SaaS Security」「Cloud Management」の3つのサービスを止めています。止まっている間は、次のことができません。

  • 予定どおりのバックアップと、バックアップからの復元
  • SaaS Securityの監視と通知
  • Cloud Managementでのユーザーとライセンスの管理

保存されているバックアップは暗号化されて切り離されたまま残っていて、侵害されたようすはないとしています。ほかのConnectWiseの製品に影響が出ているようすもないとしています。

10月25日の発表では、まず10月26日(月)にバックアップから復元できるようにし、そのあとで順にサービスへの登録をやり直す予定です。サービスを止めたこと自体は、その会社のテナントが侵害されたことを意味しないとしています。

自社のテナントに対象のアプリがあるか

ConnectWiseが10月17日に無効にしたのは、次の7つのアプリです。古い環境では「SkyKick Cloud Manager」のような名前で出ることもあるため、名前ではなく「アプリケーションID」で探します。

ConnectWise Cloud Backup
506e08f9-6e9a-4da4-942b-a099a03644ae

ConnectWise Cloud Management
2399d300-6fca-4e6a-a686-399fefe75b83

Cloud Management - MS Teams
24205314-2b89-4e07-a2a4-579e898a5640

Cloud Management - Exchange Online
b78f6a77-d4e5-46fb-87e5-d1648bd02519

Cloud Management - MS Graph
0de14c77-b9b0-4137-9360-34878a929827

Cloud Management - Partner Center
412dcf96-176d-4b3a-a1b0-4981ad66971e

Cloud Management - SharePoint Online
b2b55f5b-7758-4719-8d8f-88ae172e6bdb

ConnectWiseが止めたのは、ConnectWise側のアプリです。自社のテナントの中の設定は変わっていないため、テナントごとに確かめます。画面の名前は、ConnectWiseの案内にある英語の表示です。

  1. Microsoft Entra管理センターで、正しいディレクトリーを選びます。
  2. 「Enterprise applications」(エンタープライズ アプリケーション)の「All applications」で、上のアプリケーションIDを探します。
  3. 有効のままのアプリがあれば、「Properties」で「Enabled for users to sign-in?」を「No」にして保存します。
  4. 保存できたかを確かめ、アプリケーションIDと、テナントの中のオブジェクトID、作業した人、時刻を記録しておきます。

管理者が確かめること

MicrosoftとConnectWiseは、管理者に次のことを確かめるよう案内しています。確かめる作業の中で、新しく認証情報を足したり、同意を与えたり、ルールを作ったりはしないよう、ConnectWiseは注意しています。

1. 記録を残す

Microsoft Entraのサインインの記録と監査ログ、Microsoft Purviewの監査記録を、早めに書き出して保存します。ただし、急いで止める作業を、書き出しが終わるまで待つ必要はありません。

ConnectWiseによると、Entraの記録は、通常は無料のプランで7日、P1・P2のライセンスで30日しか残りません。あとからライセンスを上げても、消えた記録は戻りません。残っていた期間も記録しておきます。

2. サインインを見る

見る期間 案内している会社
少なくとも10月15日から Microsoft
10月13日から今まで ConnectWise
記録があれば10月1日まで MicrosoftとConnectWise
  • サインインの記録の「Service principal sign-ins」のタブで、上のアプリケーションIDごとに絞り込みます。最初に開く「User sign-ins」のタブには出ません。
  • 成功したサインインと失敗したサインインは、分けて見ます。
  • 両社の発表には、調べるべきIPアドレスとユーザーエージェントが載っています。ただし、載っているものだけに絞らず、見覚えのない接続元も調べます。

3. 監査ログで変更を見る

Microsoft Entraの監査ログで、次のような変更がないかを見ます。

  • アプリやサービス プリンシパルへの、証明書やシークレットの追加
  • 新しいアプリやサービス プリンシパル、所有者の追加
  • アプリのロールの割り当てや、同意の付与
  • グローバル管理者などの、強い管理者の役割の割り当て
  • ユーザーやグループ、認証方法、条件付きアクセスの変更

怪しい変更が見つかったら、記録を残してから、権限のある担当者が、不要な権限や認証情報を外します。正しい認証情報に入れ替えても、攻撃者が足した認証情報や役割、同意は消えません。

4. メールやファイルへのアクセスを見る

Microsoft 365の監査記録で、ふだんと違うメールやファイルへのアクセス、ダウンロード、転送、受信トレイのルールやトランスポート ルール、メールボックスへの代理アクセスの権限を見ます。SharePoint、OneDrive、Teamsの動きも対象です。

受信トレイのルールには、見えないように隠されたものもあります。ConnectWiseは、Exchange Online PowerShellで次のように調べる方法を示しています。

Get-InboxRule -Mailbox <mailbox> -IncludeHidden

<mailbox>には、調べるメールボックスを入れます。

5. 結果を記録して報告する

テナントごとに、残っていた記録の期間、見つかったこと、止めた時刻、取り除いた権限や設定、残っている疑問、担当者を記録します。ConnectWiseやSkyKickのほかのアプリが残っていないかも確かめます。

ConnectWiseはFAQで、次のアプリケーションIDのアプリについても、直接の脅威は見つかっていないものの、すべてのサービスが戻り、再登録してよいと案内があるまで無効にするよう勧めています。ConnectWiseも、自社の環境ではこのアプリを無効にしています。

c921256f-04a7-44e8-9b2a-69c33929ba19

不正な認証情報や強い権限の割り当て、データへのアクセスの跡が見つかったら、すぐに調査を頼んでいる会社に伝えます。ConnectWiseへは、SecurityPartnerSupport@ConnectWise.comに伝えます。パスワードや秘密鍵、トークン、個人情報は送りません。

Microsoft Defender XDRを使っている会社では、「Unusual Microsoft Graph activity associated with Compromised ConnectWise Application」などの検知が用意されています。

委託先にMicrosoft 365を任せている会社へ

ConnectWiseは、販売店や代理店を通してCloud Backupを提供している会社に、案内を各テナントの管理者まで届けるよう求めています。委託先が自分の会社のテナントを調べても、お客さんの会社のテナントを調べたことにはなりません。

委託先に任せている会社は、自社のテナントを誰が調べるのか、調べ終わったのかを、委託先に確かめておきます。

ARTEXとはどんなツールか

今回使われたARTEXがどんなツールで、ほかにどんな攻撃に使われたかは、ARTEXとはどんなツールかの記事で分かります。

公式の発表

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

社内エンジニアとして、SREとセキュリティの仕事をしています。サーバーの構築や運用、クラウド環境の設計にも関わってきました。趣味はゲームと漫画・アニメ。

コメント

コメントする

目次