NextcloudのCollabora組み込みサーバー脆弱性CVE-2026-110447|26.4.303以上に上げ、Webシェルがないか確かめる

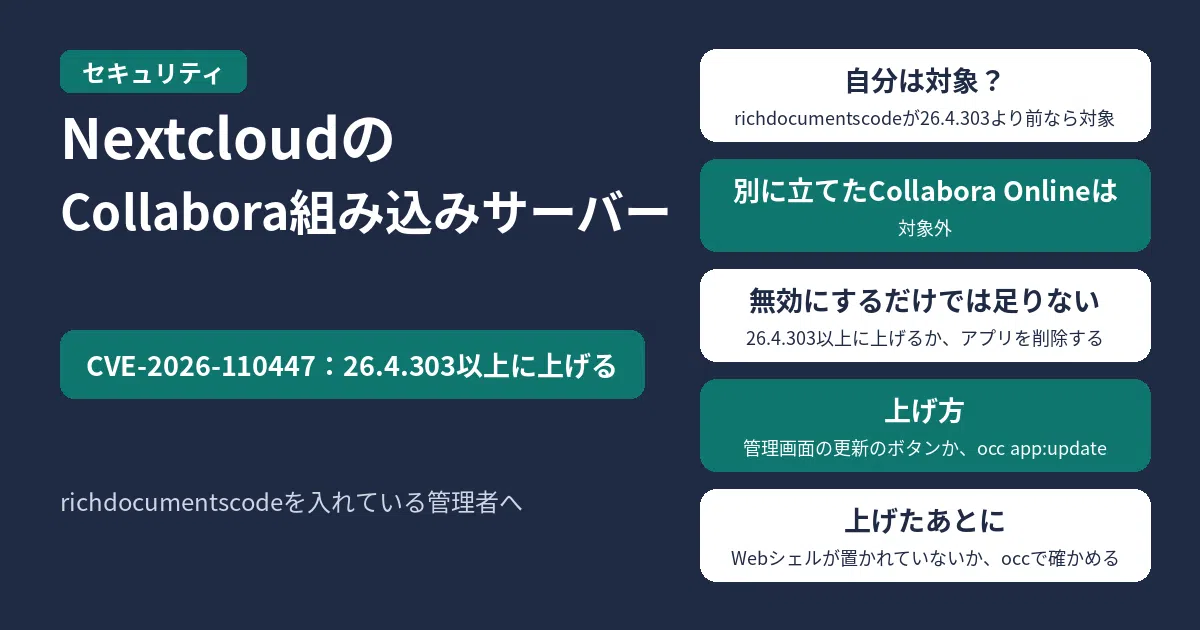
Nextcloudの「Collabora Online - Built-in CODE Server」アプリ(richdocumentscode)の脆弱性CVE-2026-110447。26.4.303以上に上げる。richdocumentscodeが26.4.303より前なら対象。別に立てたCollabora Onlineのサーバーは対象外。アプリを無効にするだけでは足りず、26.4.303以上に上げるか、アプリを削除する。上げ方は、管理画面の更新のボタンか、occのapp:update。上げたあとに、occの整合性チェック(integrity:check-app)で、Webシェルなどの覚えのないファイルが置かれていないか確かめる。richdocumentscodeを入れている管理者へ

Nextcloudに「Collabora Online - Built-in CODE Server」アプリ(richdocumentscode)を入れていて、そのバージョンが26.4.303より前なら、すでに悪用されている脆弱性CVE-2026-110447の対象です。アプリを26.4.303以上に上げ、そのあとアプリの整合性チェックで、覚えのないファイルが置かれていないかを確かめます。

米国のCISAは10月23日(米国時間)、この脆弱性を、悪用が確認された脆弱性の一覧(KEV)に加えました。10月26日7時44分(日本時間)の時点で、アプリの最新バージョンは26.4.502です。

目次

結論:26.4.303以上に上げて、余分なファイルがないかを調べる

  • 対象は、richdocumentscodeの26.4.303より前のバージョンです。
  • アプリを無効にするだけでは防げません。26.4.303以上に上げるか、アプリを削除します。
  • Nextcloud 29以前では、26.4.303以上のアプリを入れられません。Nextcloudを上げるか、アプリを削除します。
  • 別に立てたCollabora Onlineのサーバーは対象外です。
  • 上げたあとは、occ integrity:check-appで、アプリのフォルダーに余分なファイルがないかを確かめます。
  • 2026年10月26日7時44分(日本時間)時点の、GitHubの勧告、NVD、CISA、Nextcloudのフォーラムの内容です。

自分が対象かの早見表

今の使い方 対象か
richdocumentscodeの26.4.303より前を入れている(無効にしている場合も含む) 対象。上げるか削除する
richdocumentscodeの26.4.303以上を入れている 直っている
Nextcloud Office(richdocuments)だけを入れていて、richdocumentscodeは入れていない 対象外
別に立てたCollabora Onlineのサーバーにつないでいる 対象外

NVDの説明によると、対象はCODEサーバーを組み込んだ構成(richdocumentscode)だけで、別に立てたCollabora Onlineのサーバーは対象外です。Collaboraの勧告にも、別に立てたサーバーは対象外と書かれています。Nextcloud Officeだけなら対象外という点は、Nextcloudのフォーラムの投稿にも書かれています。

今のバージョンの確かめ方

管理画面で確かめる

管理者のアカウントでNextcloudに入り、アプリの画面を開きます。入っているアプリと、有効になっているかどうか、出ている更新が表示されます。

occで確かめる

occは、Nextcloudの管理用のコマンドです。Nextcloudをインストールしたフォルダーで、Webサーバーのユーザーとして動かします。Debian・Ubuntuではwww-dataです。この記事のコマンドはwww-dataの例なので、Fedora・CentOSではapacheに置き換えてください。

入っているアプリと、有効になっているかどうかの一覧が出ます。

sudo -E -u www-data php occ app:list

入っているrichdocumentscodeのバージョンの番号が出ます。

sudo -E -u www-data php occ config:app:get richdocumentscode installed_version

出た番号が26.4.303より前なら、上げる必要があります。

直し方

管理画面で上げる

アプリの画面で、richdocumentscodeの更新のボタンを押します。アプリの説明には、ダウンロードが大きいため、管理画面から入れるとタイムアウトすることがあると書かれています。そのときは、occで上げます。

occで上げる

更新はせずに、出ている更新の一覧だけを表示します。

sudo -E -u www-data php occ app:update --showonly

richdocumentscodeを上げます。

sudo -E -u www-data php occ app:update richdocumentscode

上げたあと、もう一度バージョンの番号を確かめ、26.4.303以上になっていればこの脆弱性は直っています。

使っていないなら削除する

文書の編集にこのアプリを使っていないなら、無効にするのではなく、削除します。

sudo -E -u www-data php occ app:remove richdocumentscode

Nextcloud 29以前のとき

Nextcloudのアプリストアでは、Nextcloud 29以前に入れられるrichdocumentscodeは26.4.104までです。Collaboraの勧告では、サポートが終わったNextcloud 29以前を使っているなら、Nextcloudを上げるか、このアプリを削除するよう案内しています。

Webシェルが置かれていないかの確かめ方

アプリを上げたあと、次のコマンドでアプリのフォルダーを調べます。

sudo -E -u www-data php occ integrity:check-app richdocumentscode

アプリのファイルが、アプリに付いている署名の内容と合っているかを調べます。Nextcloudのドキュメントによると、問題がなければ何も表示されません。-vを付けると、問題がないことを表示で確かめられます。

結果にEXTRA_FILEと出たファイルは、署名の一覧にないファイルです。Nextcloudのドキュメントでは、インストールのフォルダーに別のファイルを置いたときにも出る、と説明されています。

Nextcloudのフォーラムには、整合性チェックでapps/richdocumentscodeの中に覚えのないPHPのファイルが見つかり、それがWebシェル(外から命令を送るための不正なファイル)だったという報告が出ています。その利用者は、ファイルとアプリの両方を削除しています。

Nextcloud本体のファイルも、同じように確かめられます。

sudo -E -u www-data php occ integrity:check-core

整合性チェックは、インストールのときと更新のときにも動きます。問題が見つかると、管理画面の「概要」に、整合性チェックを通らなかったファイルがあるという表示が出ます。表示から、問題のファイルの一覧を開いたり、もう一度調べ直したりできます。

CVE-2026-110447とは

Collaboraの勧告によると、richdocumentscodeのproxy.phpにOSコマンドインジェクションの脆弱性があります。外から送られた要求によって、Webサーバーを動かしているユーザーの権限で、OSのコマンドが動いてしまいます。認証は要りません。

攻撃が通るのは、アプリに組み込まれたCODEサーバーが動いていない間だけです。勧告には例として、コンテナを再起動したとき、アップグレードしたとき、落ちたあとが挙がっています。

NVDの説明によると、2026年9月と10月に実際に悪用されました。CVE-2025-66208とは別の脆弱性で、CVE-2025-66208の修正ではこの脆弱性を防げません。CVSS 4.0の点数は、Collaboraの勧告でも、NVDに載っているCVEの登録でも9.2です。

Nextcloudのフォーラムでは10月3日に、このアプリを入れたNextcloudのサーバーで、Webシェルが見つかった利用者がいると投稿されています。

これまでの流れ

日時(日本時間) 出来事
9月11日22時43分 直ったバージョンの26.4.303が出た(GitHubのリリース)
10月3日17時47分 Nextcloudのフォーラムに、すぐ更新するよう呼びかける投稿が出た
10月14日12時17分 CVE-2026-110447がNVDに載った
10月14日16時36分 CollaboraがGitHubで勧告を出した
10月23日(米国時間) CISAがKEVに加えた
10月24日0時15分 最新の26.4.502が出た(GitHubのリリース)
10月26日(米国時間) CISAが米国の連邦機関に求めた対応の期限

CISAは連邦機関に対し、期限までの対応に加えて、侵入されていないかを調べること(フォレンジックトリアージ)も求めています。

参考にした公式情報

関連記事

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

社内エンジニアとして、SREとセキュリティの仕事をしています。サーバーの構築や運用、クラウド環境の設計にも関わってきました。趣味はゲームと漫画・アニメ。

コメント

コメントする

目次