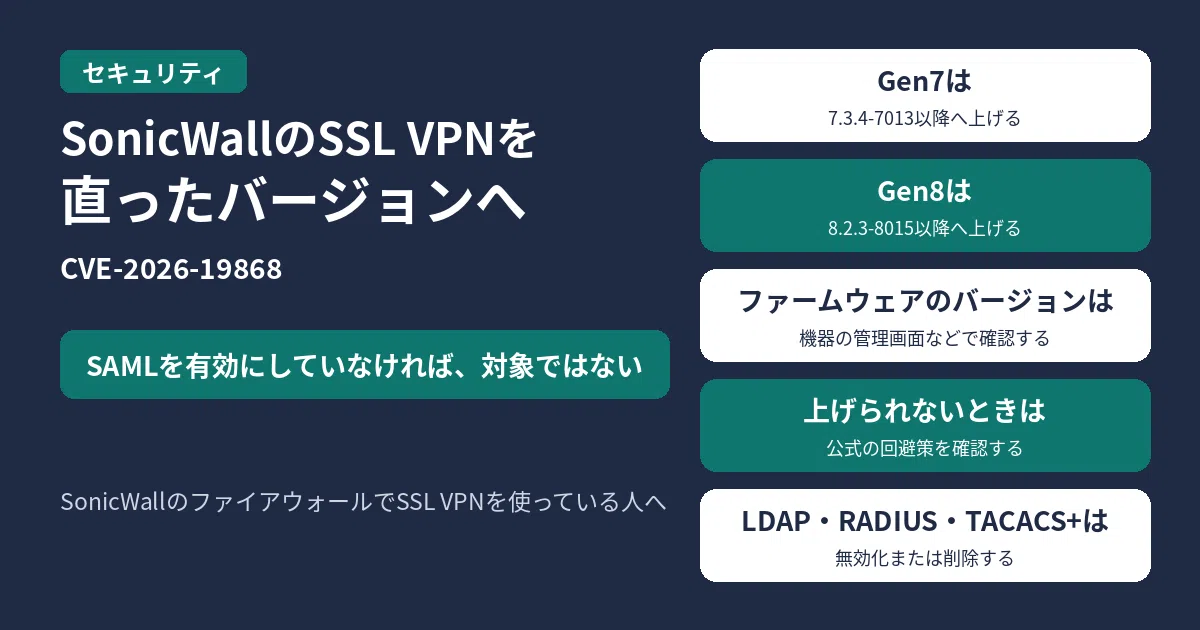
SonicWallのファイアウォールでSSL VPNを使っている人は、まずSSL VPNのログインにSAMLを有効にしているかを確認してください。公式では、SAMLをSSL VPNのログインに有効にしている場合に限り、SSL VPNの画面またはサービスがCVE-2026-19868の対象です。SAMLを有効にしていなければ、この脆弱性の対象ではありません。有効にしているときは、入っているファームウェアのバージョンを下の表と照合し、対象なら修正済みへ上げてください。米CISAの対応期限は2026年11月20日です。上げられないときは、公式の回避策(LDAP・RADIUS・TACACS+の認証サーバーの無効化または削除)を確認してください。
情報時点:公式アドバイザリ SNWLID-2026-0014 の公開は2026年11月6日19時40分(日本時間)、最終更新は2026年11月9日19時40分(日本時間)。製品名とバージョンは、2026年11月16日21時05分(日本時間)に公式の公開情報で確かめた値です。閲覧用ページでは、この確認時点では本文が出ていません。CISAの既知の悪用された脆弱性カタログ(KEV)は、2026年11月16日21時05分(日本時間)に確認しました。
対象になる条件
公式の注記では、この脆弱性は、SAMLをSSL VPNのログインに有効にしている場合に限り、SonicOSのSSL VPNの画面またはサービスに影響します。別の認証方式の正しい認証情報を持つ利用者が、SAMLの認証を回避し得る、としています。成功した場合、SAMLで強制している多要素認証(MFA)も回避され得る、とあります。
SonicWall PSIRTは、悪用の可能性を示す報告を調べたとして、最新のリリースへの更新を強く勧めています。米CISAは、このCVEを既知の悪用された脆弱性カタログ(KEV)に2026年11月6日に追加し、対応期限を2026年11月20日としています。ランサムウェアでの悪用については、CISAの記載は Unknown(不明)です。
対象の製品と、修正バージョン
ファームウェアのバージョンは、機器の管理画面や、契約している導入・保守の案内で確認してください。公式の対象と修正先は、次のとおりです。
| 対象 | 影響を受けるバージョン | 直ったバージョン |
|---|---|---|
| Gen7 ハードウェアおよび Gen7 NSv | 7.3.3-7015 およびそれ以前 |
7.3.4-7013 およびそれ以降 |
| Gen8 ハードウェアおよび Gen8 NSv | 8.2.2-8015 およびそれ以前 |
8.2.3-8015 およびそれ以降 |
Gen7 ハードウェアは、TZ 270、TZ 270W、TZ 370、TZ 370W、TZ 470、TZ 470W、TZ 570、TZ 570W、TZ 570P、TZ 670、NSa 2700、NSa 3700、NSa 4700、NSa 5700、NSa 6700、NSsp 10700、NSsp 11700、NSsp 13700、NSsp 15700 です。Gen7 NSv は、NSv 270、NSv 470、NSv 870(ESX、KVM、HYPER-V、AWS、Azure)です。
Gen8 ハードウェアは、TZ 80、TZ 280、TZ 280W、TZ 380、TZ 380W、TZ 480、TZ 580、TZ 680、NSa 2800、NSa 3800、NSa 4800、NSa 5800 です。Gen8 NSv は、NSv XS、NSv S、NSv M、NSv L(ESX、KVM、HYPER-V、AWS、Azure)です。
公式のCVSS(このCVE)は7.1です。更新の手順は、メーカーの公式案内に従ってください。
ファームウェアを上げられないときの回避策
改訂1.1(2026年11月9日)の公式回避策では、SAMLを使っていてファームウェアを上げられないときは、ファイアウォールに設定されている LDAP・RADIUS・TACACS+ の認証サーバーを無効化または削除する、としています。公式に示されているメニューの場所は、次のとおりです。
- RADIUS:Device → Users → Settings → Authentication → Configure RADIUS → Settings → RADIUS Servers で、有効なサーバーを無効化または削除する
- LDAP:Device → Users → Settings → Authentication → Configure LDAP → Settings → LDAP Servers で、有効なサーバーを無効化または削除する
- TACACS+:Device → Users → Settings → Authentication → Configure TACACS+ → Settings → TACACS+ Servers で、有効なサーバーを無効化または削除する
同じアドバイザリに載っているほかのCVE
同じ公式アドバイザリ SNWLID-2026-0014 には、CVE-2026-19868のほかに6件のCVEが載っています。公式の対象製品と修正バージョンの表は、このアドバイザリ全体に対して示されています。公式の見出しは次のとおりです。
- CVE-2026-107155 Permissive Cross-domain Policy Vulnerability
- CVE-2026-107154 Session Validation Vulnerability
- CVE-2026-82308 Pre-authentication Heap Buffer Overflow Vulnerability in SSL-VPN
- CVE-2026-77708 Pre-authentication Stack Buffer Overflow Vulnerability in TACACS+
- CVE-2026-77709 Pre-authentication Heap Buffer Overflow Vulnerability in TACACS+
- CVE-2026-19703 Weak Password Hashing
このCVE(CVE-2026-19868)の報告者は、公式のCredit(s)ではライアン・ハリスさん(The Electronic Office)です。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- SonicWall PSIRT|SNWLID-2026-0014(閲覧用。情報時点:2026年11月16日21時05分(日本時間))
- CISA|Known Exploited Vulnerabilities Catalog(CVE-2026-19868)(追加日2026年11月6日、対応期限2026年11月20日。情報時点:2026年11月16日21時05分(日本時間))

コメント