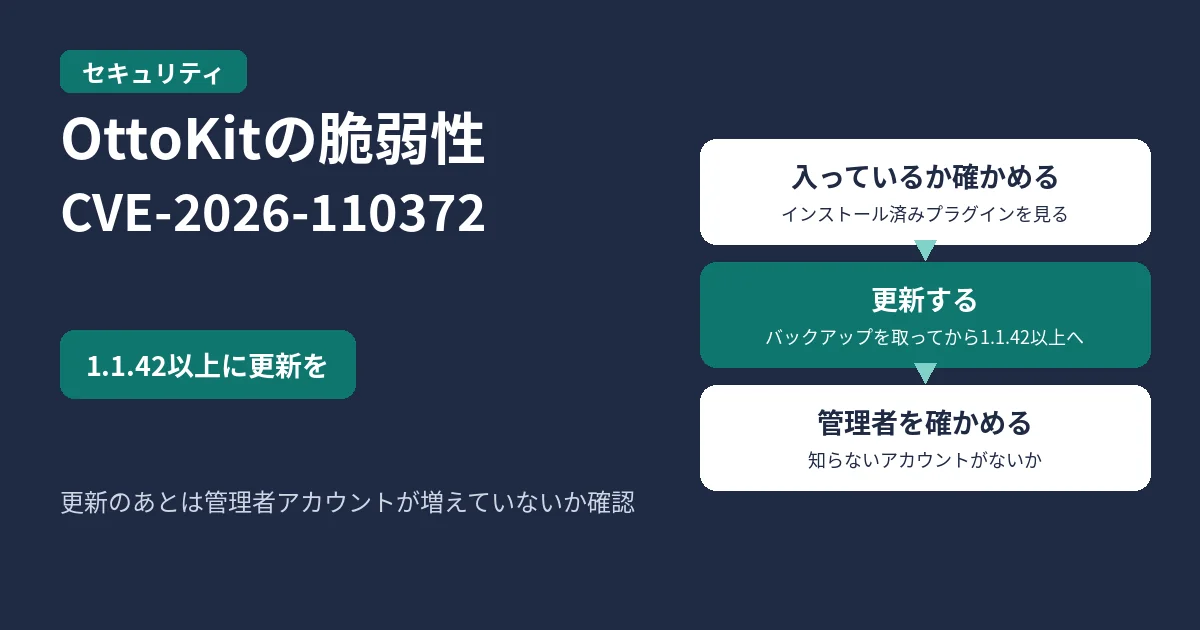
WordPressにOttoKit(旧SureTriggers)を入れていて、「OttoKitに深刻な脆弱性」というニュースを見た方へ。自分のサイトが対象かどうかはバージョンでわかります。対象のバージョン、どのバージョンに更新すればよいか、更新したあとに知らない管理者アカウントが増えていないかの確かめ方を、Patchstackの発表とWordPress.orgのプラグインページをもとにお伝えします。
自分のサイトは大丈夫?まず知りたいこと
- 対象:OttoKit 1.1.40以前
- やること:最新版(2026年10月20日時点で1.1.42)に更新し、管理者アカウントが増えていないかを確かめる
- 深刻度:CVSS 9.8(10点満点のうち、もっとも危険な「Critical」の範囲)
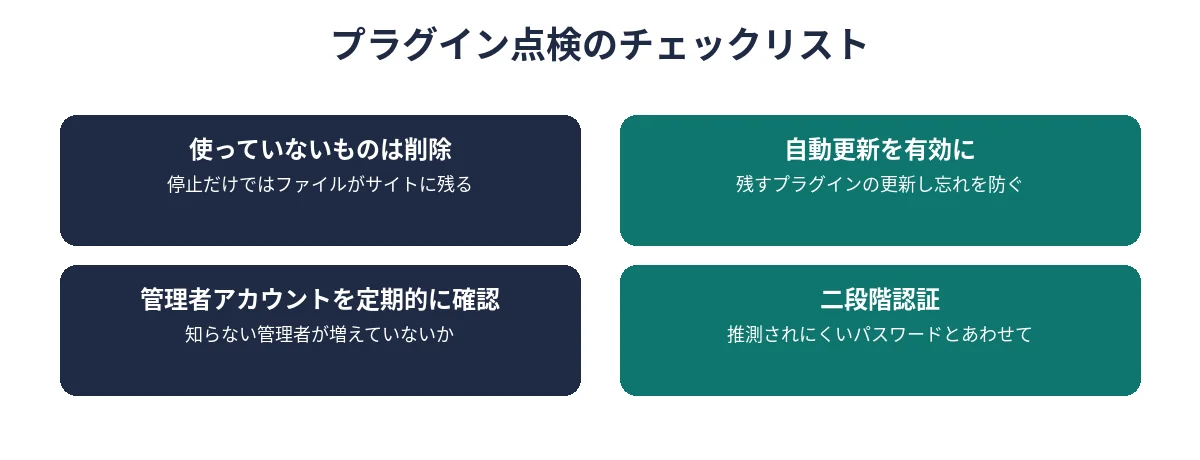
OttoKitを入れていなければ、この脆弱性の影響はありません。プラグインを「停止」しているだけの場合も、サイトの中にファイルは残っています。使っていないなら削除し、使うなら更新しておくと安心です。
OttoKit(旧SureTriggers)とは
OttoKitは、Brainstorm Force社が提供しているWordPress用の自動化プラグインです。WooCommerceの注文やフォームの送信などをきっかけに、Googleスプレッドシート、Slack、メール配信サービスなどの外部サービスへ自動で処理をつなげられます。以前は「SureTriggers」という名前で、今もWordPress.orgでのプラグインの識別名(スラッグ)は「suretriggers」のままです。
WordPress.orgのプラグインページ(2026年10月20日時点)では、有効インストール数は90,000以上と表示されています。
脆弱性CVE-2026-110372の内容
この脆弱性は、WordPressの脆弱性情報を扱うPatchstackが2026年10月16日にアドバイザリを公開し、CVEレコードも2026年10月18日に公開されました。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-110372 |
| 種類 | 権限昇格(本来より強い権限を得られてしまう) |
| 対象バージョン | 1.1.40以前 |
| 修正版(Patchstack・CVEの記載) | 1.1.41 |
| セキュリティ修正が変更履歴に書かれた版(WordPress.org) | 1.1.42(2026年10月15日) |
| 更新先 | 1.1.42以上 |
| CVSS | 9.8(Critical) |
| 報告者・報告日 | Peter Tang氏、2026年10月11日にPatchstackへ報告 |
Patchstackは影響を「低い権限のユーザーが管理者になり、サイトを完全に乗っ取れる」と説明しています。一方で、同じページの詳細欄には「Unauthenticated(ログイン不要)」とあり、CVSSの評価もログインなしで狙える前提になっています。ログインしていない人でも狙えるのか、登録済みの低い権限のユーザーが必要なのかは、公開されている情報の中で一致しておらず、公式では未確認です。ログインなしでも狙われうると考えて、早めに更新するのが安全です。
脆弱性のくわしい仕組みは公開されていません。
修正版は1.1.41?1.1.42?
PatchstackとCVEレコードは修正版を1.1.41としています。ところが、WordPress.orgの変更履歴では、1.1.41(2026年10月8日)にはセキュリティ修正の記載がなく、1.1.42(2026年10月15日)に「セキュリティのバグに対応した。Peter TangとPatchstackからの報告に感謝」と書かれています。Patchstackへの報告日(10月11日)より後に出たのも1.1.42です。
1.1.41で修正が済んでいるかどうかは、公式では未確認です。開発元も変更履歴で最新版を使うよう呼びかけているので、1.1.41の人も含めて1.1.42以上に更新してください。
悪用されている?
Patchstackは「非常に危険で、悪用されることが予想される」としたうえで、同じページでこの脆弱性を「悪用が確認されている(Known to be exploited)」と表示しています。一方、CVEレコードに付いた米CISAの評価(2026年10月20日 4:00 日本時間)は「悪用の報告なし」で、両者の見方が分かれています。どちらにしても、CISAの評価でも「攻撃を自動化できる」とされているので、すぐに更新してください。
運営者がやること
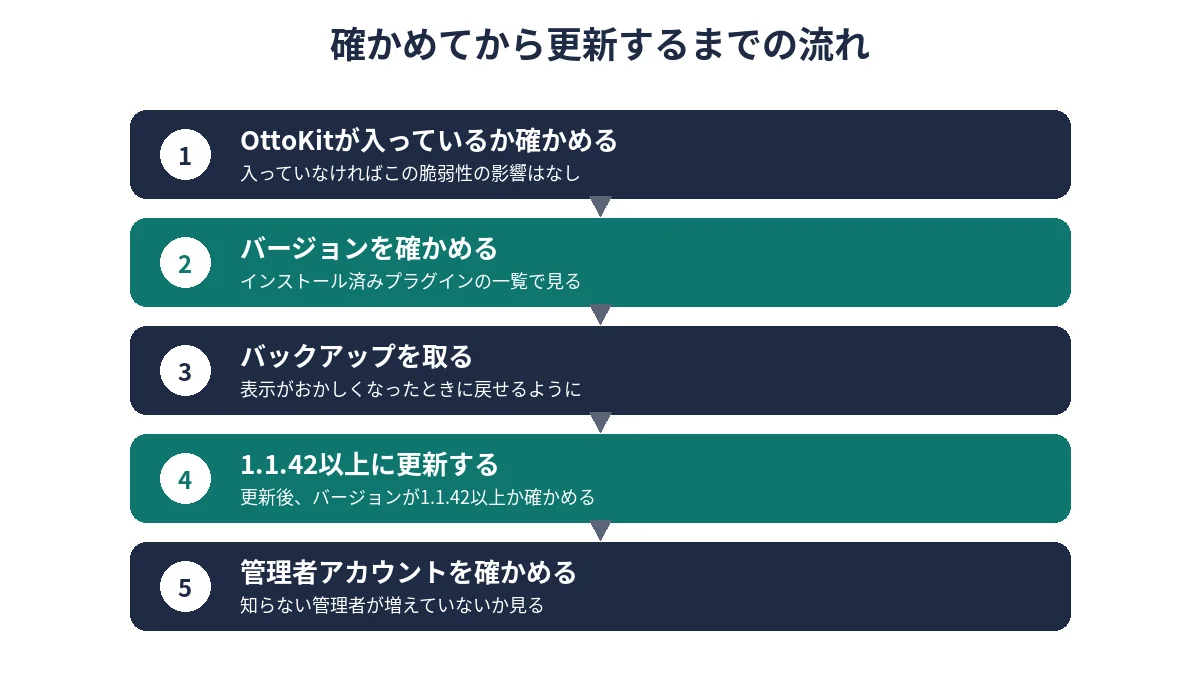
1. バージョンを確かめる
管理画面の場合:
- WordPressの管理画面にログインする
- 左のメニューの「プラグイン」→「インストール済みプラグイン」を開く
- 一覧の「OttoKit」の下に表示されているバージョンを見る
WP-CLIを使える場合:
wp plugin get suretriggers --fields=name,status,version「Plugin not found」と表示されたら、OttoKitは入っていません。
2. 更新の前にバックアップを取る
更新でサイトの表示がおかしくなったときに戻せるよう、先にバックアップを取ります。レンタルサーバーの自動バックアップや、使っているバックアップ用プラグインでもかまいません。WP-CLIならデータベースを書き出せます。
wp db export書き出したファイルにはサイトの全データが入っているので、公開フォルダに置いたままにせず、ダウンロードしたら消してください。バックアップの考え方はバックアップ3-2-1ルールの記事で説明しています。
3. 1.1.42以上に更新する
管理画面の場合:
- 「プラグイン」→「インストール済みプラグイン」を開く
- OttoKitの下の「今すぐ更新」をクリックする
- 更新後、バージョンが1.1.42以上になっているかを確かめる
WP-CLIを使える場合:
wp plugin update suretriggers
wp plugin get suretriggers --field=version
すぐに更新できない事情があるなら、更新できるまでプラグインを停止しておく方法もあります。停止するとOttoKitの自動処理も止まるので、注文の通知など止まって困るものがないか先に確かめてください。
wp plugin deactivate suretriggers更新のあとにサイトが真っ白になったり500エラーが出たりしたときは、WordPressが500エラー・真っ白になったときに確認することを参考にしてください。
4. 知らない管理者アカウントが増えていないか確かめる
権限昇格の脆弱性で狙われると、管理者アカウントを作られたり、既存のユーザーを管理者に変えられたりするおそれがあります。更新が済んだら、管理者の一覧を見ておきましょう。
管理画面の場合:
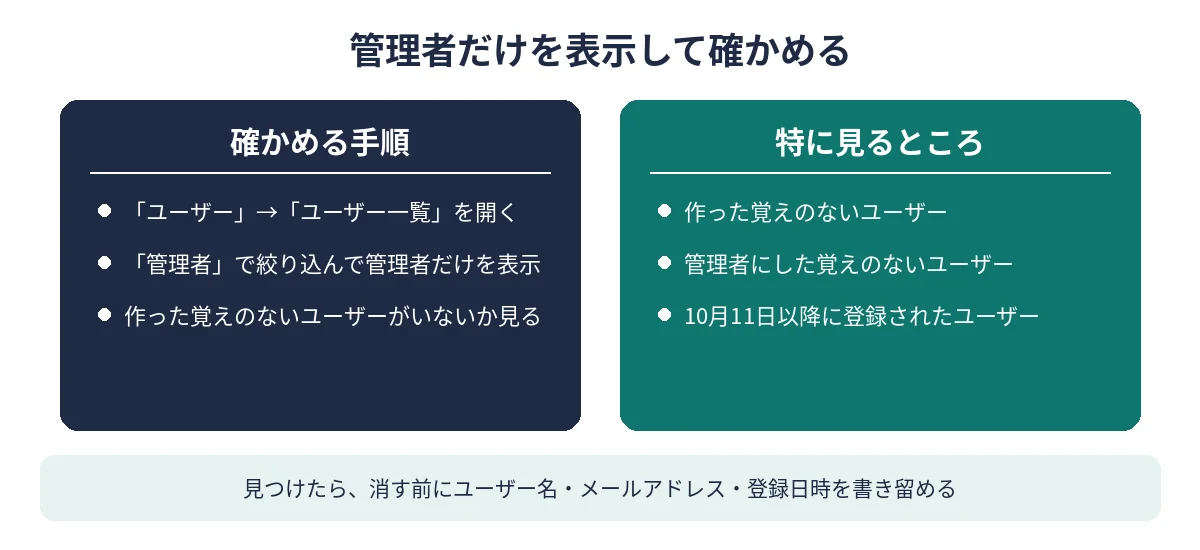
- 「ユーザー」→「ユーザー一覧」を開く
- 上の「管理者」をクリックして、管理者だけを表示する
- 作った覚えのないユーザーや、管理者にした覚えのないユーザーがいないかを見る
WP-CLIを使える場合(管理者の一覧と、新しく登録された順のユーザー一覧):
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp user list --fields=ID,user_login,roles,user_registered --orderby=user_registered --order=DESC
脆弱性がPatchstackに報告された2026年10月11日以降に登録されたユーザーや、心当たりのない管理者がいないかを、特によく見てください。
知らない管理者が見つかったら
- すぐに消す前に、ユーザー名・メールアドレス・登録日時を書き留めておく(あとで調べるときの手がかりになります)
- そのアカウントの権限を外すか削除し、ほかの管理者全員のパスワードを変える
- 知らないプラグインやファイルが追加されていないか、投稿やページが書き換えられていないかを見る
- 自分で判断がつかないときは、契約しているサーバー会社やセキュリティの専門会社に相談する
管理者アカウントには、推測されにくいパスワードと二段階認証を設定しておくと、ほかの経路からの乗っ取りも防ぎやすくなります。パスワードに代わる方法はパスキーとは?で説明しています。
ほかのプラグインも点検しよう
OttoKitは、2026年に入ってからも変更履歴でたびたびセキュリティ修正を出しています(1.1.21、1.1.23、1.1.28、1.1.36、1.1.42)。OttoKitに限らず、使っていないプラグインは削除し、残すものは自動更新を有効にしておくと、更新し忘れを防げます。
不正アクセスへの備えをサイト全体で見直したい方は、不正アクセスが相次ぐ今、小さな会社・個人サイトが確認すべきこともあわせてご覧ください。
まとめ
- OttoKit(旧SureTriggers)1.1.40以前に、権限昇格の脆弱性CVE-2026-110372(CVSS 9.8)がある
- PatchstackとCVEは修正版を1.1.41としているが、変更履歴でセキュリティ修正が書かれているのは1.1.42。1.1.42以上に更新する
- 悪用はPatchstackが確認済み(Known to be exploited)とし、CISAは報告なしとしていて見方が分かれている。ログインが要るかどうかは公式では未確認。ログインなしでも狙われうると考えてすぐに更新する
- 更新のあとは、管理者アカウントが増えていないかを確かめる
まずは今すぐ、管理画面の「インストール済みプラグイン」でOttoKitのバージョンを確かめてください。

コメント