メール配信の
メール配信サービス
受け取った
10月30日10時31分時点の、
何が起きたのか
2026年10月28日に、
アララは、
漏れた情報
| 項目 | アララの発表 |
|---|---|
| 漏れた情報 | 利用企業が |
| 件数 | 約301万件 |
| ほかの情報 | メールアドレス以外の |
| 対象 | メール配信サービスの |
どの
お知らせを出している会社の例
利用企業の
| サービス | 漏れた |
|---|---|
| ほいく |
メールアドレス |
| 島まーる |
メールアドレスのみ。 |
| Payどん |
利用者と |
Payどんのように、
島まーるは、
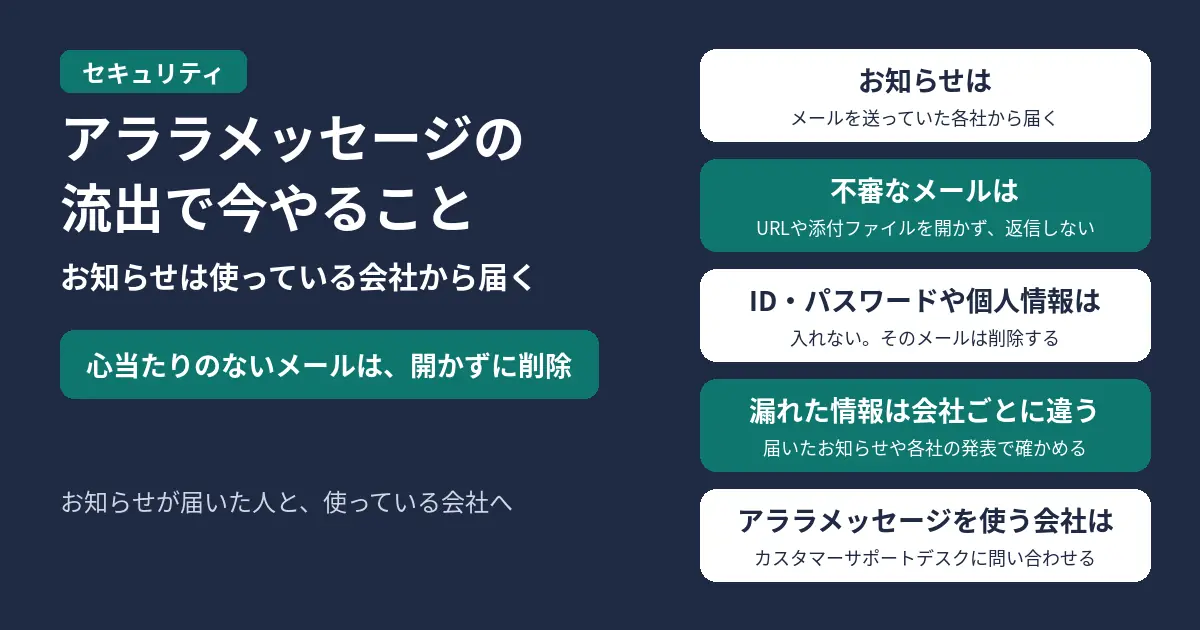
受け取った人がすること
アララは、
- 本文に
ある URLは 開かない - メールに
返信しない - 添付ファイルを
開かない - ID・パスワードや
個人情報を 入れない - その
メールを 削除する
利用企業の
アララメッセージを使っている会社へ
- 対象の
環境の サービスは 止まっていて、 再開の 時期は 決まっていません。 - サービスが
止まる 前に 予約が 済んでいた 配信は、 止まっている 間も 送られます。 - 対象の
利用企業には、 アララから 別に 連絡が 来ています。 - 自社の
送り先の うち、 どの メールアドレスが 含まれるかは、 アララが 調べている 途中です。 - 問い合わせは、
アララの お知らせ に載っている カスタマーサポートデスクへ。
よくある質問
パスワードやクレジットカード番号も漏れましたか?
アララの
ほかにも、メール配信サービスから漏れた例はありますか?
メール配信サービス
出典
- アララ株式会社|当社が
提供する 「アララメッセージ」への 不正アクセスに よる 情報流出および サービス停止に ついて (2026年10月29日) - アララ株式会社|
弊社メール配信サービス停止および 個人情報流出に 関する お詫びと ご報告 (2026年10月28日) - アララ株式会社|
不正アクセスに 伴う サービス停止の お知らせ (2026年10月28日) - ペイクラウドホールディングス株式会社|
当社連結子会社が 提供する 「アララメッセージ」への 不正アクセスに よる 情報流出および サービス停止に ついて (2026年10月29日、 PDF) - 株式会社e-CHANNEL|
「ほいく is」 「ほいく isお仕事探し」に おける 外部委託先への 不正アクセスに 関する お知らせ (2026年10月29日) - 島まーる|
外部メール配信サービスへの 不正アクセスに 伴う メールアドレス流出の 可能性に ついて (2026年10月29日) - 鹿児島銀行ほか|
Payどんへの 不正アクセスに よる 個人情報漏えいの 可能性に 関する お知らせと お詫び (2026年10月28日)

コメント