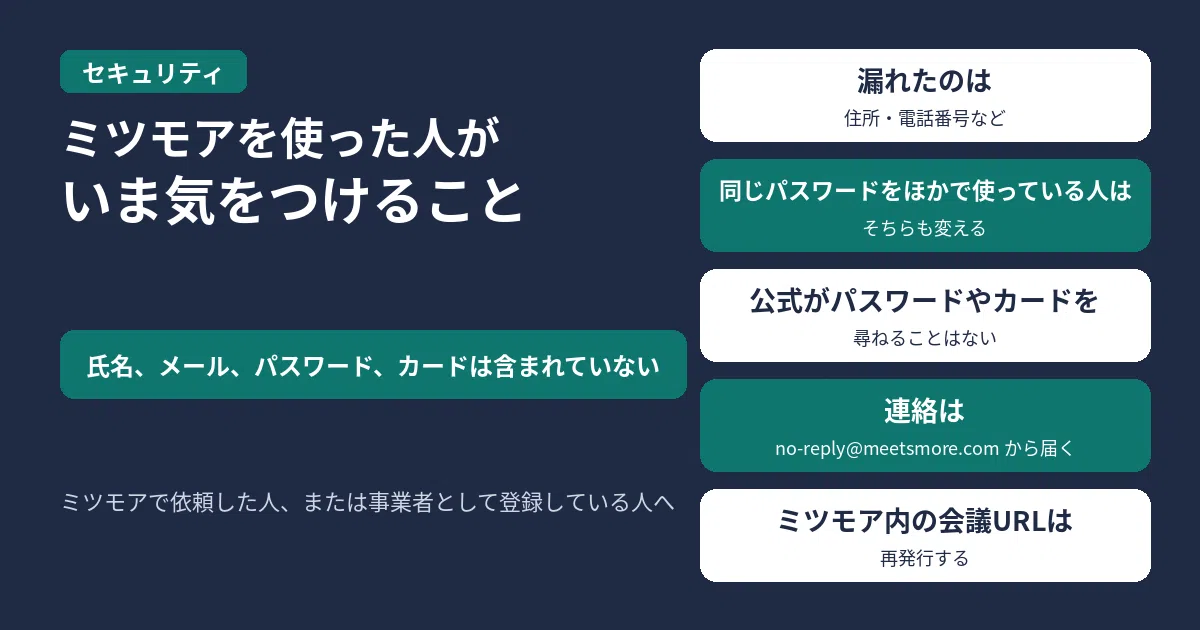
ミツモアで引っ越しやハウスクリーニング、リフォームなどを依頼した人、または事業者として登録している人は、まず次のことをしてください。
- 最大36万6,850件の漏えいでは、公式に、氏名、メールアドレス、パスワード、クレジットカード情報は含まれていない、とあります。漏れたのは、事業者の予定に登録されたお客さまの住所・電話番号、識別番号、ミツモア内のオンライン会議のURLなどです
- これとは別に、201件のアカウントへの不正ログインがありました。対象のアカウントでは、氏名やメールアドレスなどが見られた可能性があります。公式は、ミツモアと同じパスワードをほかのサービスでも使っている場合は、それぞれ別のパスワードへ変えるよう求めています
- 対象のお客さまと事業者には、no-reply@meetsmore.comから順次メールがあります。公式は、電話・メール・SMSでパスワードやクレジットカード番号を尋ねることはなく、本件の連絡メールにパスワードの入力を求めるリンクを載せることもない、としています
株式会社ミツモアは2026年11月16日、「ミツモア」サービス(https://meetsmore.com)が不正アクセスを受け、システムの一部機能の脆弱性を悪用され、お客さまの依頼に関する住所・電話番号などのうち最大約37万件が外部に漏えいした、と発表しました。同じお知らせの概要では、システムの脆弱性を悪用した情報の漏えいを最大36万6,850件としています。これに先立ち、外部で入手されたとみられるIDとパスワードによる不正ログインが、201件のアカウントで発生した、としています。
情報時点:ミツモアのお知らせは2026年11月17日8時51分(日本時間)に取得しました。発表日は2026年11月16日です。同じパスワードをほかで使っていないかの調べ方は、パスワードが流出していないか調べる方法と、漏れていたときにやることにもあります。
2つの出来事
| 出来事 | 時期(公式) | 規模 | 内容 |
|---|---|---|---|
| 不正ログイン | 2026年11月11日15時39分〜16時27分 | ログイン試行812回のうち、201件のアカウント | 外部で入手されたとみられるIDとパスワードが使われた、と公式は考えている。ミツモアのシステムからIDやパスワードが流出した形跡は確認されていない |
| 機能の脆弱性を悪用した漏えい | 2026年11月11日16時27分〜11月12日0時22分 | 最大36万6,850件 | 不正ログインしたアカウントを使い、事業者の空き状況を表示する機能の脆弱性から、予定に登録された情報を取得した |
最大36万6,850件で漏れた情報と、含まれない情報
公式によると、漏えいした情報は次のとおりです。
- 事業者の予定に登録されたお客さまの住所・電話番号
- ミツモアが会員や依頼ごとに付与している識別番号
- ミツモア内で登録されたオンライン会議のURL
- 事業者が外部のカレンダーと連携していた場合は、連携された予定の件名(件名以外は含まれない)
含まれていない情報は、氏名、メールアドレス、パスワード、クレジットカード情報です。公式は、現時点で本件に起因する不正利用や二次被害は確認されていない、としています。攻撃元からの通信は遮断し、原因となった脆弱性は2026年11月12日に修正済みで、同じ方法では情報を取得できない状態だ、と説明しています。監視システムの異常は11月12日8時25分の調査で発覚した、としています。
201アカウントで見られた可能性のある情報
不正ログインされたアカウントについて、公式は次の情報が見られた可能性がある、としています。
- 依頼した人:登録の氏名・メールアドレス・電話番号、これまでの依頼の内容(住所を含む)、プロとのメッセージ
- 事業者(プロ):登録のプロフィール情報、メッセージのやり取り、スケジュール、取引のある依頼者の情報(氏名・住所・依頼内容など)
登録情報の変更、メッセージの送信、支払いの操作は確認されていない、としています。公式は11月12日に対象アカウントのパスワードを無効化し、すべての端末からログアウトさせたうえで、対象のお客さまに個別連絡し、パスワードの再設定を依頼している、と説明しています。
事業者として確認すること
公式は、ミツモア内で登録していたオンライン会議のURLは再発行するよう求めています。連携していた外部カレンダーに登録したオンライン会議のURLは、漏えい対象ではない、とも注記しています。
本件は「ミツモア」サービスで起きたものです。公式は、別システムで運用している「プロワン」には影響がない、としています。11月13日に個人情報保護委員会および総務省へ報告し、同日に警察へ相談した、とあります。
ミツモアや事業者を名乗る、不審な電話・訪問・SMS・メールには応じないでください。
問い合わせフォーム:https://
参考リンク
- ミツモア|不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(2026年11月16日)(情報時点:2026年11月17日8時51分(日本時間))

コメント