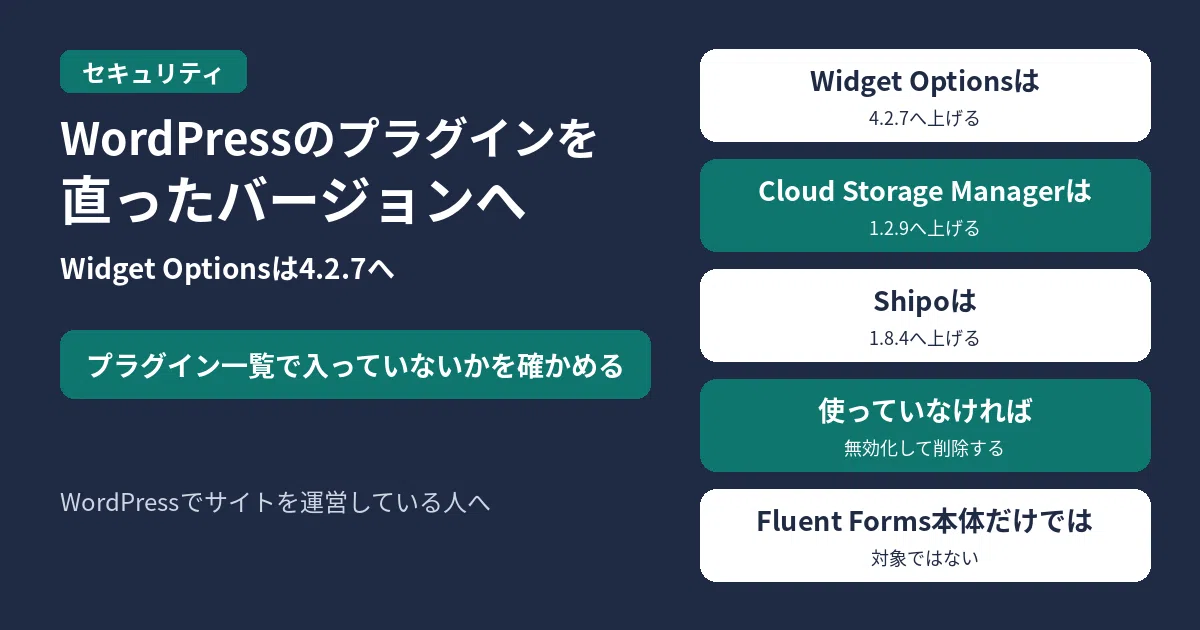
WordPressでサイトを運営している人は、まず次のことをしてください。
- 管理画面の「プラグイン」一覧で、「Widget Options」「Cloud Storage Manager for Fluent Forms」「Shipo」が入っていないかを探す
- 入っていれば、下の表の最新バージョンへ更新する。使っていなければ、無効化して削除する
WordPress向けプラグイン「Widget Options」(有効インストール10万以上)に、CVE-2026-116615(CVSS 8.8)が公開されています。公式のCVEの記録では、対象はバージョン 4.2.6.1 までで、CVSS 8.8 です。タイトルは寄稿者(Contributor)以上です。本文では、既定の設定では投稿者(Author)以上の権限が必要で、寄稿者は管理者などが投稿を公開したときに悪用できる、と注記しています。表示条件の仕組みを通じてコードを実行できるおそれがある、としています。WordPress.orgのプラグインページでは、最新は 4.2.7(2026年11月11日更新)で、変更履歴は「Fixed: Freeform marker parsing differential in display logic」(表示条件の仕組みに関する修正)です。
同じ時期に、別のプラグイン2つについてもCVEが公開されています。「Cloud Storage Manager for Fluent Forms」(CVE-2026-120522、CVSS 9.8)と「Shipo」(CVE-2026-19907、CVSS 9.8)です。いずれもログインしていない攻撃者でも悪用できる、という記録です。
11月16日8時09分〜8時10分(日本時間)時点の、Widget Optionsのプラグインページ、Cloud Storage Manager for Fluent Formsのプラグインページ、Shipoのプラグインページと、公式のCVEの記録(CVE-2026-116615、CVE-2026-120522、CVE-2026-19907)にもとづく内容です。
対象と、上げる先
| プラグイン | 対象のバージョン | 上げる先(WordPress.orgの最新) |
|---|---|---|
| Widget Options | 4.2.6.1 まで |
4.2.7(2026年11月11日更新) |
| Cloud Storage Manager for Fluent Forms | 1.2.0 まで |
1.2.9(2026年11月10日更新) |
| Shipo | 1.6 から 1.8.0 まで |
1.8.4(2026年10月16日更新) |
- Widget Options(スラッグ
widget-options、有効インストール10万以上):CVE-2026-116615(CVSS 8.8)。公式のCVEタイトルは寄稿者(Contributor)以上。本文では、既定の設定では投稿者(Author)以上の権限が必要で、寄稿者は管理者などが投稿を公開したときに悪用できる、と注記している。表示条件の仕組みを通じてコードを実行できるおそれ - Cloud Storage Manager for Fluent Forms(スラッグ
cloud-storage-manager、有効インストール400以上。Fluent Forms本体とは別の追加プラグイン):CVE-2026-120522(CVSS 9.8)。ログインしなくても、ファイルを書き込まれるおそれ - Shipo(スラッグ
shipo、有効インストール30以上):CVE-2026-19907(CVSS 9.8)。ユーザー名が分かれば、管理者を含むユーザーになりすませるおそれ
「Cloud Storage Manager for Fluent Forms」は、Fluent Forms向けの追加プラグインです。公式のCVEの記録の対象製品は、この追加プラグインです。Fluent Forms本体のバージョンについての記載はありません。
Shipoの変更履歴(1.8.4)に、この脆弱性を直したという文言はありません。公式のCVEの記録では対象は 1.8.0 までなので、入っている場合はWordPress.orgの最新(1.8.4)へ上げてください。
確かめ方
WordPressの管理画面で「プラグイン」を開き、インストール済みの一覧を見てください。名前か、スラッグ(widget-options、cloud-storage-manager、shipo)で探せます。入っていて、対象のバージョンなら、一覧から更新してください。使っていないプラグインは、無効化して削除するのが安全です。
WP-CLIを使っている場合は、次のように更新できます。
wp plugin update widget-options
wp plugin update cloud-storage-manager
wp plugin update shipoサーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
よくある質問
Fluent Formsを入れているだけで、対象ですか?
今回のCVEの対象として公式の記録に名前があるのは、「Cloud Storage Manager for Fluent Forms」という追加プラグインです。プラグイン一覧に、この追加プラグインがあるかを確かめてください。
3つとも入っていません。何もしなくてよいですか?
この3つの脆弱性の対象ではありません。ほかのプラグインも、管理画面から更新できるものは、日ごろから最新にしてください。
Shipoの最新は、いつ出たものですか?
WordPress.orgによると、1.8.4 の更新は2026年10月16日です。CVEの記録の対象は 1.8.0 までです。

コメント