情報流出のニュースは日本の会社の話だけではありません。2026年9月から11月にかけて、海外の予約システム、資料共有サービス、ファッション通販、動画配信サービスでも、利用者の情報が外に漏れたと発表されました。日本の利用者が対象になった例もあります。
漏れたものは4件それぞれ違い、やるべき対策も変わります。日付はすべて日本時間で、内容は2026年11月4日午前8時42分時点の各社と政府の発表にもとづいています。
海外で発表された4件の情報流出
Amadeus:JALとANAの予約情報が見られた形跡
Amadeus(アマデウス)は、世界の航空会社が使う予約システムのスペインの会社です。JALとANAの発表によると、このシステムで、予約番号、名前、搭乗日、区間などの予約情報が外から見られた形跡がありました。JALは、2023年8月10日から2026年9月23日までの間に予約記録が見られた形跡があるとしています。ANAは、この期間に予約した人の一部が対象だとしています。
- JALとJTA:約9万2,000人。うち約2,000人は、メールアドレス、電話番号、パスポート番号、国籍、マイレージの番号なども含まれる
- ANA:約3万7,800人。うち約1,700人は、メールアドレス、電話番号、パスポート番号、国籍、マイレージの番号なども含まれる
両社とも、クレジットカードの情報とパスワードは含まれていないとしています。JALの側のくわしい内容はJAL・JTAの予約情報 約9.2万人分に不正アクセスの記事にあります。
Scribd:Slideshareなど4つのサービスでパスワードの変更を呼びかけ
Scribd(スクリブド)は、資料共有のSlideshare、電子書籍のEverandなどを運営するアメリカの会社です。会社のヘルプページによると、外の第三者がシステムに入り込み、利用者の情報の一部を見ました。多くのアカウントは基本的なアカウント情報で、一部のアカウントはより重要な情報が含まれていたとしています。件数は発表されていません。
対象の人への通知は、10月30日(現地の日付)にすべて送り終えたとしています。通知は、Scribdに代わってEpiq(エピック)という会社がメールで送っています。念のため、Scribd、Slideshare、Everand、Fableの4つのパスワードを変えるよう呼びかけています。
Revolve:保存していたカード番号と有効期限
Revolve(リボルブ)は、アメリカのファッション通販の会社です。アメリカの証券取引委員会(SEC)への10月29日付(現地の日付)の報告書によると、通販のアカウントにカード情報を保存していた一部の客について、名前、連絡先、カード番号、カードの有効期限が自動のしくみで持ち出された可能性があります。件数は書かれていません。4件の中で、カード番号が含まれるのはこの1件です。
TVING:韓国政府が3,954万アカウントの流出を発表
TVING(ティービング)は、韓国の動画配信サービスです。韓国の科学技術情報通信部は9月4日、民間と合同で調べた結果を発表しました。
- 流出したアカウント:計3,954万個(ログインできるアカウント2,206万個、使われていないアカウント1,737万個、テスト用11万個)。同じ人が複数のアカウントを持っている分を含む
- 流出した項目:ID、元に戻せない形で暗号化されたパスワード、名前、携帯電話の番号、メールアドレス、生年月日など20項目・約70種類
パスワードは元に戻せない形で暗号化されていました。一方で、携帯電話の番号とメールアドレスは一部が暗号化されていたものの、元に戻すためのキーも漏れていたため、暗号化されていない情報と同じとみなされています。発表の時点で、利用者の被害は確認されていません。
4件の一覧
| 会社 | 国 | 漏れた |
件数 | 発表・通知 |
|---|---|---|---|---|
| Amadeus |
スペイン | 予約番号、 |
JALと |
10月30日 |
| Scribd |
アメリカ | 基本的な |
発表なし | 10月30日 |
| Revolve | アメリカ | 名前、 |
発表なし | 10月29日付 |
| TVING | 韓国 | ID、 |
3,954万アカウント | 9月4日 |
自分が対象かを確かめる
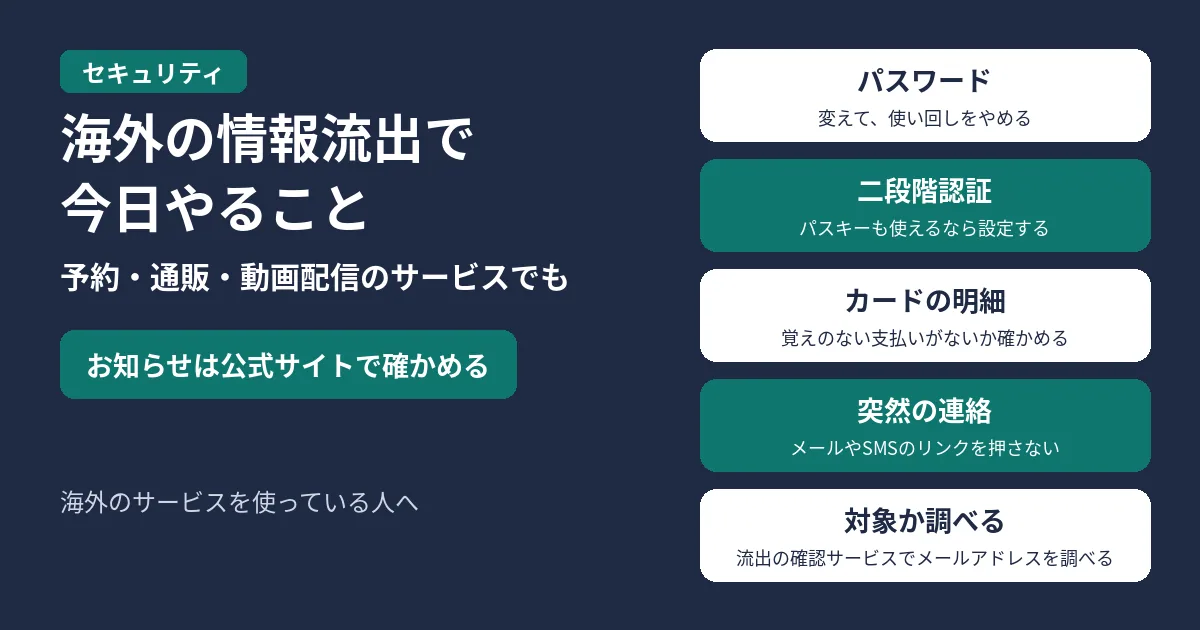
会社からのお知らせは、公式サイトで確かめる
対象の人には、会社からメールでお知らせが届きます。ただ、流出のあとはその会社を名乗る偽のメールやSMSも増えます。メールの中のリンクは押さず、自分でブックマークや検索から公式サイトを開き、お知らせのページで中身を確かめてください。Scribdも、メールや電話でパスワードや個人情報を聞くことはないとしています。
お知らせが届いたときの動き方は、個人情報の漏えいのお知らせが届いたらやることの記事にもあります。
流出の確認サービスでメールアドレスを調べる
Have I Been Pwnedは、メールアドレスを入れると、これまでに見つかった流出のデータにそのアドレスが含まれているかを調べられるサービスです。今回の4件がまだ載っていないこともあるため、結果が出なくても安心しきらないでください。
Googleパスワードマネージャーを使っている人は、パスワード チェックアップで、保存しているパスワードが漏れていないか、弱くないか、使い回していないかを確かめられます。パソコンのブラウザでpasswords.google.comを開き、「パスワード チェックアップに移動」から始めます。
今日やること
パスワードを変えて、使い回しをやめる
ScribdやSlideshareを使っている人は、まずパスワードを変えます。同じパスワードをほかのサービスでも使っているなら、そちらも変えてください。TVINGのようにパスワードが暗号化されていた場合でも、使い回しをやめておくと安心です。IPA(情報処理推進機構)も、パスワードは長く複雑にし、使い回さないよう呼びかけています。
2段階認証やパスキーを設定する
パスワードが漏れても、ログインのときにスマートフォンでの確認がいる設定にしておけば、ほかの人に入られにくくなります。IPAは、SMSや認証アプリでの確認(多要素認証)やパスキーが使えるサービスでは、積極的に使うようすすめています。
カードの明細を確かめる
Revolveでカードを保存していた人は、しばらくの間、カードの利用明細に覚えのない支払いがないかを確かめてください。気になる支払いがあれば、カード会社に連絡して、利用の停止や再発行を相談します。
突然のメール、SMS、電話を疑う
名前やメールアドレス、電話番号が漏れると、それを使った詐欺のメールやSMS、電話が来ることがあります。文面に自分の名前が書いてあっても、本物とは限りません。リンクは押さず、知らない電話で個人情報やカード番号を答えないでください。
よくある質問
パスワードが暗号化されていたなら、変えなくてもいいですか?
TVINGでは、パスワードは元に戻せない形で暗号化されていたと発表されています。それでも、同じパスワードをほかのサービスで使い回しているなら、変えておくほうが安全です。
お知らせが届いていなければ、対象ではないですか?
Scribdについては、対象の人への通知をすべて送り終えたとしていて、迷惑メールのフォルダも見るよう案内しています。ほかの3件も含め、届いていなくても、心配ならパスワードを変えておくと安心です。
JALやANAを名乗るメールが来ました。本物ですか?
メールの中のリンクは押さず、JALやANAの公式サイトを自分で開いて、お知らせのページと見比べてください。

コメント