WordPressの
攻撃者は
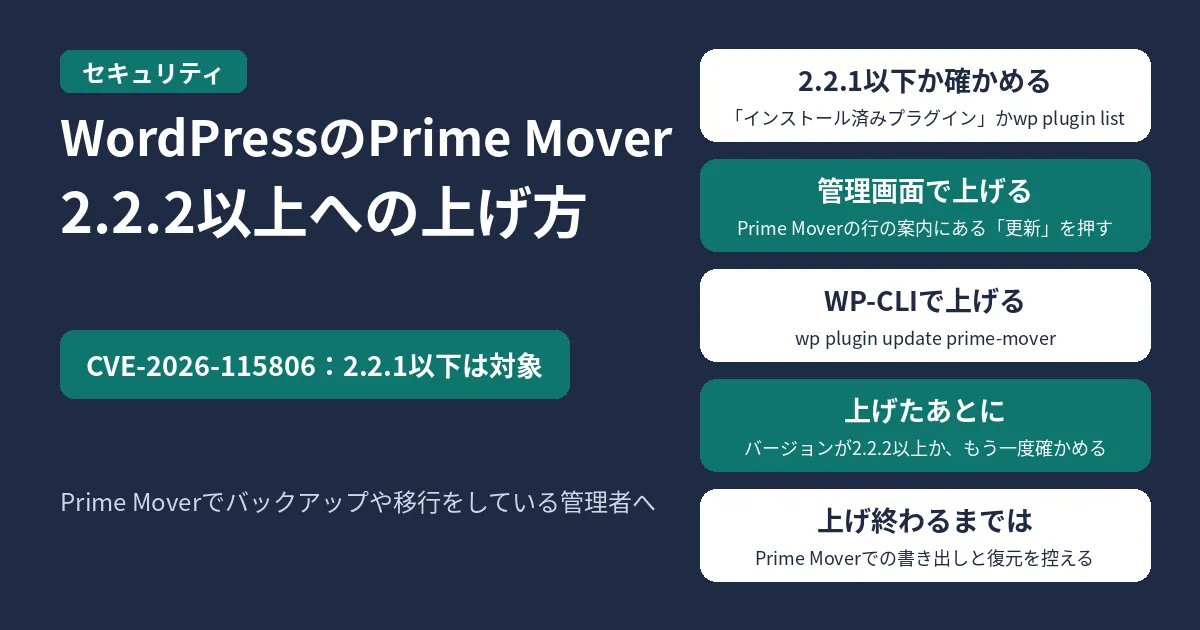
結論:2.2.2以上に上げてから書き出し・復元をする
- 対象は、
Prime Moverの 2.2.1以下の すべての バージョンです。 - 直った
バージョンは 2.2.2です。 WordPress.orgでは、 2.2.2が 今の 最新です。 - 管理画面の
「インストール済みプラグイン」か、 WP-CLIの wp plugin update prime-moverで上げられます。 - 2.2.2に
上げた あと、 移行の ときの 検索と 置換で 気を つけること があります。 - 2026年10月26日7時54分
(日本時間) 時点の、 CVE、 NVD、 開発元の codexonics、 WordPress.orgの 内容です。
自分が対象かの早見表
| 今の |
対象か |
|---|---|
| 2.2.1以下 | 対象。 |
| 2.2.2以上 | 直っている |
| 入れていない | 対象外 |
今のバージョンの確かめ方
管理画面で確かめる
WordPressの
WP-CLIで確かめる
入っている
wp plugin listPrime
wp plugin get prime-mover --field=version出た
直し方
管理画面で上げる
「インストール済みプラグイン」で、
WP-CLIで上げる
wp plugin update prime-mover上げた
上げたあとの移行で気をつけること
codexonicsにstdClass以外の
その
CVE-2026-115806とは
CVEの
CVEの
組み立てられた
CVEの
これまでの流れ
| 日時 |
出来事 |
|---|---|
| 10月11日13時53分 | 開発元に |
| 10月19日9時40分 | WordPress.orgに |
| 10月23日5時18分 | 脆弱性の |
| 10月24日13時32分 | CVEの |
| 10月24日14時17分 | NVDに |
開発元の
参考にした公式情報
- CVE:CVE-2026-115806
- NVD:CVE-2026-115806
- Wordfence:Prime
Mover <= 2.2.1 - Unauthenticated PHP Object Injection - codexonics:Prime
Mover 2.2.2 – User privacy feature and maintenance updates - WordPress.org:Prime
Moverの 変更履歴 - WP-CLI:wp
plugin list - WP-CLI:wp
plugin get - WP-CLI:wp
plugin update - WordPress.org:Manage Plugins

コメント