Ciscoは10月22日1時(日本時間)、Snort 3を使う複数の製品について、社内の調査で見つかった脆弱性を直したと発表しました。CVE-2026-20043はそのうちの1つで、深刻さを表すCVSS 3.1の点数は9.0です。
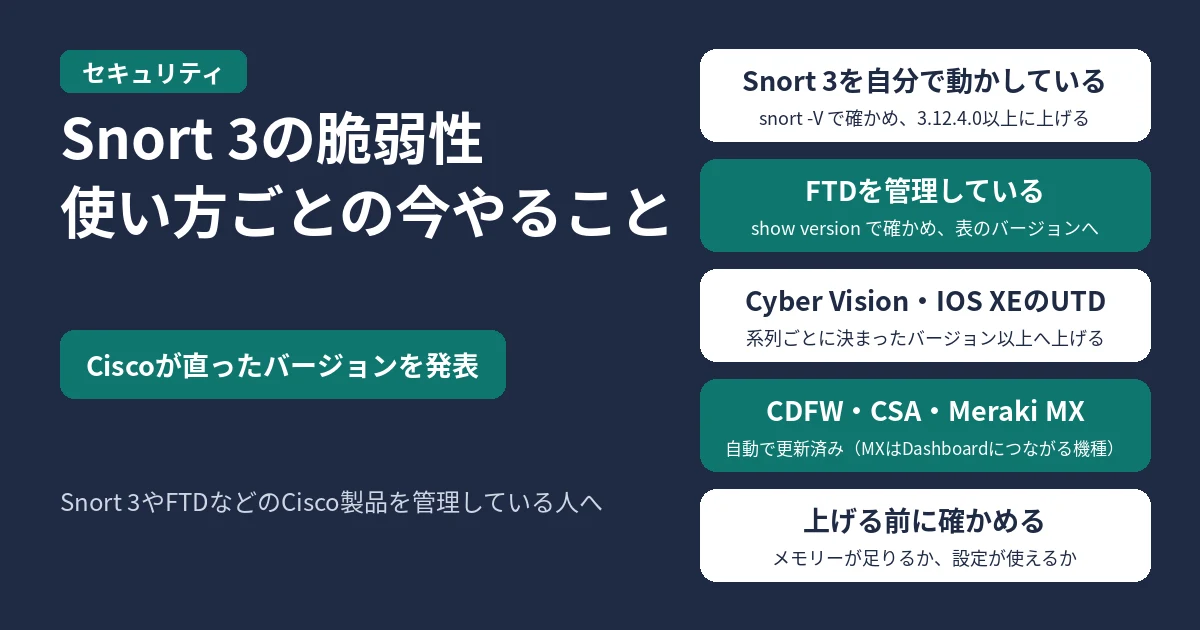
Snort 3を自分で動かしている人は、3.12.4.0以上に上げます。Cisco Secure Firewall Threat Defense(FTD)などの製品を管理している人は、下の表で製品ごとの直ったバージョンを確かめます。
目次
結論:Snort 3は3.12.4.0以上、製品は直ったバージョンへ
- 単体のSnort 3(オープンソースのSnort 3)は、3.12.4.0で直っています。
- FTD、Cisco Cyber Vision、Cisco IOS XEのUTDは、系列ごとに決まったバージョン以上へ上げます。
- Cisco Cloud-delivered Firewall(CDFW)とCisco Secure Access(CSA)は、10月21日の時点で自動で更新されています。Cisco Meraki MXも、オンラインでMeraki Dashboardにつながっている機種は、10月21日の時点で自動で更新されています(日付はCiscoの発表どおりで、日本時間に直していません)。利用者の操作は要りません。
- 回避策はありません。
- Ciscoは、悪用や公の発表は把握していないとしています。
- 2026年10月25日8時42分(日本時間)時点のCiscoの発表の内容です。
CVE-2026-20043とは
CiscoのSnort 3の開発チームが社内でセキュリティを見直し、いくつもの脆弱性を見つけました。Ciscoは、見つかった脆弱性を弱点の種類(CWE)ごとに分け、種類ごとに1つのCVE番号を付けています。
CVE-2026-20043は、「範囲外への書き込み」(CWE-787)の種類に入る脆弱性に付いた番号です。CVSS 3.1の点数9.0は、この種類に入る脆弱性のうち、いちばん影響が大きいものの点数です。
Ciscoが付けた点数の内訳では、ネットワーク越しに、認証なしで狙えるとされています。一方で、攻撃の条件をそろえる難しさは「高」です。影響は、機密性・完全性・可用性のどれも「高」です。
CVEの登録は、10月22日1時12分(日本時間)に公開されました。登録に付いている米国CISAの評価では、悪用は「なし」、攻撃の自動化は「できない」、影響は「全面的」です。
見つけたのはCiscoの社内のテストです。Ciscoは、これまでのテストの手順に加えて、最先端のAIのモデルも使ったとしています。
同じアドバイザリにある4つのCVE
同じアドバイザリには、CVE-2026-20043を含めて4つのCVEがあります。
| CVE番号 |
弱点の種類とCVSS |
| CVE-2026-20043 |
範囲外への書き込み(CWE-787)、CVSSは9.0 |
| CVE-2026-20236 |
計算の誤り(CWE-682)、CVSSは7.5(アドバイザリの表では9.0)※ |
| CVE-2026-20291 |
権限の管理の不備(CWE-269)、CVSSは7.8 |
| CVE-2026-20356 |
資源の使いすぎ(CWE-400)、CVSSは7.5 |
※CVE-2026-20236の点数は、CVEの登録と、Ciscoが配っている機械で読める形の発表(CSAF)の点数の欄では7.5(High)です。付いているベクトル(AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H)から計算しても7.5になります。一方で、アドバイザリのページの表と、CSAFの説明の文の中の表では9.0です。
直ったバージョンと対象の製品は、4つのCVEで同じです。上げれば4つとも直ります。
対象のCisco製品
Ciscoによると、次の製品が、設定にかかわらず影響を受けます。
- Cisco Cloud-delivered Firewall(CDFW)
- Cisco Cyber Vision
- Cisco Meraki MX Security Appliances
- Cisco Secure Access(CSA)
- Cisco Secure Firewall Threat Defense(FTD)Software
- オープンソースのSnort 3
- Cisco IOS XE SoftwareのUnified Threat Defense(UTD)
オープンソースのSnort 2は対象ではありません。Snort 2は、すでにサポートが終わっています。
直ったバージョン
Snort 3
3.12.4.0より前の3.xが対象で、3.12.4.0で直っています。GitHubのSnort 3の3.12.4.0は、10月22日0時52分(日本時間)に公開されました。必要なライブラリは、LibDAQ 3.0.28とLibML 2.0.0です。
FTD
| 今のバージョン |
直ったバージョン |
| 7.0とそれより前 |
7.0.10 |
| 7.2 |
7.2.12 |
| 7.4 |
7.4.8 |
| 7.6 |
7.6.6 |
| 7.7 |
7.7.13 |
| 10.0 |
10.0.2 |
| 10.1 |
10.1.0 |
Cyber Vision
5.6より前のバージョンを使っている人は、直ったバージョンへ移ります。5.6の系列では、5.6.0で直っています。
Cisco IOS XEのUTD
| 今のバージョン |
直ったバージョン |
| 17.12 |
17.12.8 |
| 17.15 |
17.15.6 |
| 17.18 |
17.18.5 |
| 26.1 |
26.1.2 |
| 26.2 |
26.2.1 |
アドバイザリには、17.12.8、17.15.6、26.1.2で使うUTDのイメージの名前も載っています。どれもSnort 3の3.12.4.0を含みます。アドバイザリのUTDの表は、10月23日4時3分(日本時間)の更新で直されています。
CDFW、CSA、Meraki MX
CDFWとCSAのクラウドのインスタンスは、10月21日の時点ですべて自動で更新されています。Meraki MXも、オンラインでMeraki Dashboardにつながっている対象の機種は、10月21日の時点で自動で更新されています。どれも利用者の操作は要りません。
今のバージョンの確かめ方
Snort 3
Snort 3を動かしているマシンで、次のコマンドを実行します。-Vは--versionと同じで、Snortのバージョンの番号が出ます。
snort -V
出たバージョンが3.12.4.0より前なら、上げる必要があります。
FTD
FTDのCLIで、次のコマンドを実行します。FTDのコマンドリファレンスによると、ソフトウェアのバージョンやハードウェアの構成などを表示するコマンドです。
show version
出たFTDのバージョンを、上のFTDの表と見比べます。
回避策
Ciscoは、これらの脆弱性に効く回避策はないとしています。そのうえで、直ったバージョンへ上げるよう強くすすめています。
上げる前に、機器のメモリーが足りるか、今のハードウェアと設定が新しいバージョンでも使えるかを確かめるよう、Ciscoは案内しています。
公式の発表

コメント