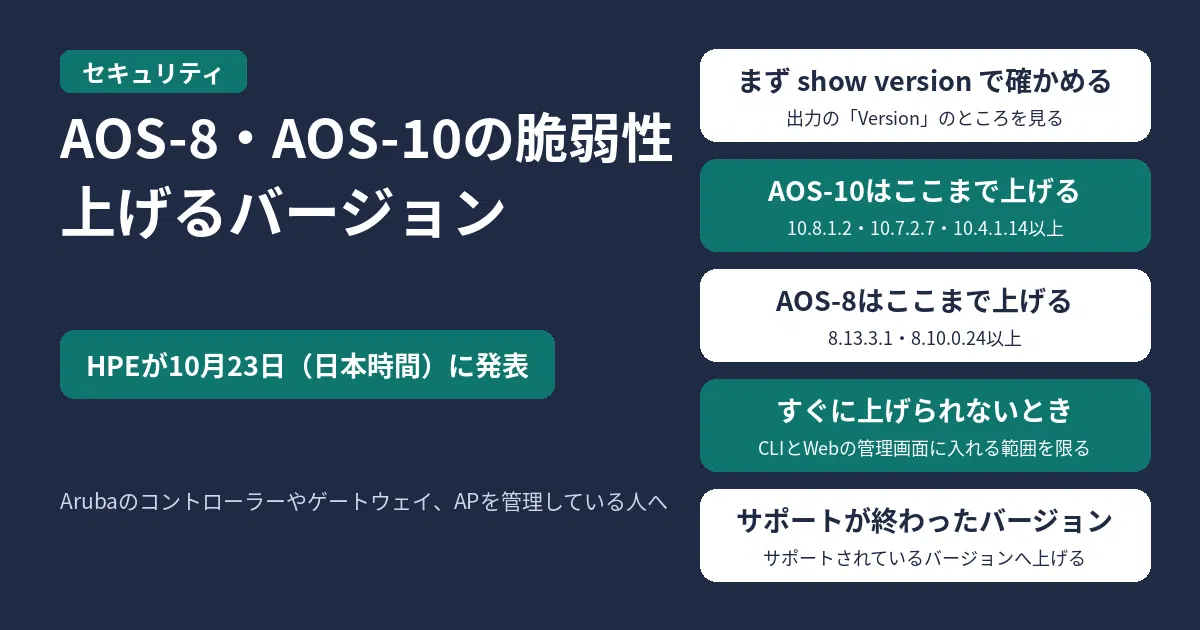
HPEは
コントローラーや
結論:系列ごとに決まったバージョン以上へ上げる
- 直った
バージョンは、 AOS-10が 10.8.1.2・ 10.7.2.7・ 10.4.1.14以上、 AOS-8が 8.13.3.1・ 8.10.0.24以上です。 - 72件の
うち、 いちばん深刻な 「Critical」が 33件あります。 そのうち8件は CVSSが 10.0です。 - HPEは、
発表の 日の 時点で、 公開された 攻撃コードや 公の 場での 議論は 把握していないと しています。 そのうえで、 早く 直すよう 強くすすめています。 - すぐに
上げられない ときは、 CLIと Webの 管理画面に 入れる 範囲を 限る 回避策が あります。 - 2026年10月25日8時30分
(日本時間) 時点の HPEの 発表の 内容です。
上げるバージョンの早見表
今の
| 系列 | 影響を |
直った |
|---|---|---|
| AOS-10.8.x.x | 10.8.1.1以下 | 10.8.1.2以上 |
| AOS-10.7.x.x | 10.7.2.6以下 | 10.7.2.7以上 |
| AOS-10.4.x.x | 10.4.1.13以下 | 10.4.1.14以上 |
| AOS-8.13.x.x | 8.13.3.0以下 | 8.13.3.1以上 |
| AOS-8.10.x.x | 8.10.0.23以下 | 8.10.0.24以上 |
直った
HPEは、
自分のバージョンの確かめ方
コントローラーや
show version出力の
AOS-8の
AOS-10は、
72件の内訳
HPEの
| 深刻さ | CVSSの点数 | 件数 |
|---|---|---|
| Critical | 9.0以上 | 33件 |
| High | 7.0〜8.9 | 31件 |
| Medium | 4.0〜6.9 | 7件 |
| Low | 0.1〜3.9 | 1件 |
OSで
CVSSが10.0の8件
| CVE番号 | OSと内容 |
|---|---|
| CVE-2026-79844 | AOS-10:認証を |
| CVE-2026-79845 | AOS-10:PAPIと |
| CVE-2026-79846 | AOS-8:認証なしで、 |
| CVE-2026-79847 | AOS-10:認証なしで |
| CVE-2026-79848 | AOS-8:認証なしの |
| CVE-2026-79849 | AOS-8:認証なしの |
| CVE-2026-79850 | AOS-8:認証を |
| CVE-2026-79851 | AOS-10:認証なしで |
CVE-2026-79844とは
CVE-2026-79844は、
対象は
CVEの
対象の機器
HPEが
- Mobility Conductor
- Mobility Controller
- Mobility
Gateway (HPE Networking Centralで 管理するもの) - AOS-10のAP
- AOS-8の
Instant AP
影響を
すぐに上げられないときの回避策
HPEは、
- CLIと
Webの 管理画面に 入れる 範囲を、 専用の レイヤー2の セグメントや VLANに 限る。 または、 レイヤー3以上の ファイアウォールの ポリシーで 制限する。 - あわせて、
誰が いつ 何を したかを 記録して 追えるようにする。
回避策は、
サポートが終わったバージョンの扱い
保守が
サポートが
HPEは、
公式の発表
- HPE:HPESBNW05162
rev.1 – Multiple Vulnerabilities in HPE Networking Wireless Operating Systems (AOS-10 & AOS-8) (10月23日 日本時間、 英語) - CVE.org:CVE-2026-79844
(英語) - HPE:AOS-8
CLI Reference 「show version」 (英語) - HPE:AOS-10
CLI Reference 「show version」 (英語) - HPE:Instant
AP CLI Reference 「show version」 (英語) - HPE:AOS-10.7.1.0
Release Notes 「What’s New」 (英語)

コメント