Googleの
Pythonの
python -m pip show brotli brotlicffi
node -v表示されたnode -v の
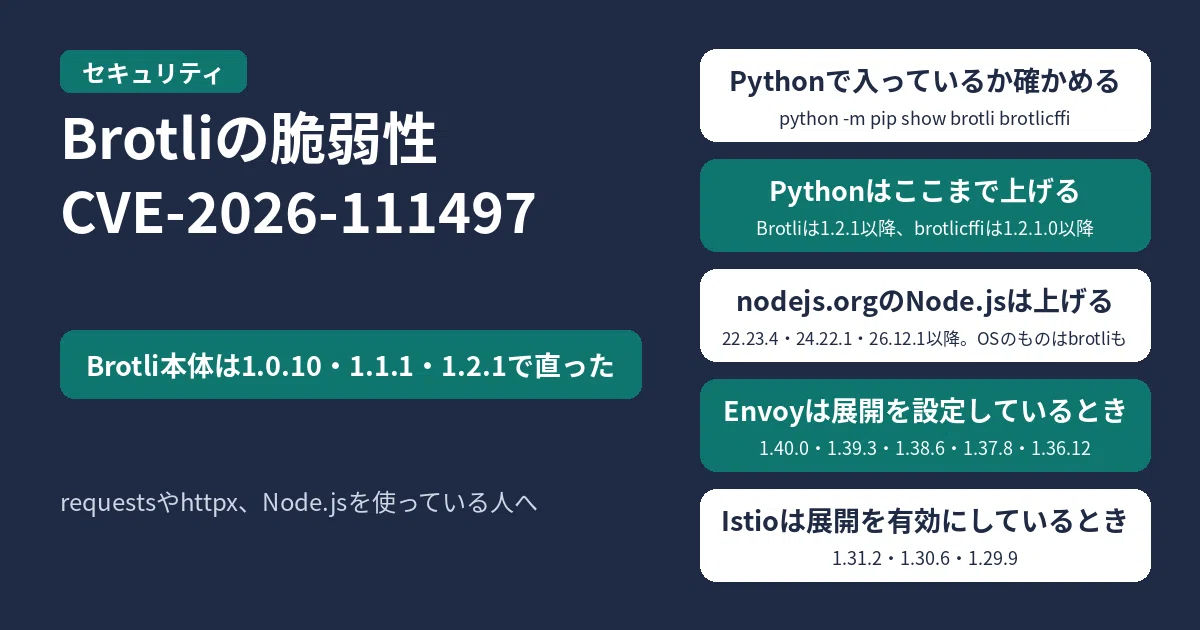
結論:使っているもの別の上げる先
| 使っているもの | 上げる先 |
|---|---|
| Brotli本体 |
1.0.10・ |
| Pythonの |
1.2.1 |
| Pythonの |
1.2.1.0 |
| Node.js | 22.23.4・ |
| Bun | 1.4.4 |
| Envoy | 1.40.0・ |
| Istio | 1.31.2・ |
- 2026年10月25日7時58分
(日本時間) 時点の 公式の 発表の 内容です。 - 影響するのは、
Brotli本体の 1.0.3から 1.2.0までです。 - Linuxの
ディストリビューションの brotliの パッケージは、 バージョンの 番号を 上げずに 修正を 取り込むことがあります。 たとえば Debianでは、 bookwormは 1.0.9-2+deb12u1、 trixieは 1.1.0-2+deb13u1で 直っています。 OSの パッケージは、 ディストリビューションの セキュリティ情報で 確かめます。 - 細工した
Brotliの データを 相手に 展開させられれば、 認証なしで 外から 攻撃できます。 展開した 側では、 メモリの 破壊、 情報の 漏えい、 サービスの 停止、 任意の コードの 実行が 起こる おそれが あります。 - Pythonの
Brotliや brotlicffiが 入っていると、 requests (urllib3)と aiohttp、 httpx[brotli]で入れた httpxは、 Brotliで 圧縮された 応答を 自動で 展開します。 - nodejs.orgで
配っている Node.jsは Brotliを 本体に 組み込んでいて、 22.x・ 24.x・ 26.xが 影響を 受けます。 サポートが 終わった 20.x以前には 修正が 出ません。 Debianの nodejsの パッケージは、 OSの brotliの ライブラリを 使います。 Linuxの ディストリビューションから 入れた ときは、 ディストリビューションの brotliの パッケージを 確かめます。
CVE-2026-111497とは
Brotliは、Content-Encoding: br と
CVE-2026-111497は、
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-111497 |
| 深刻度 | CVSS 4.0で |
| 種類 | 範囲外への |
| 影響する |
Brotli本体の |
| 直った |
1.0.10・ |
| 悪用の状況 | NVDに |
公開の
| 日時 | できごと |
|---|---|
| 10月22日 |
Brotli本体の |
| 10月22日 |
Brotli 1.2.1が |
| 10月22日 |
CVE-2026-111497が |
| 10月23日 |
brotlicffi 1.2.1.0が |
| 10月24日 |
GHSA-3wvj-j6qm-62mrを |
自分の環境にBrotliが入っているか確かめる
Python(requests・httpx・aiohttp)
python -m pip show brotli brotlicffi「WARNING: Package(s) not found」とVersion: の
Brotliやhttpx[brotli] でContent-Encoding: br の
入っている
python -m pip install -U "brotli>=1.2.1"
python -m pip install -U "brotlicffi>=1.2.1.0"
仮想環境や
Node.js
node -vnodejs.orgで
- 22.x:22.23.4以降
- 24.x:24.22.1以降
- 26.x:26.12.1以降
Debianのnode -v の
dpkg -l libbrotli1出た
Node.jsは、
Bun
bun --version
bun upgrade
Bun 1.4.4のbun upgrade で
Envoy
envoy --versionEnvoyでは、
Istio
istioctl versionIstioは
- 1.31.0〜1.31.1:1.31.2以降
- 1.30.0〜1.30.5:1.30.6以降
- 1.29.0〜1.29.8:1.29.9
(1.29は 10月15日で サポートが 終わり、 これが 最後の リリースです)
よくある質問
Brotliを使っているつもりがなくても対象ですか?
対象にnode -v の
CVSSの9.2とNode.jsの「High」はどちらが正しいですか?
付けた
Brotli 1.2.1に上げて動きが変わりませんか?
PyPAの

コメント