プリザンターの脆弱性CVE-2026-113438(LDAP認証の認証回避)|対象になる組み合わせと1.5.9.1への更新

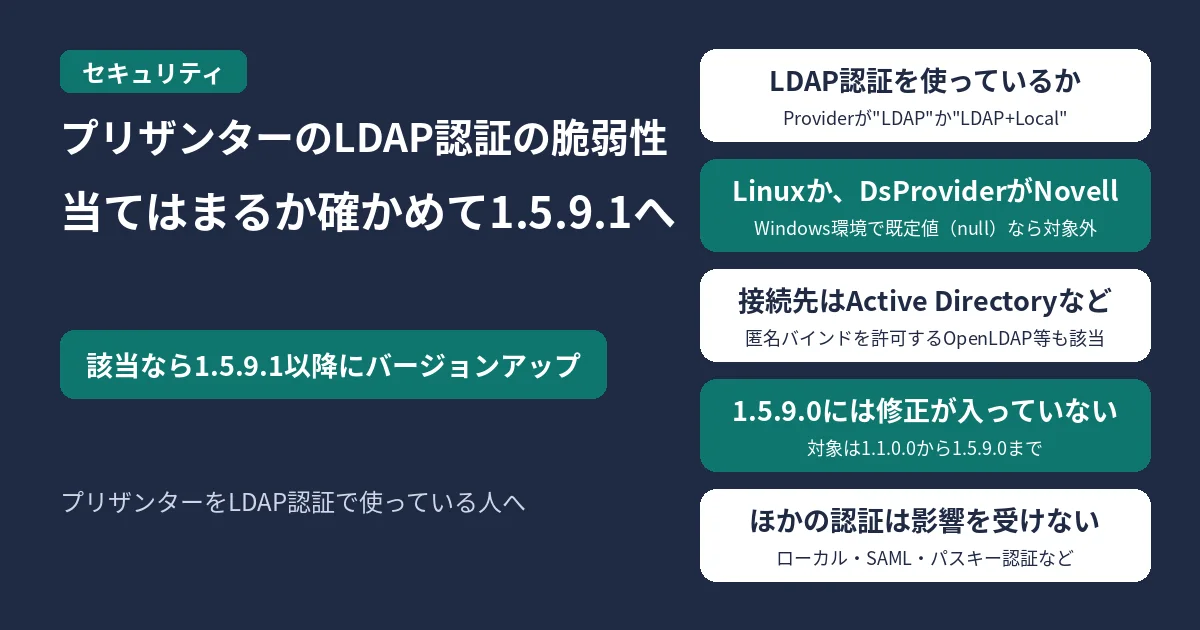
プリザンターのLDAP認証の脆弱性CVE-2026-113438。LDAP認証を使い、Linux環境、またはWindows環境でDsProviderにNovellを指定し、接続先がActive Directoryか匿名バインドを許可するOpenLDAP等なら該当。1.5.9.0には修正がなく、該当なら1.5.9.1以降に上げる

プリザンターを開発する株式会社インプリムは2026年10月23日、プリザンターのLDAP認証に認証回避の脆弱性(CVE-2026-113438、JVN#82312317)があると発表しました。特定の条件では、有効なログインIDを知っている第三者が、正しいパスワードを知らなくてもそのユーザーとしてログインできるおそれがあります。修正したバージョン1.5.9.1は同じ日に出ています。

当てはまるのは、LDAP認証を使っていて、プリザンターの動かし方と接続先のLDAPサーバーが特定の組み合わせになっている環境です。自分が当てはまるかは、公式の判定の表で確かめられます。

目次

結論:いま押さえること

  • 対象のバージョンは1.1.0.0から1.5.9.0までです(JVNによる)。Community EditionとEnterprise Editionの両方が当てはまります。
  • 10月13日に出た1.5.9.0には、この修正は入っていません。1.5.9.0を使っている場合も、1.5.9.1以降に上げます。
  • 影響を受けるのはLDAP認証を使っている場合だけです。ローカル認証、SAML認証、パスキー認証、統合Windows認証、二段階認証(メール、TOTP)は影響を受けません。
  • Pleasanter.netとプライベートクラウドは、LDAP認証が設定されていないので対象外です。インプリムが確かめていて、利用者の対応は要りません。
  • 2026年10月24日9時59分(日本時間)時点の公式の内容です。

どんな脆弱性か

公式の説明では、通常のログイン画面の操作では起きません。細工したリクエストを認証の処理に送られると、サーバー側の検証が足りないため、接続先のLDAPサーバーの設定によっては、パスワードを正しく確かめないまま認証に成功したと判定されてしまいます。

ログイン画面にアクセスできる第三者なら、特別な権限や準備がなくても悪用できるとされています。悪用されると、そのユーザーの権限で、プリザンターに登録した情報を見られたり、書き換えられたり、消されたりするおそれがあります。

項目 内容
CVE番号 CVE-2026-113438
JVNの番号 JVN#82312317
CVSS基本値(JVN) CVSS v4.0の基本値6.9、CVSS v3.0の基本値6.5
対象のバージョン 1.1.0.0から1.5.9.0まで
修正したバージョン 1.5.9.1(2026年10月23日)

自分が当てはまるかの確かめ方

1. LDAP認証を使っているか

公式は、認証の方式を Authentication.json の Provider で確かめるよう案内しています。"LDAP" か "LDAP+Local" になっていれば、LDAP認証を使っている環境です。

"Provider": "LDAP"
"Provider": "LDAP+Local"

LDAP認証とローカル認証を一緒に使っている("LDAP+Local")場合、影響を受けるのはLDAP認証でログインするユーザーだけです。

2. プリザンターの構成と、接続先のLDAPサーバー

公式によると、次の2つを両方満たす場合に当てはまります。

  • プリザンターを、Linux環境(Docker版を含む)か、Windows環境で「DsProvider」に「Novell」を指定して動かしている
  • 接続先のLDAPサーバーが、Active Directoryか、匿名バインドを許可しているOpenLDAP、389 Directory Serverなどである

LDAP認証を使っている場合は、プリザンターの構成と接続先のLDAPサーバーの組み合わせで、当てはまるかが決まります。公式の表は次のとおりです。

プリザンターの構成 Active Directory OpenLDAP等(匿名バインドを許可) OpenLDAP等(匿名バインドを拒否)
(1) Linux環境(Docker版を含む) 該当 該当 対象外
(2) Windows環境で「DsProvider」に「Novell」を指定 該当 該当 対象外
(3) Windows環境で「DsProvider」が既定値(null) 対象外 対象外 対象外

DsProvider は Authentication.json の設定の項目で、1.3.41.0で追加されました。指定していなければ既定値(null)です。マニュアルでは、"Novell" はWindows環境でLDAP認証のライブラリにNovell.Directory.Ldapを使う指定で、Linux環境では "Novell" しか指定できません。

いますること

判定の表で「該当」になる環境では、1.5.9.1以降にバージョンアップします。手順は公式のマニュアル(バージョンアップ、移行)にあります。サポートユーザーは、専用のWeb問い合わせ窓口でバージョンアップの相談ができます。

運用の事情などでバージョンアップが難しい場合、インプリムはお問い合わせフォームから相談するよう案内しています。利用している環境や事情を聞いたうえで、対応の方法を案内するとしています。JVNも、アップデートが難しい場合の回避策は開発者に問い合わせるよう書いています。

よくある質問

1.5.9.0に上げたばかり。もう一度上げる?

判定の表で「該当」なら、はい。1.5.9.0にはこの修正が入っていないので、1.5.9.1以降に上げます。

Windowsで動かしていて、DsProviderを指定していない。対象?

公式の表では、Windows環境で「DsProvider」が既定値(null)なら、接続先がどのLDAPサーバーでも対象外です。

OpenLDAPを使っている。対象?

匿名バインドを許可しているかどうかで変わります。公式の表では、Linux環境か、Windows環境で「DsProvider」に「Novell」を指定している場合、匿名バインドを許可していれば「該当」、拒否していれば「対象外」です。

公式の発表

よかったらシェアしてね!
  • URLをコピーしました!
  • URLをコピーしました!

この記事を書いた人

社内エンジニアとして、SREとセキュリティの仕事をしています。サーバーの構築や運用、クラウド環境の設計にも関わってきました。趣味はゲームと漫画・アニメ。

コメント

コメントする

目次