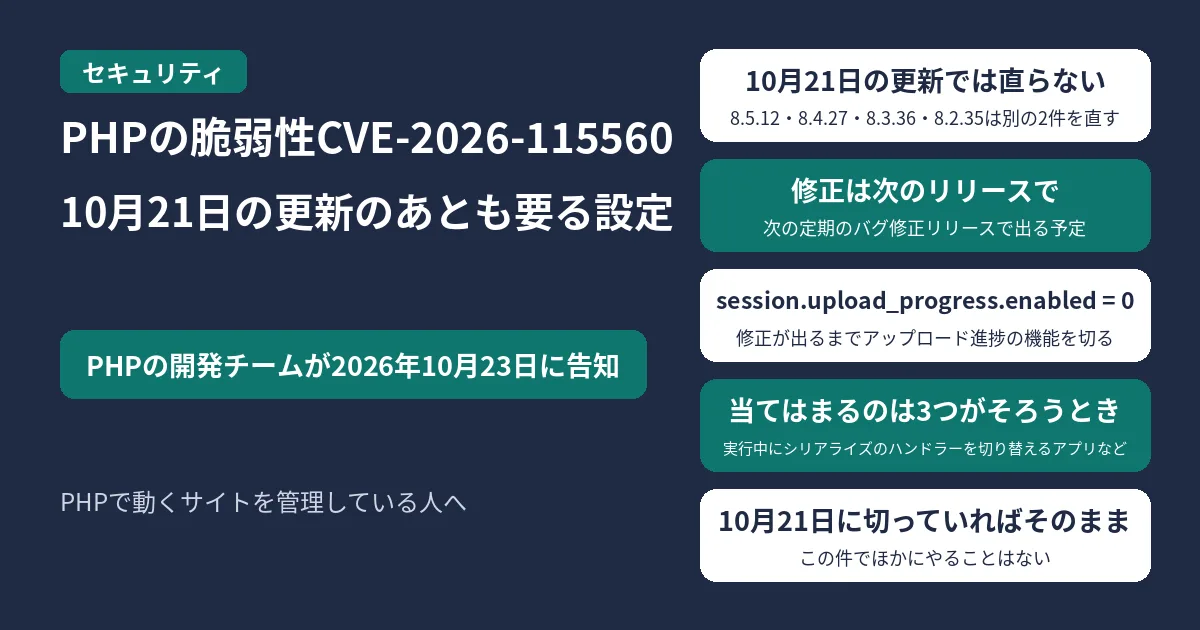
PHPの
session.upload_progress.enabled = 010月21日に
結論:いま押さえること
- CVE-2026-115560
は、 セッションの アップロード進捗の 機能に かかわる 脆弱性です。 PHPの 開発チームは、 この 組み合わせは 実際には めずらしいと しています。 - 当ては
まるのは、 設定で セッションの データの 形式 (シリアライズの ハンドラー)を php_binaryかphp_serializeにしたうえで、 アプリが 実行中に ini_set()でphpに切り替え、 その あと session_start()を呼んでいて、 アップロード進捗の 機能も 有効なままの 場合です。 - 実行中に
シリアライズの ハンドラーを 変えない アプリなら、 アップロード進捗の 機能は 有効の ままでかまいません。 - 修正は
次の 定期の バグ修正リリースで 出る 予定です。 それまでは、 アップロード進捗の 機能を 切って おきます。 - 10月21日に
出た 8.5.12・ 8.4.27・ 8.3.36・ 8.2.35 への 更新は、 別の 2件の 重大な 脆弱性を 直す ものなので、 まだなら 先に 済ませます。 - 2026年10月24日9時53分
(日本時間) 時点の php.net の 内容です。
CVE-2026-115560とは
PHPの$_SESSION に
| 日付 |
できごと |
|---|---|
| 10月21日 | PHP 8.5.12・ |
| 10月23日 | PHPの |
| 次の |
修正と、 |
CVE.org では、
自分のPHPが当てはまるか
シリアライズのsession.serialize_handler と
- 設定
(php.ini など)で シリアライズの ハンドラーを php_binaryかphp_serializeにしている - アプリが
実行中に ini_set()でシリアライズの ハンドラーを phpに切り替え、 その あと session_start()を呼んでいる - アップロード進捗の
機能が 有効の まま (設定を 変えていなければ 有効)
PHPのsession.serialize_handler のphp、php の
バージョンと設定の確かめ方
サーバーに
php -v2つの
php -i | grep session.upload_progress.enabled
php -i | grep session.serialize_handler
PHPの
php --iniWebサーバー側の
いまできる対策
修正が
- php.ini、
PHP-FPMの プール、 Webサーバーの 設定など、 リクエストを 読む前に 効く 場所で 設定する ini_set()やPHP-FPMの .user.iniには頼らない - 設定したら、
すべての ワーカーを 再起動する
session.upload_progress.enabled = 0この
レンタルサーバーなどで
10月21日の更新との関係
10月21日の
PHP 8.1 と
よくある質問
10月21日にアップロード進捗の機能を切った。ほかにやることは?
この
PHPをもう一度更新すれば直る?
いまは
WordPressのサイトも対象?
当ては
公式の発表
- PHP: News Archive - 2026
(Informational advisory: Session upload progress、 2026年10月23日/Security advisory、 2026年10月21日) - RCE via stale global state
(GHSA-6wmf-4rv5-p3rp、 CVE-2026-109619、 2026年10月21日) CVE-2026-115560 (CVE.org) - PHP マニュアル:セッションの
実行時設定 - PHP マニュアル:Session Upload Progress
- PHP マニュアル:設定ファイル
(The configuration file)

コメント