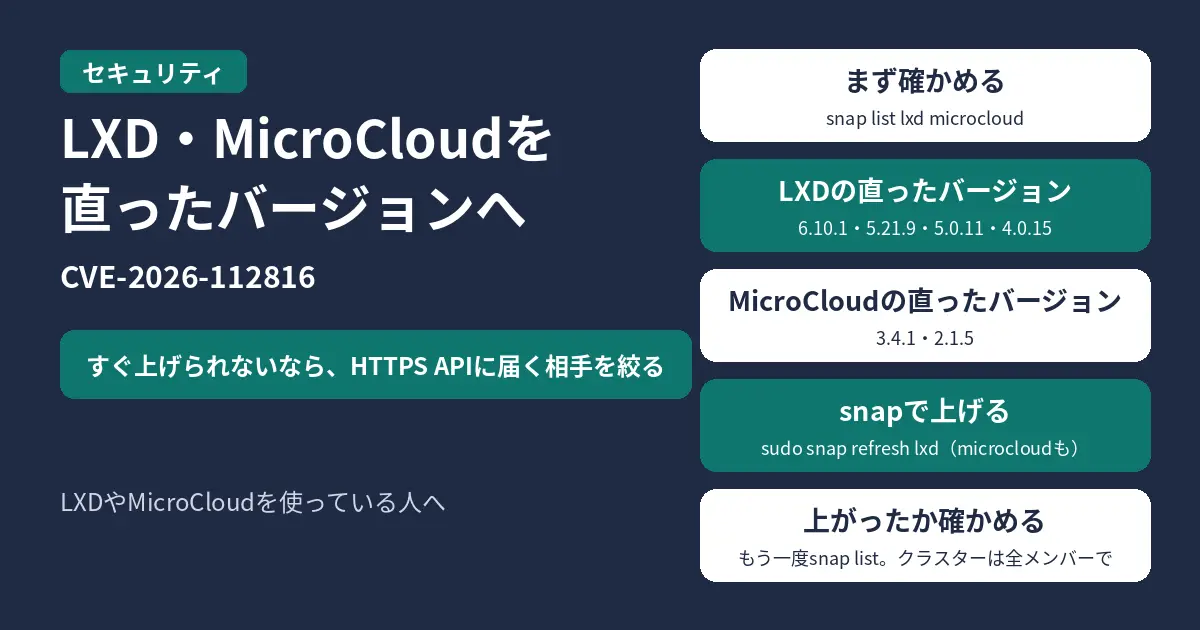
Canonicalは10月29日(日本時間)、LXDとMicroCloudに深刻な脆弱性(CVE-2026-112816)があり、直したバージョンを出したと発表しました。LXDのHTTPS APIに届く攻撃者が、信頼されたクライアントの公開証明書を持っていれば、そのクライアントになりすませるという問題です。なりすまされた人の権限によっては、ホストのroot権限まで取られるおそれがあります。
LXDやMicroCloudを使っているなら、次の3つをしてください。
snap list lxd microcloudで、いまのバージョンを確かめる- 直ったバージョン(LXDは6.10.1・5.21.9・5.0.11・4.0.15、MicroCloudは3.4.1・2.1.5)より前なら、
sudo snap refresh lxdで上げる。MicroCloudも使っているならsudo snap refresh microcloudも。クラスターでは、すべてのメンバーで上げる - すぐに上げられないなら、LXDのHTTPS APIに届く相手を、信頼できるホストだけに絞る
11月5日12時48分(日本時間)時点の、Canonicalのセキュリティ勧告(10月29日)、LXDのGitHubのセキュリティ勧告、UbuntuのCVEページ、NVDとCVEの記録、Snap Storeの公開状況にもとづく内容です。
何が起きたのか
LXDは、Canonicalが開発しているコンテナと仮想マシンの管理ソフトで、MicroCloudは、LXDを使って小さなクラウドを組むためのソフトです。
LXDのHTTPS APIは、クライアントを証明書で確かめています。このとき、クライアントが送ってきた証明書のうち、鍵を持っていると確かめられるのは最初の1枚だけなのに、残りの証明書まで「信頼している証明書」と照らしていました。そのため、信頼されたクライアントの公開証明書さえ手に入れば、そのクライアントとして認証されてしまいました。GitHubの勧告によると、この問題は最初のリリースからずっとあったものです。
MicroCloudでは、クラスターにメンバーが加わるときに、そのメンバーの公開証明書を盗み見られると、そのメンバーとして認証されるおそれがあります。
この問題は、LXDから分かれたプロジェクト「Incus」から知らされたもので、LXDにも同じ問題があると確かめられました。
| 項目 | 中身 |
|---|---|
| CVE番号 | CVE-2026-112816 |
| 深刻度 | CVSS v4.0で10.0(Critical、CVEを割り当てたCanonicalの値。NVDとUbuntuのCVEページにも表示)。GitHubの勧告ではCVSS v3.1で10.0。UbuntuのCVEページでの優先度(Ubuntuとしての対応の急ぎ具合)はMediumですが、Canonicalの勧告は、LXDとMicroCloudを使っているすべての人にすぐ上げるよう呼びかけています |
| 攻撃に必要なもの | LXDのHTTPS APIに届くことと、信頼されたクライアントの公開証明書 |
| 起こりうること | 信頼されたクライアントやクラスターのメンバーになりすまされ、クラスターと仮想マシンを好きに操作される。権限によってはホストのroot権限を取られる |
| 悪用の報告 | 11月5日の時点で、CISAの悪用が確認された脆弱性の一覧(KEV)には載っていない |
影響するバージョンと直ったバージョン
Canonicalの勧告では、次のバージョンで直りました。勧告に書かれた公開日は、どれも10月29日です。
| ソフト | チャンネル | 直ったバージョン |
|---|---|---|
| LXD | 6/stable | 6.10.1 |
| LXD | 5.21/stable | 5.21.9 |
| LXD | 5.0/stable | 5.0.11 |
| LXD | 4.0/stable | 4.0.15 |
| MicroCloud | 3/stable | 3.4.1 |
| MicroCloud | 2/stable | 2.1.5 |
これより前のバージョンが影響を受けます。Snap Storeのstableには、LXDの6が10月29日、MicroCloudの3と2が10月30日、LXDの5.21・5.0・4.0が11月1日に出ています(日本時間)。表にないチャンネル(LXDの3.0、MicroCloudの1)には、直ったバージョンが出ていません。
UbuntuのCVEページでは、Ubuntuのパッケージ(deb)のlxdは、22.04 LTS以降にはなく、20.04 LTS以前のものは影響を受けないとされています。22.04 LTS以降のUbuntuでは、LXDはSnapで入れるものです。
自分の環境を確かめる
バージョンを確かめる
次のコマンドで、入っているバージョンと、使っているチャンネル(Trackingの列)が分かります。
snap list lxd microcloudLXDのサーバーのバージョンは、次のコマンドでも確かめられます。
lxc versionHTTPS APIがネットワークに開いているかを確かめる
LXDのHTTPS APIは、core.https_address を設定したときに、ネットワークで待ち受けます。
lxc config get core.https_address何も表示されなければ、HTTPS APIはネットワークで待ち受けていません。アドレスが表示されたら、ほかのパソコンから届く状態です。クラスターやMicroCloudを組んでいるなら、HTTPS APIは使われています。ネットワークに開いていてもいなくても、直ったバージョンに上げてください。
直ったバージョンに上げる
Canonicalの勧告どおり、使っているチャンネルの最新のバージョンに上げます。
sudo snap refresh lxd
sudo snap refresh microcloud
上げたあと、もう一度 snap list lxd microcloud を実行して、表の直ったバージョン以降になっているか確かめてください。クラスターを組んでいるなら、すべてのメンバーで同じことをします。
Snapはふだん自動で更新されますが、snap refresh --hold などで自動の更新を止めていると、古いままになっています。止めているなら、上の手順で上げてください。
GitHubの勧告によると、この問題を使うと、信頼している証明書を勝手に更新したり消したりすることもできました。上げたあと、次のコマンドで、信頼している証明書の一覧に知らないものがないか確かめておくと安心です。
lxc config trust list表にないチャンネルを使っているとき
LXDの3.0のように、直ったバージョンが出ていないチャンネルを使っているなら、表にあるチャンネルに切り替えます。たとえば3.0から4.0に切り替えるときは、次のようにします。
sudo snap refresh lxd --channel=4.0/stableLXDのドキュメントでは、新しいチャンネルに上げたあと古いチャンネルには戻せないとされています。大きく上げる前に、コンテナや仮想マシンのバックアップを取ってください。
すぐに上げられないとき
GitHubの勧告では、設定でふさぐ方法はなく、HTTPS APIに届く相手を信頼できるホストだけに絞ることが、ただ1つの対策とされています。ファイアウォールで、LXDのHTTPS APIのポートに届く相手を絞ってください。
よくある質問
HTTPS APIをネットワークに開いていなければ、上げなくてよいですか?
攻撃にはHTTPS APIに届くことが必要ですが、Canonicalは、LXDとMicroCloudを使っているすべての人に、すぐ上げるよう呼びかけています。上げておいてください。
Incusを使っています。関係はありますか?
Incusにも同じ問題があり、Incusのセキュリティ勧告では、Incus 7.6.0で直ったとされています。Incusを使っているなら、Incusの勧告で、使っているバージョンを確かめてください。
サーバーを管理するパソコンのウイルス対策も見直すなら、セキュリティソフトの比較で、更新料と使える台数を確かめられます。
参考リンク
- Ubuntu Community Hub|Security advisory: Critical vulnerability found in Canonical LXD and MicroCloud(2026年10月28日、米国時間)
- GitHub|canonical/lxd GHSA-99jp-jwmc-65p4:Authentication bypass through unverified client certificate chains
- Ubuntu|CVE-2026-112816
- NVD|CVE-2026-112816
- CVE.org|CVE-2026-112816
- Ubuntu Community Hub|LXD 6.10.1 LTS has been released
- Ubuntu Community Hub|LXD 5.21.9 LTS has been released
- Ubuntu Community Hub|LXD 5.0.11 LTS has been released
- Ubuntu Community Hub|LXD 4.0.15 LTS has been released
- GitHub|lxc/incus GHSA-xg75-xf37-cph9:Authentication and authorization bypass through unverified client certificate chains
- CISA|Known Exploited Vulnerabilities Catalog

コメント